Le RGPD n’interdit pas d’utiliser une IA au travail. Il s’applique dès qu’une demande contient une donnée personnelle : le nom d’un client, le mail d’un collègue, une fiche de candidat. L’entreprise doit alors avoir une base légale, un contrat avec le fournisseur s’il traite ces données pour elle, des garanties si elles sortent de l’Union européenne, et informer les personnes concernées. Pour les outils grand public, la CNIL est claire : usages non confidentiels seulement, sans données personnelles.
Cet article explique les règles et ce que recommande la CNIL, relevés le 22/10/2026. Il ne remplace pas l’avis de ton délégué à la protection des données (DPO), d’un juriste ou de la CNIL : chaque usage se regarde au cas par cas.
Quand le RGPD s’applique-t-il à une IA ?
Dès qu’une donnée personnelle entre dans l’outil. Le RGPD définit une donnée personnelle comme « toute information se rapportant à une personne physique identifiée ou identifiable » (article 4). Un nom, une adresse mail, un numéro de dossier, mais aussi une description assez précise pour reconnaître quelqu’un (« notre comptable, qui revient de congé maternité »).
La CNIL le résume dans ses fiches pour les TPE et PME : « En utilisant un outil d’IA avec des données personnelles, vous devenez “Responsable de Traitement” au sens du RGPD » (fiche CNIL, France Num et CPME). Et c’est l’entreprise qui répond des usages de ses salariés : « c’est l’organisme utilisateur qui engagera sa responsabilité légale en cas de mauvaise utilisation de l’IA par son personnel » (questions-réponses de la CNIL, 18/07/2024).
À l’inverse, reformuler un mail sans nom propre, chercher une formule ou résumer un texte public ne fait entrer aucune donnée personnelle : le RGPD n’a rien à en dire, même si le secret des affaires, lui, peut s’appliquer.
Les données personnelles dans tes demandes
La règle de base, c’est la minimisation : les données doivent être « adéquates, pertinentes et limitées à ce qui est nécessaire » à ce que tu cherches à faire (article 5). Pour reformuler une réponse à un client, l’IA n’a pas besoin de son nom.
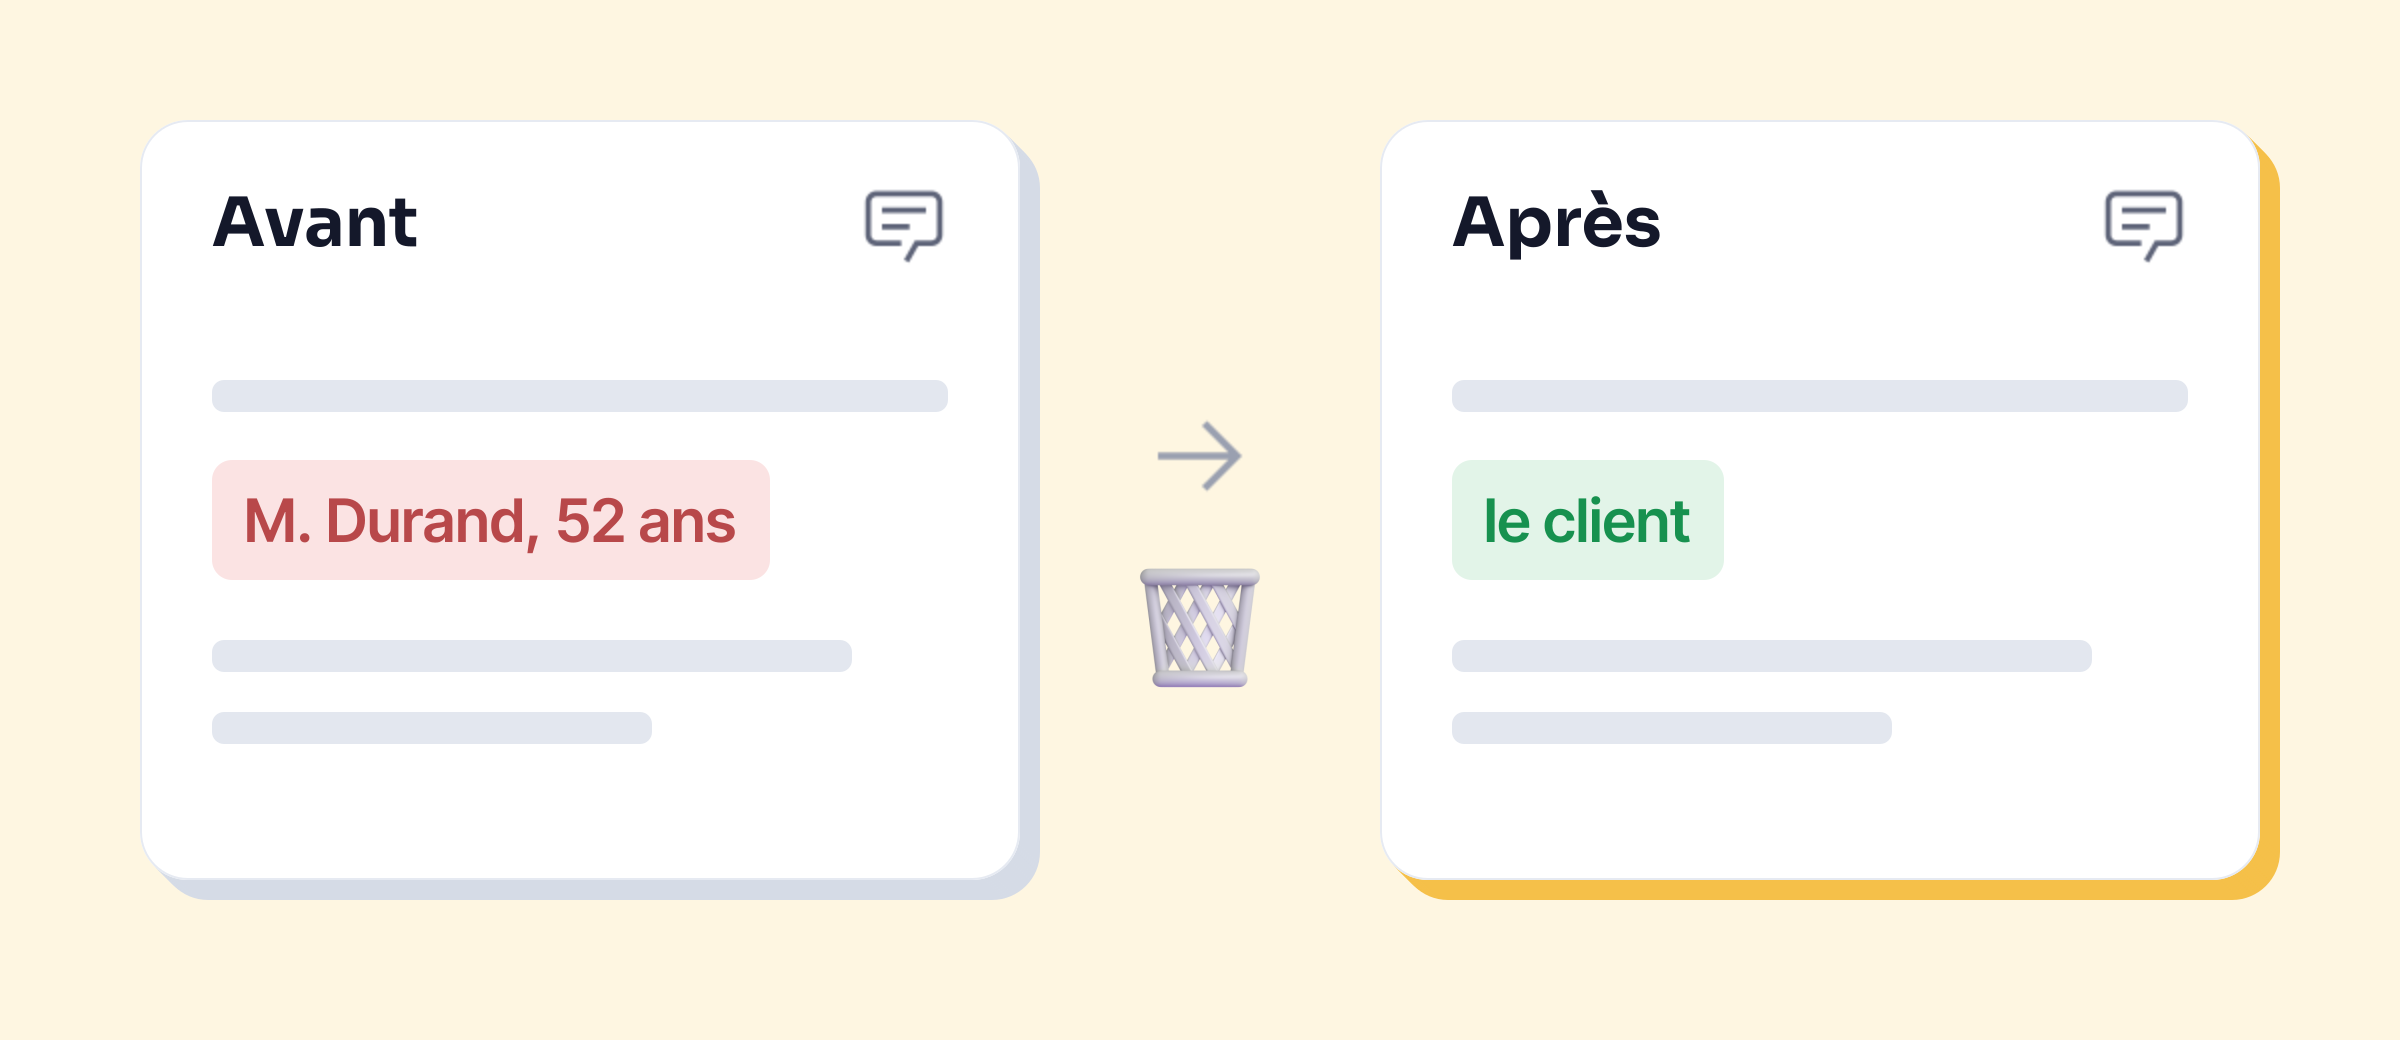
Sur un service grand public, la CNIL dit non aux données personnelles. Les utilisateurs ne devraient « jamais partager d’informations confidentielles telles que des données personnelles, des données de l’entreprise ou de l’administration » lorsqu’ils utilisent un service grand public (questions-réponses de la CNIL). Elle n’envisage ces services que « pour des usages non confidentiels », avec des adresses professionnelles dédiées et, si possible, la réutilisation des données par le fournisseur désactivée.
Certaines données sont interdites par principe. La santé, les opinions politiques ou syndicales, la religion, l’origine, l’orientation sexuelle, les données biométriques : leur traitement est interdit, sauf exceptions limitées (article 9). Un arrêt maladie collé dans une IA pour rédiger un courrier en fait partie.
En pratique, avant d’envoyer une demande :
- Retire les noms, les mails, les numéros (client, dossier, sécurité sociale) et remplace-les par un rôle : « le client », « la candidate ».
- Vérifie que le contexte ne trahit pas la personne : un poste unique, une date, un lieu suffisent parfois à la reconnaître.
- Garde pour toi ce qui ne sert pas la demande : pour corriger le ton d’un mail, l’IA n’a besoin que du mail, pas de la pièce jointe.
Quelle base légale, quel registre ?
Tout traitement de données personnelles doit reposer sur l’une des six bases légales prévues par le RGPD : le consentement, le contrat, l’obligation légale, la sauvegarde des intérêts vitaux, la mission d’intérêt public ou l’intérêt légitime (article 6). Le choix revient à l’entreprise, qui doit pouvoir le justifier : c’est un point à trancher avec ton DPO, pas dans un article.
Deux documents suivent :
- Le registre des traitements (article 30). Les entreprises de moins de 250 salariés ont une dérogation, mais la CNIL rappelle qu’elle « est donc limitée à des cas très particuliers » : un traitement régulier n’y entre pas (CNIL, le registre). Un usage de l’IA qui touche des données personnelles y a sa ligne.
- L’analyse d’impact (AIPD), obligatoire quand un traitement est « susceptible d’engendrer un risque élevé », notamment « par le recours à de nouvelles technologies » (article 35). Pour l’IA générative, la CNIL recommande d’associer le DPO et, « le cas échéant », de la réaliser.
Le contrat avec le fournisseur d’IA
Qui fait quoi ? Quand tu utilises une IA pour ton entreprise, celle-ci est en principe responsable du traitement ; le fournisseur qui traite les données pour elle est son sous-traitant. La CNIL demande de « s’interroger sur son rôle et celui du fournisseur », « le cas échéant en passant un contrat de sous-traitance ou un accord de responsabilité conjointe » (questions-réponses de la CNIL).
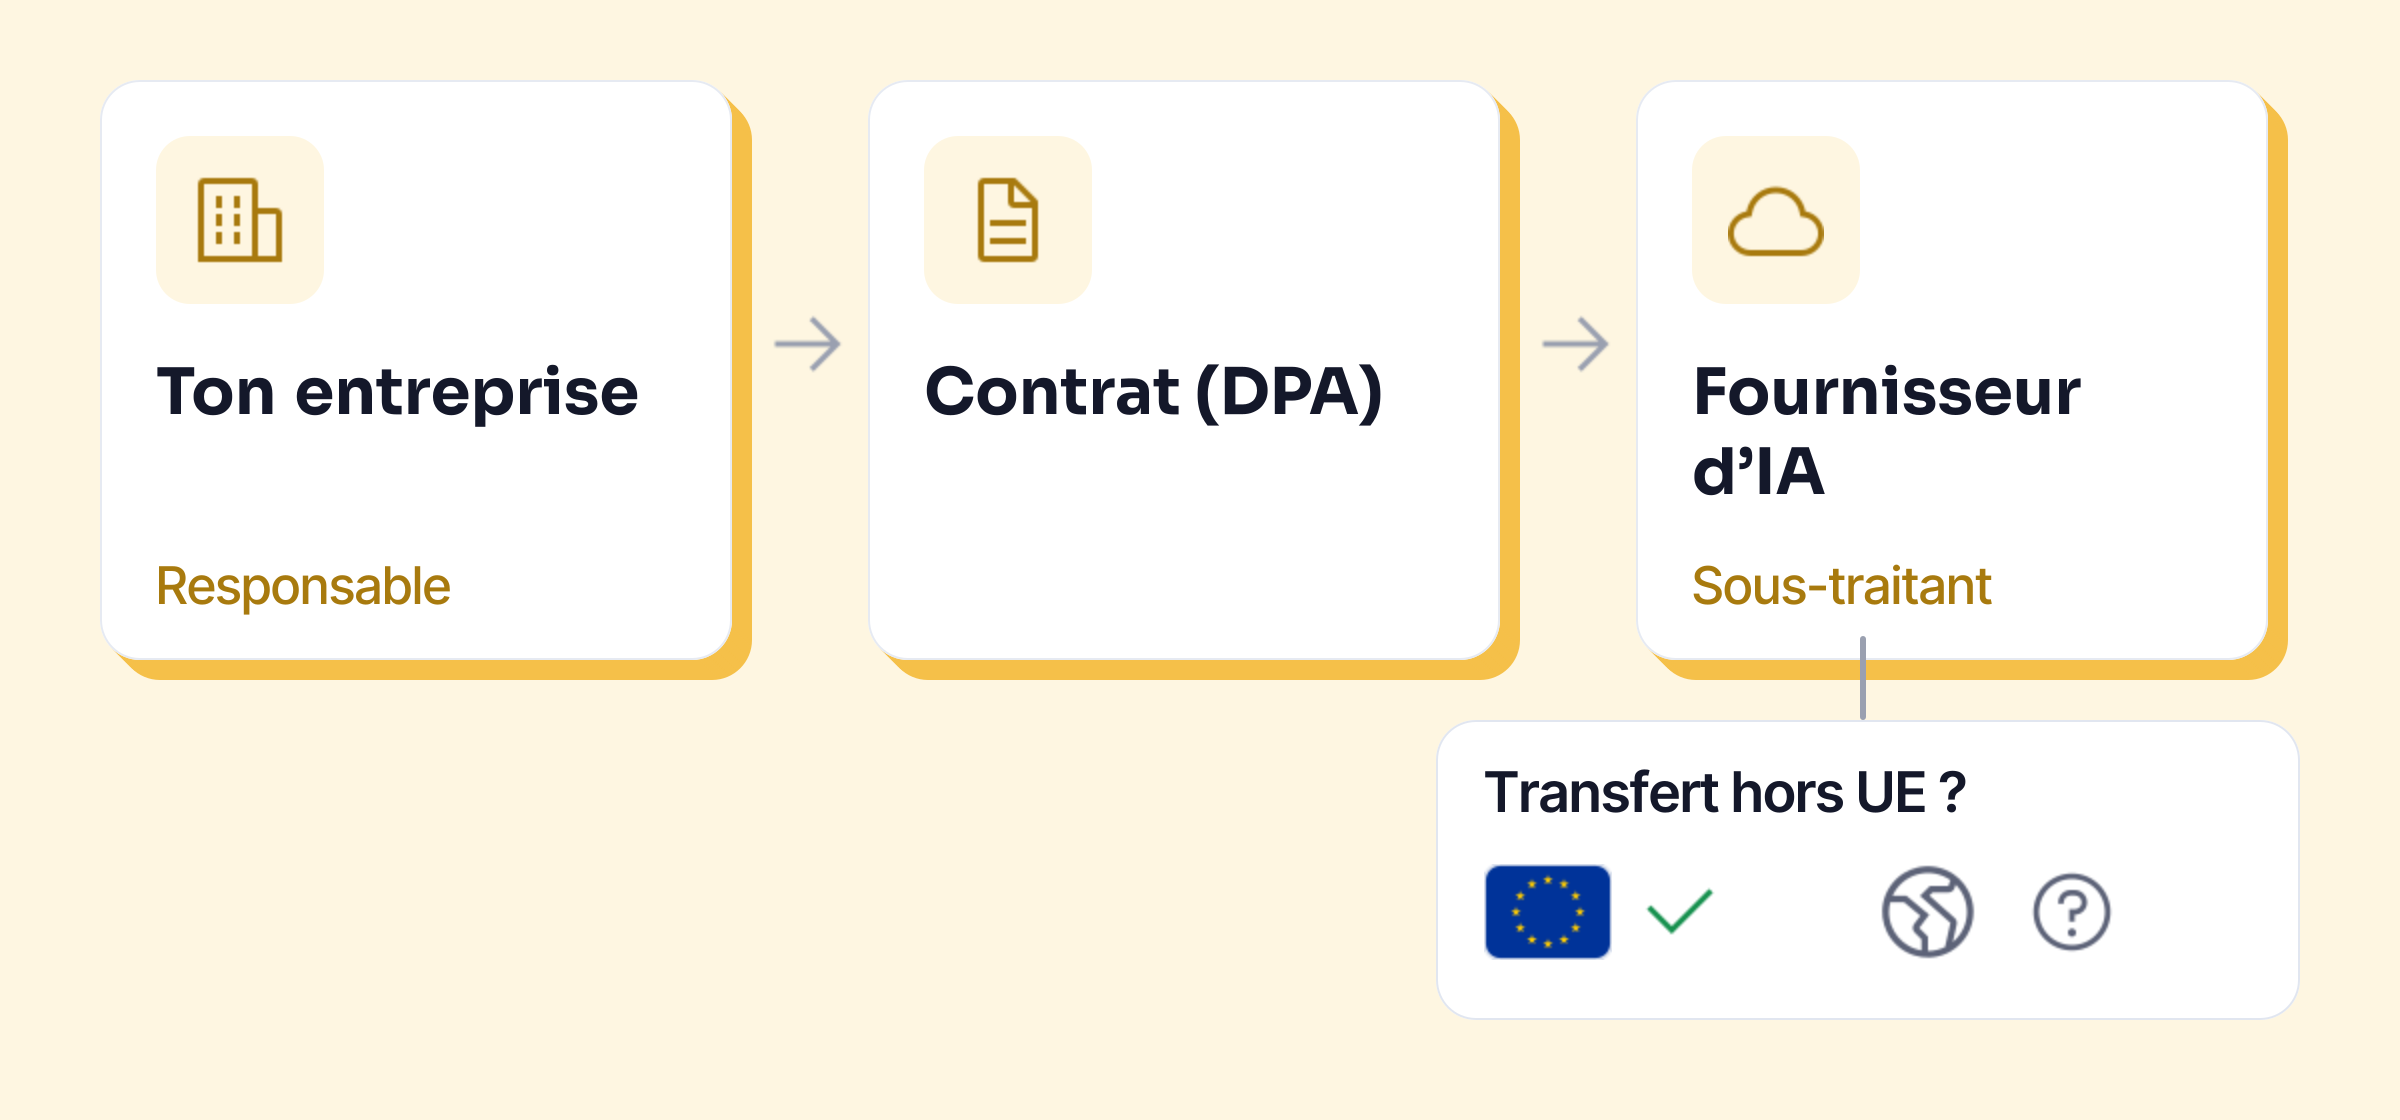
Avec un sous-traitant, le contrat est obligatoire (article 28). On l’appelle souvent DPA (data processing agreement). Il fixe l’objet, la durée et la finalité du traitement, les types de données, et oblige le fournisseur à :
- n’agir que « sur instruction documentée » de ton entreprise, y compris pour les transferts ;
- garantir la confidentialité et la sécurité des données ;
- ne pas faire appel à un autre sous-traitant sans ton autorisation ;
- t’aider à répondre aux demandes des personnes ;
- supprimer ou rendre les données à la fin du contrat ;
- accepter les audits.
Un compte personnel n’a pas de DPA. Les offres grand public se souscrivent aux conditions du fournisseur, comme un particulier. Chez OpenAI, par exemple, le DPA est réservé aux offres Business, Enterprise et à son API (comparées dans ChatGPT en entreprise). C’est l’une des raisons pour lesquelles un compte personnel ne convient pas aux données de l’entreprise.
Si l’IA tourne chez un hébergeur, la CNIL demande de sécuriser ce recours « par le biais d’un contrat de sous-traitance avec l’hébergeur du système et, le cas échéant, avec le fournisseur du système d’IA ». Pour les données personnelles et les documents sensibles, elle juge « généralement plus opportun et plus sécurisé » de privilégier des solutions installées sur les propres serveurs de l’entreprise (questions-réponses de la CNIL).
Le contrat se vérifie aussi dans les faits : en décembre 2025, la CNIL a sanctionné d’un million d’euros un sous-traitant qui avait gardé une copie des données de plus de 46 millions d’utilisateurs de son client après la fin de leur relation (sanction Mobius Solutions).
Les transferts hors de l’Union européenne
Une donnée personnelle ne peut sortir de l’Union que dans les conditions du chapitre V du RGPD (articles 44 à 49). Pour les États-Unis, où sont la plupart des grands fournisseurs d’IA, deux voies existent :
- Le Data Privacy Framework, une décision de la Commission du 10 juillet 2023 qui reconnaît un niveau de protection adéquat, mais seulement pour les entreprises américaines inscrites sur sa liste (décision 2023/1795). Le Tribunal de l’Union l’a validée le 3 septembre 2025 (communiqué de la Cour) ; un pourvoi est pendant devant la Cour de justice.
- Les clauses contractuelles types de la Commission (décision 2021/914), que la plupart des DPA intègrent.
Ce que ça donne en pratique : le DPA du fournisseur dit où les données sont traitées et sur quelle base elles sortent de l’Union. La question du droit américain qui peut s’appliquer à un fournisseur américain, même en Europe (le CLOUD Act), est un autre sujet, traité dans IA française : qui la fait, où elle tourne.
Informer les salariés, le CSE et les personnes concernées
Les personnes dont tu traites les données doivent être informées : qui traite, pourquoi, sur quelle base, avec quels destinataires (articles 13 et 14). Si ton entreprise fait passer des données de clients par un fournisseur d’IA, sa politique de confidentialité doit le refléter. C’est à revoir avec ton DPO.
Les salariés : le Code du travail interdit de collecter une information personnelle sur un salarié « par un dispositif qui n’a pas été porté préalablement à sa connaissance » (article L1222-4). Un outil d’IA qui garde l’historique de chacun, ou permet de suivre son activité, entre dans ce cadre.
Le CSE, dans les entreprises d’au moins 50 salariés, est informé et consulté sur « l’introduction de nouvelles technologies » (article L2312-8), et sur les moyens permettant un contrôle de l’activité des salariés (article L2312-38).
La charte : la CNIL recommande d’encadrer l’IA générative par des « politiques ou chartes internes, définissant clairement les usages autorisés et les usages interdits » (questions-réponses), et, plus largement, de donner à la charte informatique une force contraignante, par exemple en l’annexant au règlement intérieur (CNIL, sécurité).
Et le règlement européen sur l’IA ?
Le règlement européen sur l’IA (AI Act, règlement 2024/1689) s’ajoute au RGPD sans le remplacer. Pour une PME qui utilise un assistant d’écriture, trois points comptent au 22/10/2026 :
- Former les équipes. Depuis le 2 février 2025, les entreprises qui utilisent l’IA doivent agir sur la « maîtrise de l’IA » de leur personnel. Le règlement « omnibus » de juillet 2026 a assoupli ce texte : il s’agit désormais de « favoriser » cette maîtrise, sans garantir un niveau précis (règlement 2026/1744).
- Une interdiction concerne le travail : inférer les émotions d’une personne sur le lieu de travail, sauf raisons médicales ou de sécurité (article 5).
- Les usages RH à haut risque (tri de candidatures, évaluation, promotion, suivi des performances) auront des obligations propres, dont l’information des représentants du personnel et des salariés. Leur entrée en application a été reportée au 2 décembre 2027.
Le volet RGPD du même paquet « omnibus » est encore en négociation : le RGPD s’applique tel quel.
Les gestes concrets pour une PME
La CNIL propose une démarche en six étapes (comment déployer une IA générative) : partir d’un besoin concret ; définir une liste d’utilisations autorisées et interdites ; ne pas occulter les limites de ces systèmes ; choisir un mode de déploiement sécurisé, « par exemple en privilégiant le recours à des systèmes locaux » ; former les utilisateurs ; impliquer dès le début le DPO, le responsable informatique et les métiers.
Traduit en liste de tâches :
- Recenser les usages réels de l’IA dans l’équipe, y compris les comptes personnels.
- Choisir un outil avec un DPA, un lieu de traitement connu et l’entraînement sur vos données coupé.
- Écrire la charte : ce qu’on peut coller, ce qu’on ne colle jamais, quels outils sont autorisés.
- Mettre à jour le registre, et l’AIPD si le traitement présente un risque élevé.
- Informer les salariés, consulter le CSE s’il existe, et revoir l’information des clients.
- Former, puis revoir tout ça une fois par an : les offres et les textes changent.
La CNIL met à disposition, gratuitement, des fiches sur l’IA générative pour les TPE et PME, un guide du sous-traitant et un modèle de registre simplifié.
Les pièges à éviter
- Laisser chacun utiliser son compte personnel. Pas de DPA, des réglages que l’entreprise ne contrôle pas, et une responsabilité qui reste celle de l’entreprise.
- Croire qu’un nom retiré suffit. Une demande qui décrit précisément une situation peut rester une donnée personnelle.
- Confondre « hébergé en Europe » et « conforme au RGPD ». Le lieu d’hébergement règle la question des transferts, pas celle de la base légale, du contrat ou de l’information.
- Sous-estimer les sanctions. Les manquements aux obligations de contrat, de registre ou de sécurité peuvent coûter jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires mondial ; ceux qui touchent aux principes, aux bases légales, aux droits des personnes ou aux transferts, jusqu’à 20 millions d’euros ou 4 % (article 83).
Les administrations de l’État ont leurs propres règles, résumées dans Albert, l’IA de l’État. D’autres repères sur le même sujet : les ressources confidentialité.