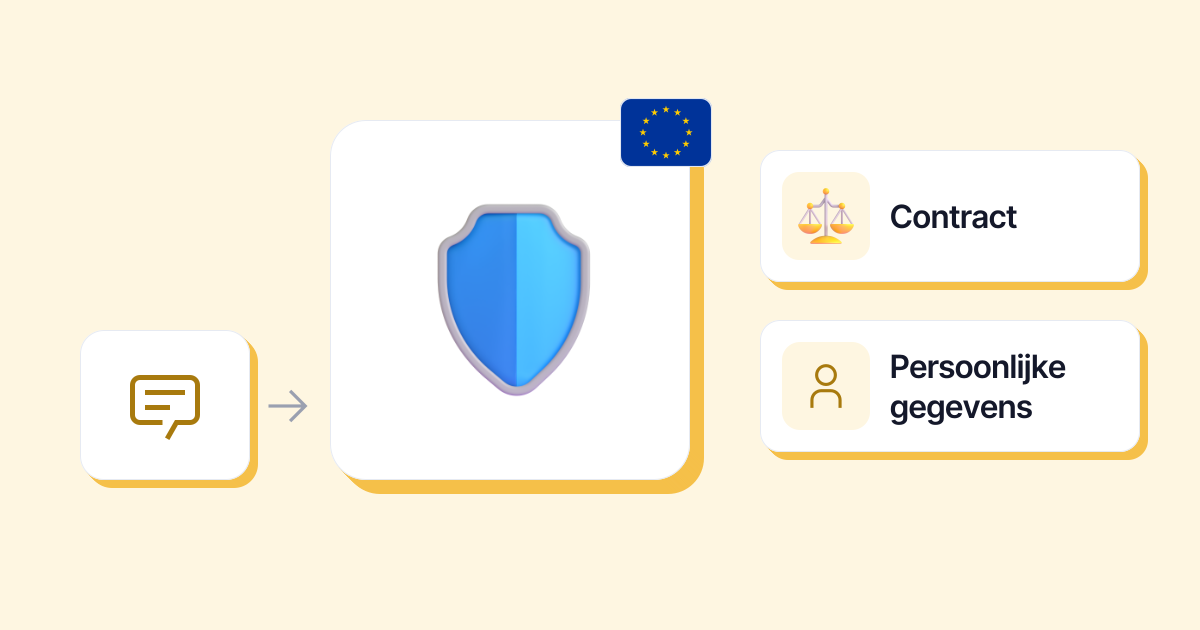
De AVG (de Europese privacywet, in het Engels GDPR) verbiedt niet dat je AI gebruikt op het werk. Ze geldt zodra een verzoek een persoonsgegeven bevat: de naam van een klant, het e-mailadres van een collega, het dossier van een sollicitant. Je bedrijf heeft dan een rechtsgrond nodig, een contract met de aanbieder als die de gegevens namens jullie verwerkt, waarborgen als de gegevens de Europese Unie verlaten, en het moet de betrokkenen informeren. Over consumentendiensten is de Franse privacytoezichthouder CNIL duidelijk: alleen voor niet-vertrouwelijk gebruik, zonder persoonsgegevens.
De AVG en de Europese AI-verordening gelden in de hele EU, dus de regels hieronder gelden ook in Nederland. De praktische aanbevelingen die we citeren komen van de CNIL, in het Frans, en zijn vertaald; in Nederland is de Autoriteit Persoonsgegevens (AP) de toezichthouder. Alles is nagekeken op 22 oktober 2026. Dit artikel vervangt niet het advies van je functionaris gegevensbescherming (FG), een jurist of de AP: elk gebruik moet je per geval bekijken.
Wanneer geldt de AVG voor AI?
Zodra er een persoonsgegeven in de tool terechtkomt. De AVG omschrijft een persoonsgegeven als “alle informatie over een geïdentificeerde of identificeerbare natuurlijke persoon” (artikel 4). Een naam, een e-mailadres, een dossiernummer, maar ook een omschrijving die precies genoeg is om iemand te herkennen (“onze boekhouder, die net terug is van zwangerschapsverlof”).
De CNIL vat het samen in haar factsheets voor kleine bedrijven: wie een AI-tool gebruikt met persoonsgegevens, wordt “verwerkingsverantwoordelijke” in de zin van de AVG (factsheet van de CNIL, France Num en de Franse mkb-federatie CPME, in het Frans). En het is het bedrijf dat verantwoordelijk is voor wat zijn medewerkers doen: de gebruikende organisatie is wettelijk aansprakelijk als haar personeel AI verkeerd gebruikt (vragen en antwoorden van de CNIL, in het Frans, 18 juli 2024).
Omgekeerd: een mail zonder namen herformuleren, een goede formulering zoeken of een openbare tekst samenvatten brengt geen persoonsgegevens in het spel. Daar heeft de AVG niets over te zeggen, al kan het bedrijfsgeheim wel meespelen.
Persoonsgegevens in je verzoeken
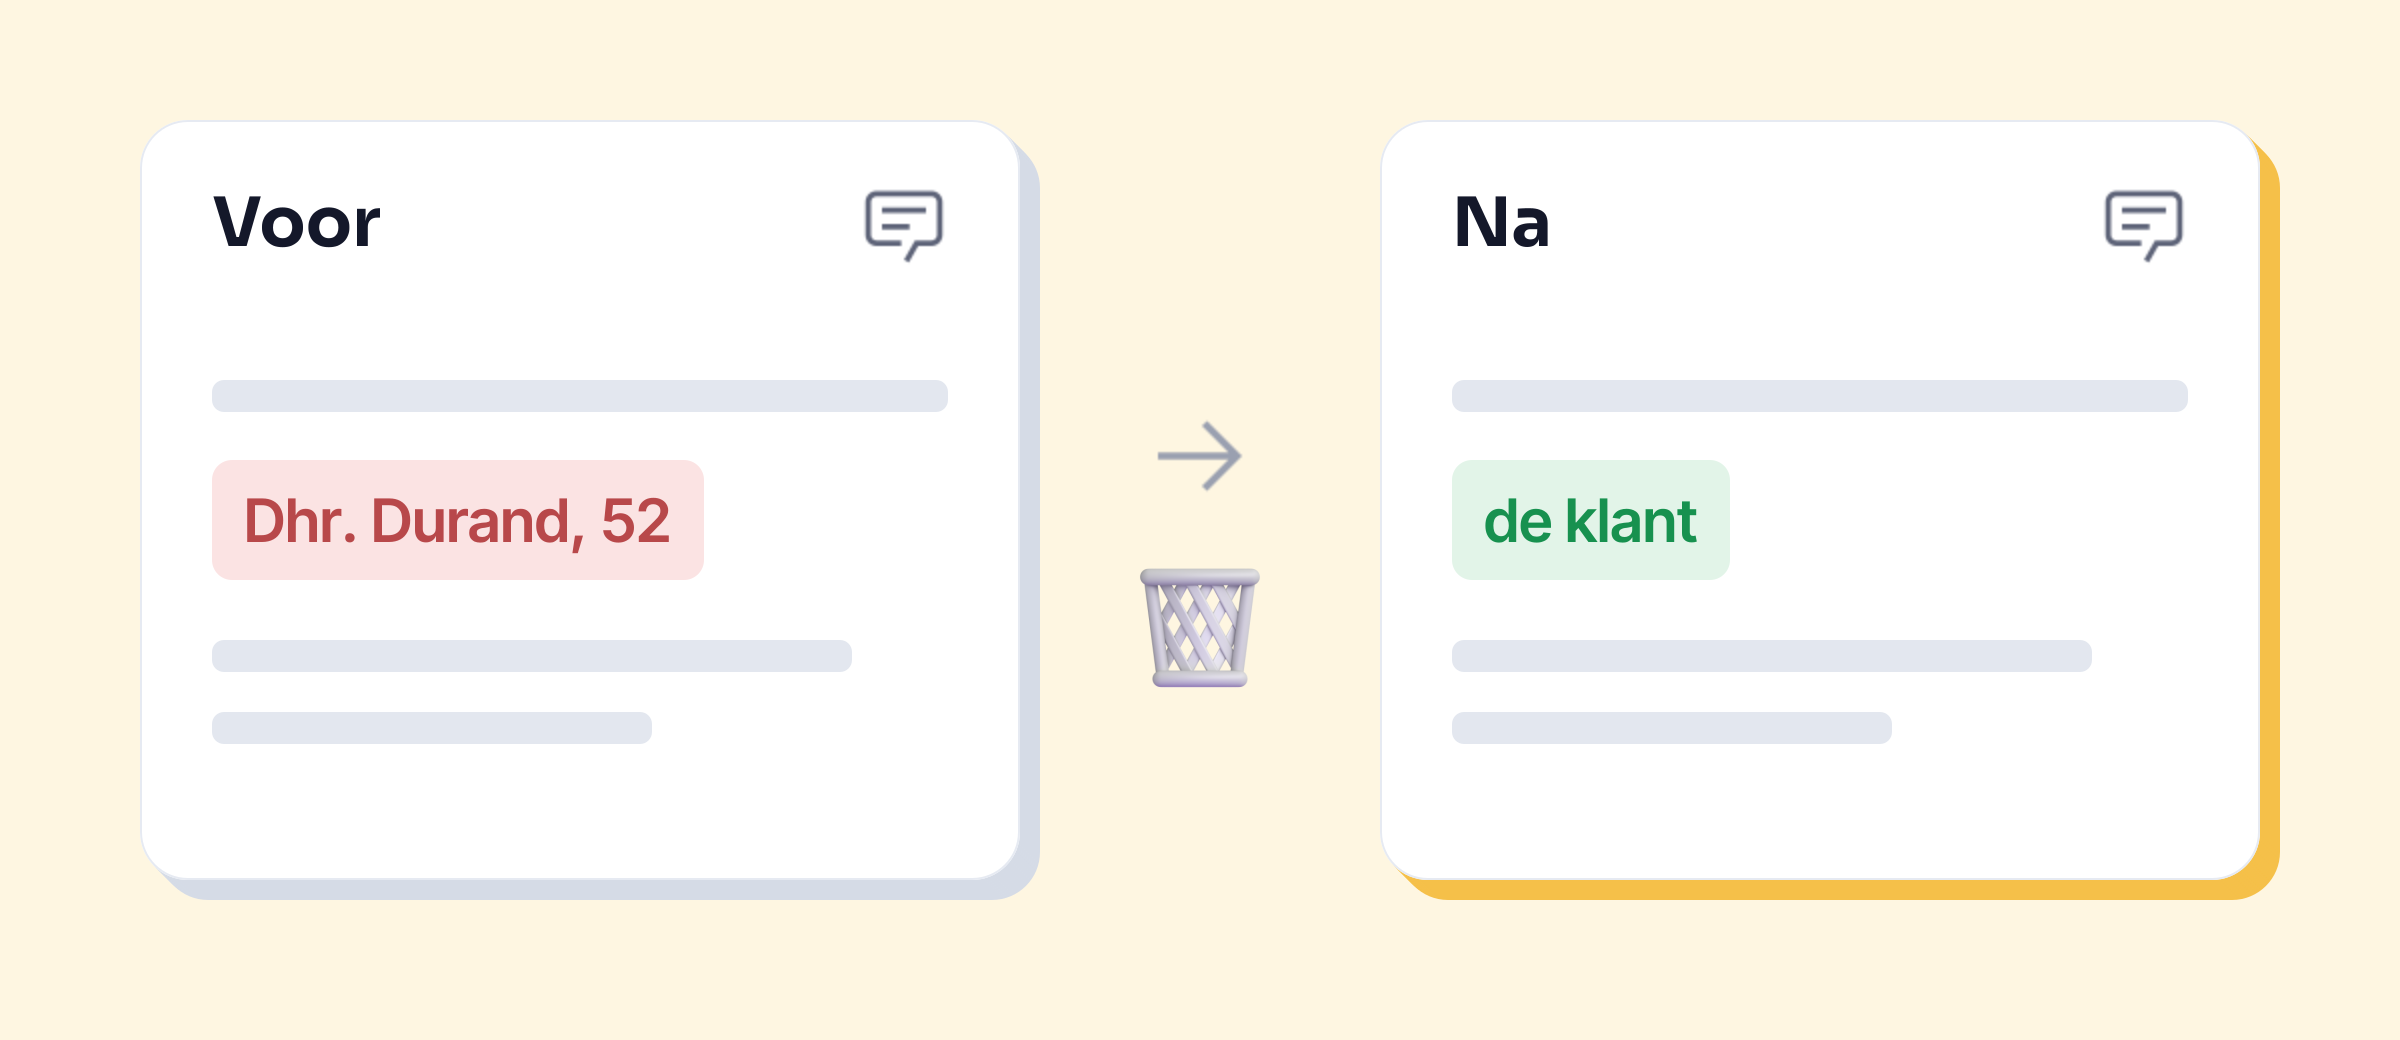
De basisregel is dataminimalisatie: gegevens moeten “toereikend, ter zake dienend en beperkt” zijn tot wat nodig is voor wat je wilt doen (artikel 5). Dat geldt ook voor wat je in de AI typt, je verzoek of prompt. Om een antwoord aan een klant te herformuleren heeft de AI zijn naam niet nodig.
Bij een consumentendienst zegt de CNIL nee tegen persoonsgegevens. Gebruikers zouden er “nooit vertrouwelijke informatie zoals persoonsgegevens, bedrijfsgegevens of overheidsgegevens” in moeten delen (vragen en antwoorden van de CNIL). Ze ziet zulke diensten alleen zitten “voor niet-vertrouwelijk gebruik”, met speciale zakelijke e-mailadressen en, waar mogelijk, met het hergebruik van de gegevens door de aanbieder uitgeschakeld.
Sommige gegevens zijn in principe verboden terrein. Gezondheid, politieke opvattingen of vakbondslidmaatschap, religie, ras of etnische afkomst, seksuele gerichtheid, biometrische gegevens: die mag je niet verwerken, op een paar beperkte uitzonderingen na (artikel 9). Een ziekmelding die je in een AI plakt om een brief op te stellen, valt hieronder.
Dus voordat je een verzoek verstuurt:
- Haal namen, e-mailadressen en nummers weg (klant-, dossier-, burgerservicenummer) en vervang ze door een rol: “de klant”, “de kandidaat”.
- Controleer of de context de persoon niet verraadt: een unieke functie, een datum of een plaats is soms al genoeg om iemand te herkennen.
- Laat weg wat het verzoek niet nodig heeft: om de toon van een mail te verbeteren heeft de AI alleen de mail nodig, niet de bijlage.
Welke rechtsgrond, welk register?
Elke verwerking van persoonsgegevens moet berusten op een van de zes rechtsgronden van de AVG: toestemming, overeenkomst, wettelijke verplichting, vitale belangen, taak van algemeen belang of gerechtvaardigd belang (artikel 6). Het bedrijf kiest en moet die keuze kunnen onderbouwen. Dat beslis je samen met je FG, niet op basis van een artikel.
Daaruit volgen twee documenten:
- Het verwerkingsregister (artikel 30). Bedrijven met minder dan 250 medewerkers hebben een uitzondering, maar de CNIL wijst erop dat die “beperkt is tot heel specifieke gevallen”: een regelmatige verwerking valt er niet onder (CNIL, het register, in het Frans). Een AI-toepassing die persoonsgegevens raakt, krijgt er een eigen regel in.
- De gegevensbeschermingseffectbeoordeling (DPIA), verplicht als een verwerking “waarschijnlijk een hoog risico” oplevert, met name bij “gebruik van nieuwe technologieën” (artikel 35). Voor generatieve AI raadt de CNIL aan de FG erbij te betrekken en “in voorkomend geval” een DPIA uit te voeren.
Het contract met de AI-aanbieder
Wie doet wat? Gebruik je AI voor je bedrijf, dan is het bedrijf in principe de verwerkingsverantwoordelijke; de aanbieder die de gegevens namens het bedrijf verwerkt, is de verwerker. De CNIL vraagt je om je rol en die van de aanbieder te bepalen, en “in voorkomend geval” een verwerkersovereenkomst of een regeling voor gezamenlijke verantwoordelijkheid te sluiten (vragen en antwoorden van de CNIL).
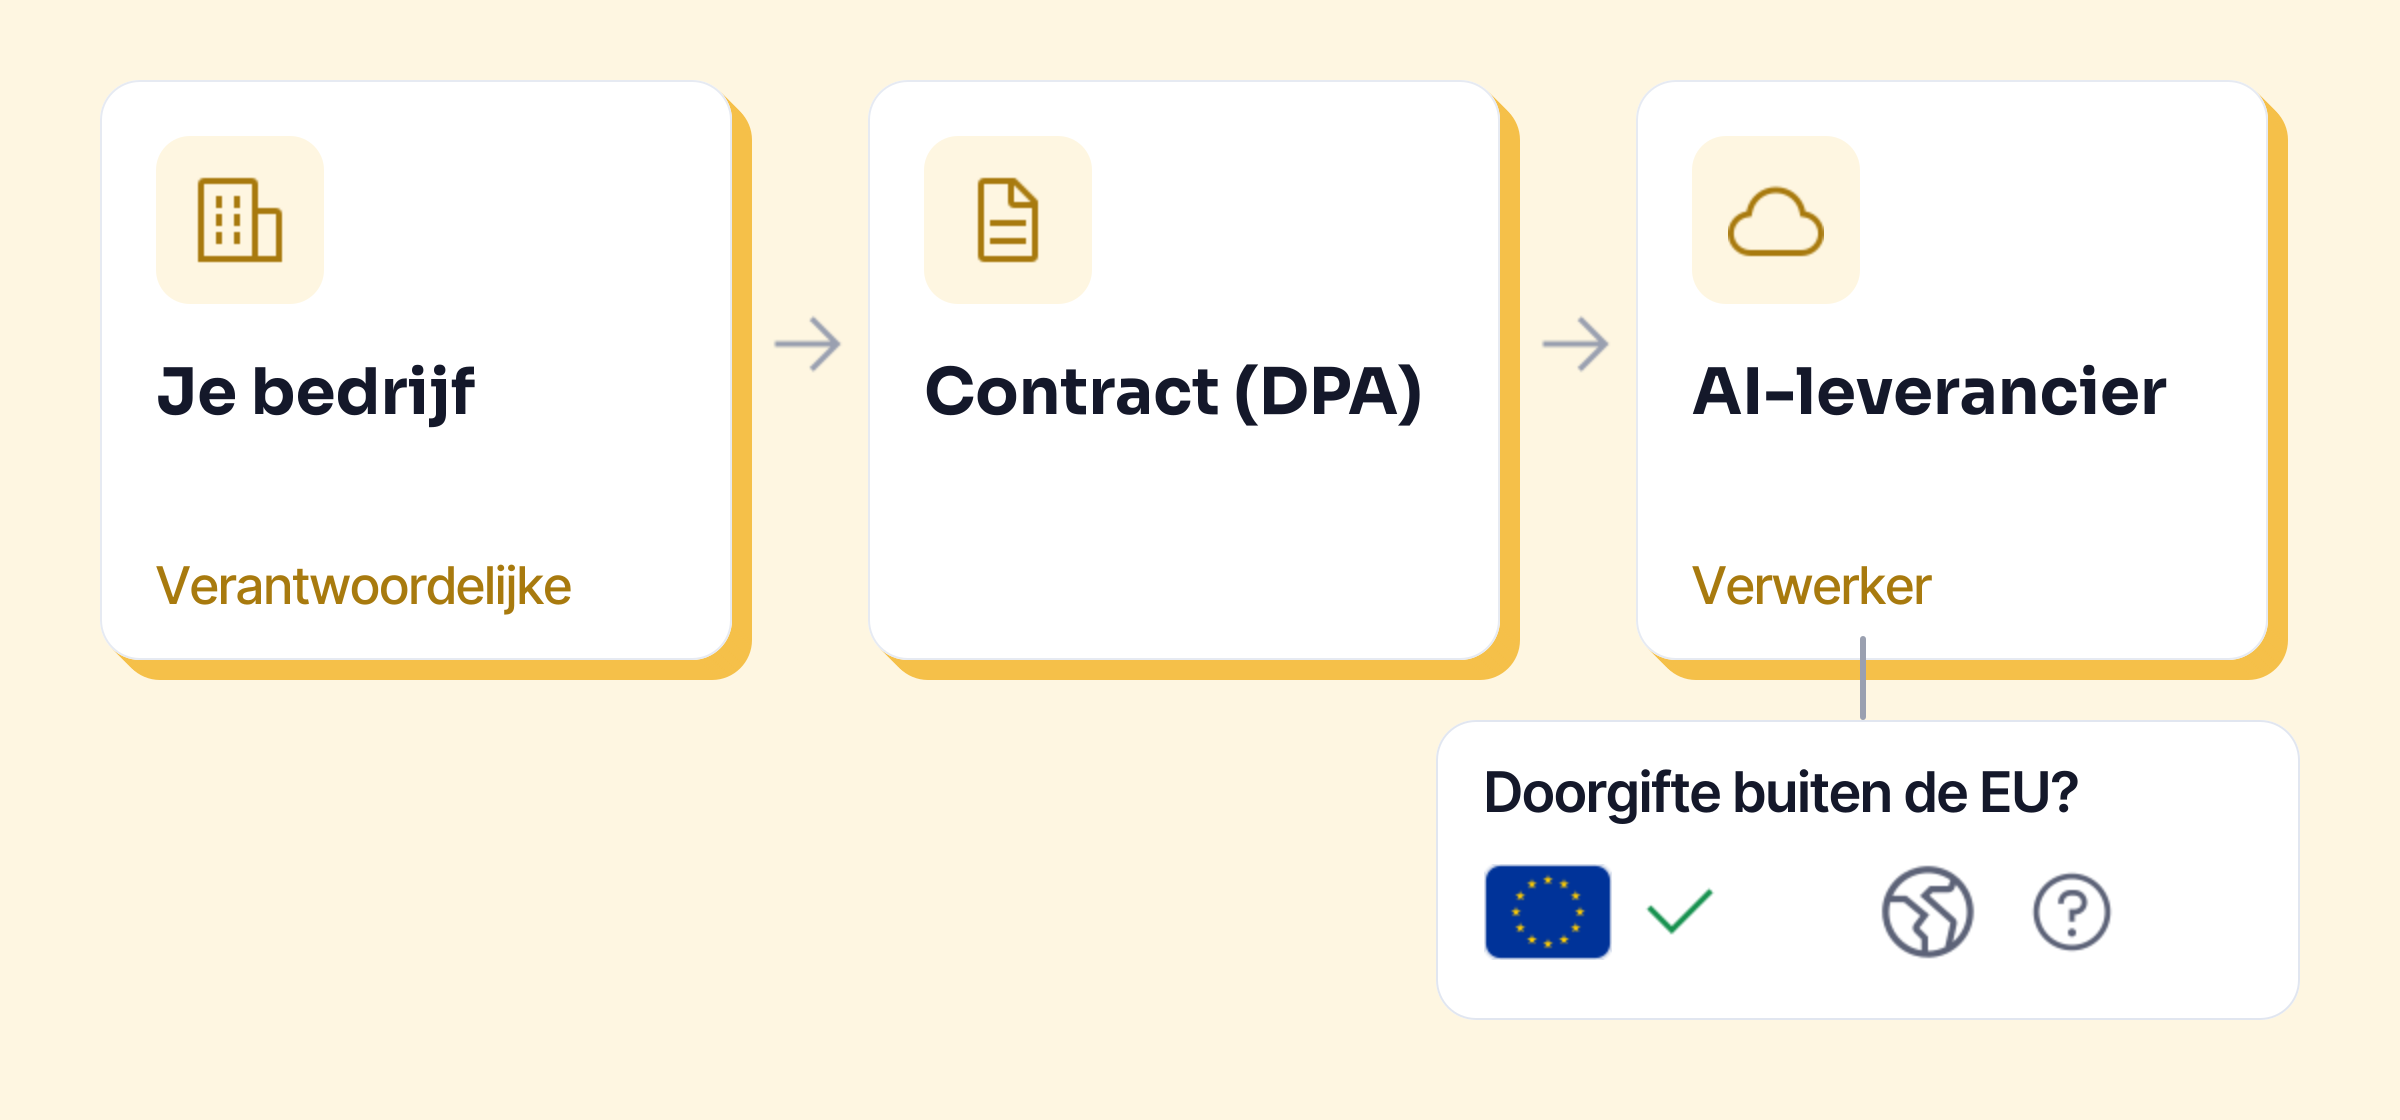
Met een verwerker is een contract verplicht (artikel 28). In het Nederlands heet dat een verwerkersovereenkomst, in het Engels een DPA (data processing agreement). Het legt onderwerp, duur en doel van de verwerking vast en de soorten gegevens, en verplicht de aanbieder om:
- alleen te handelen “op basis van schriftelijke instructies” van je bedrijf, ook voor doorgiften;
- de vertrouwelijkheid en beveiliging van de gegevens te garanderen;
- geen andere verwerker in te schakelen zonder jouw toestemming;
- je te helpen bij verzoeken van betrokkenen;
- de gegevens aan het eind van het contract te wissen of terug te geven;
- audits toe te staan.
Een persoonlijk account heeft geen verwerkersovereenkomst. Consumentenabonnementen sluit je af op de voorwaarden van de aanbieder, als particulier. Bij OpenAI is de DPA bijvoorbeeld alleen beschikbaar voor de Business- en Enterprise-abonnementen en de API (vergeleken in ChatGPT zakelijk). Dat is een van de redenen waarom een persoonlijk account niet geschikt is voor bedrijfsgegevens.
Draait de AI bij een hostingpartij, dan vraagt de CNIL dat vast te leggen in een verwerkersovereenkomst met de host van het systeem en, in voorkomend geval, met de aanbieder van het AI-systeem. Voor persoonsgegevens en gevoelige documenten vindt ze het “doorgaans passender en veiliger” om te kiezen voor oplossingen op de eigen servers van het bedrijf (vragen en antwoorden van de CNIL).
Ook in de praktijk wordt het contract gecontroleerd: in december 2025 legde de CNIL een boete van een miljoen euro op aan een verwerker die na het einde van de samenwerking een kopie had gehouden van de gegevens van meer dan 46 miljoen gebruikers van zijn klant (besluit over Mobius Solutions, in het Frans).
Doorgifte buiten de Europese Unie
Een persoonsgegeven mag de EU alleen verlaten onder de voorwaarden van hoofdstuk V van de AVG (artikelen 44 tot en met 49). Voor de Verenigde Staten, waar de meeste grote AI-aanbieders zitten, zijn er twee routes:
- Het EU-VS Data Privacy Framework, een besluit van de Europese Commissie van 10 juli 2023 dat een passend beschermingsniveau erkent, maar alleen voor Amerikaanse bedrijven op de bijbehorende lijst (besluit 2023/1795). Het Gerecht van de EU heeft het op 3 september 2025 bekrachtigd (persbericht van het Hof, in het Engels); er loopt een hoger beroep bij het Hof van Justitie.
- De standaardcontractbepalingen van de Commissie (besluit 2021/914), die in de meeste verwerkersovereenkomsten zijn opgenomen.
In de praktijk staat in de verwerkersovereenkomst van de aanbieder waar de gegevens worden verwerkt en op welke basis ze de EU verlaten. Of Amerikaans recht van toepassing kan zijn op een Amerikaanse aanbieder, ook in Europa (de CLOUD Act), is een ander onderwerp, behandeld in Franse AI: wie maakt het, waar draait het.
Medewerkers, ondernemingsraad en betrokkenen informeren
De mensen van wie je gegevens verwerkt, moeten weten wie de gegevens verwerkt, waarom, op welke grond en wie ze ontvangt (artikelen 13 en 14). Stuurt je bedrijf klantgegevens door een AI-aanbieder, dan moet de privacyverklaring dat vermelden. Neem dat door met je FG.
Medewerkers. Arbeidsrecht is nationaal. In Frankrijk verbiedt het arbeidswetboek om persoonlijke informatie over een werknemer te verzamelen “met een middel dat niet vooraf aan hem bekend is gemaakt” (artikel L1222-4, in het Frans). Een AI-tool die per persoon een geschiedenis bijhoudt of het mogelijk maakt iemands activiteit te volgen, valt daaronder. In Frankrijk moet ook de personeelsvertegenwoordiging (het CSE, vanaf 50 werknemers) worden geïnformeerd en geraadpleegd over “de invoering van nieuwe technologieën” (artikel L2312-8, in het Frans).
In Nederland heeft de ondernemingsraad, verplicht vanaf 50 werkzame personen, adviesrecht bij de “invoering of wijziging van een belangrijke technologische voorziening” en instemmingsrecht bij regelingen over de verwerking en bescherming van persoonsgegevens van het personeel en over voorzieningen waarmee aanwezigheid, gedrag of prestaties kunnen worden gecontroleerd (Wet op de ondernemingsraden, artikelen 25 en 27). Bespreek met je FG of een arbeidsjurist wat dat voor jouw AI-tool betekent.
Het AI-beleid: de CNIL raadt aan generatieve AI te regelen met “interne beleidsregels of reglementen die duidelijk vastleggen wat wel en niet mag” (vragen en antwoorden van de CNIL), en zulke regels bindend te maken, in Frankrijk bijvoorbeeld door ze bij het arbeidsreglement te voegen (CNIL, beveiliging, in het Frans). Een model en de procedure vind je in AI-beleid voor je bedrijf.
En de Europese AI-verordening?
De AI-verordening (AI Act, verordening 2024/1689) komt bovenop de AVG en vervangt haar niet. Voor een mkb-bedrijf dat een schrijfassistent gebruikt, tellen op 22 oktober 2026 drie punten:
- Je teams opleiden. Sinds 2 februari 2025 moeten bedrijven die AI gebruiken werken aan de “AI-geletterdheid” van hun personeel. De omnibusverordening van juli 2026 heeft die regel versoepeld: het gaat er nu om die geletterdheid te “bevorderen”, zonder een bepaald niveau te garanderen (verordening 2026/1744).
- Eén verbod gaat over de werkplek: emoties van iemand afleiden op het werk, behalve om medische of veiligheidsredenen (artikel 5).
- Hoog-risicogebruik in hr (sollicitaties selecteren, beoordelen, promoveren, prestaties volgen) krijgt eigen verplichtingen, waaronder het informeren van werknemersvertegenwoordigers en medewerkers. De ingangsdatum daarvan is uitgesteld tot 2 december 2027.
Het AVG-deel van hetzelfde omnibuspakket wordt nog onderhandeld: de AVG geldt zoals ze is.
Concrete stappen voor een mkb-bedrijf
De CNIL stelt een aanpak in zes stappen voor (generatieve AI invoeren, in het Frans): begin bij een concrete behoefte; maak een lijst van toegestaan en verboden gebruik; verzwijg de beperkingen van deze systemen niet; kies een veilige manier van invoeren, “bijvoorbeeld door de voorkeur te geven aan lokale systemen”; leid gebruikers op; betrek vanaf het begin de FG, de IT-verantwoordelijke en de afdelingen.
Als takenlijst:
- Breng het echte AI-gebruik in je team in kaart, persoonlijke accounts inbegrepen.
- Kies een tool met een verwerkersovereenkomst, een bekende verwerkingslocatie en training op jullie gegevens uitgeschakeld.
- Schrijf het beleid: wat je mag plakken, wat nooit, welke tools zijn toegestaan.
- Werk het register bij, en de DPIA als de verwerking een hoog risico oplevert.
- Informeer medewerkers, betrek de ondernemingsraad als die er is, en kijk opnieuw naar wat je klanten vertelt.
- Leid op, en loop dit alles één keer per jaar na: aanbiedingen en regels veranderen.
De CNIL biedt gratis materiaal aan, in het Frans: factsheets over generatieve AI voor kleine bedrijven, een gids voor verwerkers en een vereenvoudigd registermodel. Voor Nederlandstalige uitleg over de AVG kun je terecht bij de Autoriteit Persoonsgegevens.
Valkuilen
- Iedereen zijn persoonlijke account laten gebruiken. Geen verwerkersovereenkomst, instellingen waar het bedrijf geen grip op heeft, en een aansprakelijkheid die bij het bedrijf blijft.
- Denken dat een naam weghalen genoeg is. Een verzoek dat een situatie precies beschrijft, kan nog steeds een persoonsgegeven zijn.
- “Gehost in Europa” verwarren met “AVG-proof”. De hostinglocatie regelt de vraag van de doorgifte, niet de rechtsgrond, het contract of de informatieplicht.
- De boetes onderschatten. Overtredingen van de regels over het contract, het register of de beveiliging kunnen oplopen tot 10 miljoen euro of 2 % van de wereldwijde jaaromzet; overtredingen van de beginselen, de rechtsgronden, de rechten van betrokkenen of de doorgifteregels tot 20 miljoen euro of 4 % (artikel 83).
De Franse rijksoverheid heeft eigen regels, samengevat in Albert, de AI van de Franse overheid. Meer over hetzelfde onderwerp: de artikelen over vertrouwelijkheid.