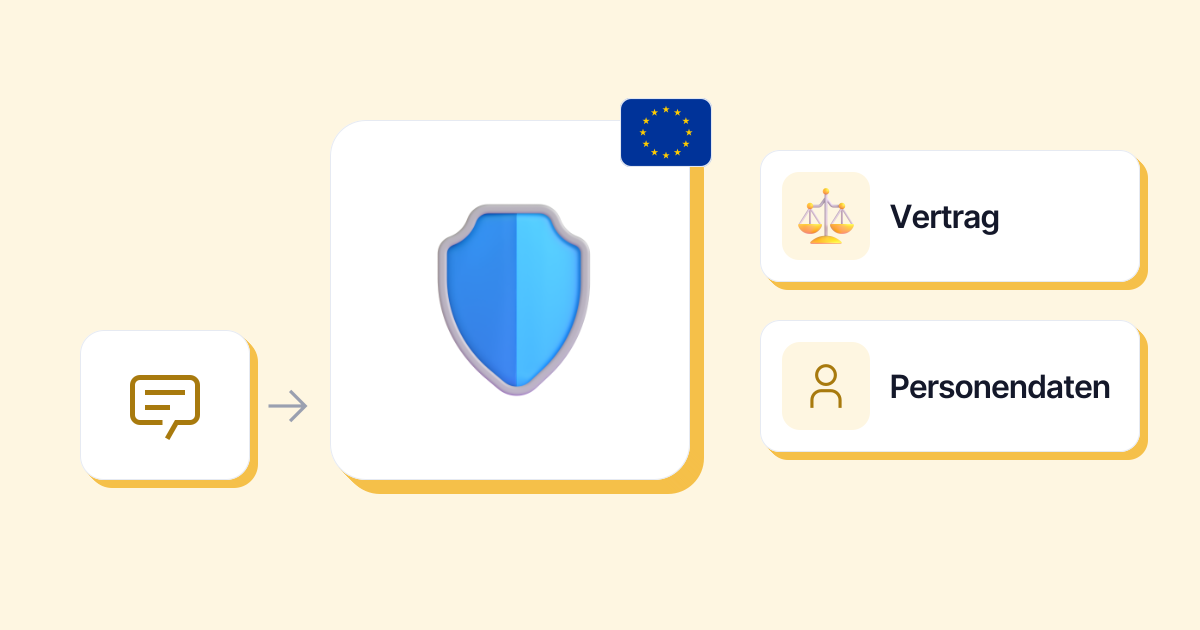
Die DSGVO verbietet nicht, bei der Arbeit KI zu nutzen. Sie greift, sobald eine Anfrage personenbezogene Daten enthält: den Namen eines Kunden, die E-Mail-Adresse einer Kollegin, die Unterlagen einer Bewerberin. Dein Unternehmen braucht dann eine Rechtsgrundlage, einen Vertrag mit dem Anbieter, wenn dieser die Daten in seinem Auftrag verarbeitet, Garantien, falls die Daten die Europäische Union verlassen, und es muss die Betroffenen informieren. Für Verbraucherdienste ist die CNIL, die französische Datenschutzbehörde, deutlich: nur für nicht vertrauliche Zwecke, ohne personenbezogene Daten.
DSGVO und KI-Verordnung gelten in der ganzen EU, die Regeln unten also auch für ein Unternehmen in Deutschland oder Österreich. Die praktischen Empfehlungen stammen vor allem von der CNIL, auf Französisch, und sind hier übersetzt; wo die deutschen Aufsichtsbehörden dasselbe Thema behandeln, steht es dabei. Regeln und Empfehlungen geprüft am 22.10.2026. Dieser Artikel ersetzt nicht die Beratung durch deinen Datenschutzbeauftragten, eine Anwältin oder die für dich zuständige Aufsichtsbehörde: Jede Nutzung muss im Einzelfall betrachtet werden.
Wann gilt die DSGVO für eine KI?
Sobald personenbezogene Daten in das Werkzeug gelangen. Die DSGVO definiert sie als „alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen“ (Artikel 4). Ein Name, eine E-Mail-Adresse, ein Aktenzeichen, aber auch eine Beschreibung, die genau genug ist, um jemanden zu erkennen („unsere Buchhalterin, die gerade aus der Elternzeit zurück ist“).
Die CNIL fasst es in ihren Merkblättern für kleine Unternehmen zusammen: „Wenn Sie ein KI-Werkzeug mit personenbezogenen Daten nutzen, werden Sie ‚Verantwortlicher‘ im Sinne der DSGVO“ (Merkblatt von CNIL, France Num und CPME, einem französischen Mittelstandsverband, auf Französisch). Und für die Nutzung durch die Beschäftigten haftet das Unternehmen: „Es ist die nutzende Organisation, die rechtlich haftet, wenn ihr Personal die KI falsch einsetzt“ (Fragen und Antworten der CNIL, auf Französisch, 18.07.2024).
Umgekehrt bringt es keine personenbezogenen Daten ins Spiel, eine E-Mail ohne Namen umzuformulieren, eine Formulierung zu suchen oder einen öffentlichen Text zusammenzufassen: Die DSGVO hat dazu nichts zu sagen, auch wenn Geschäftsgeheimnisse trotzdem betroffen sein können.
Personenbezogene Daten in deinen Anfragen
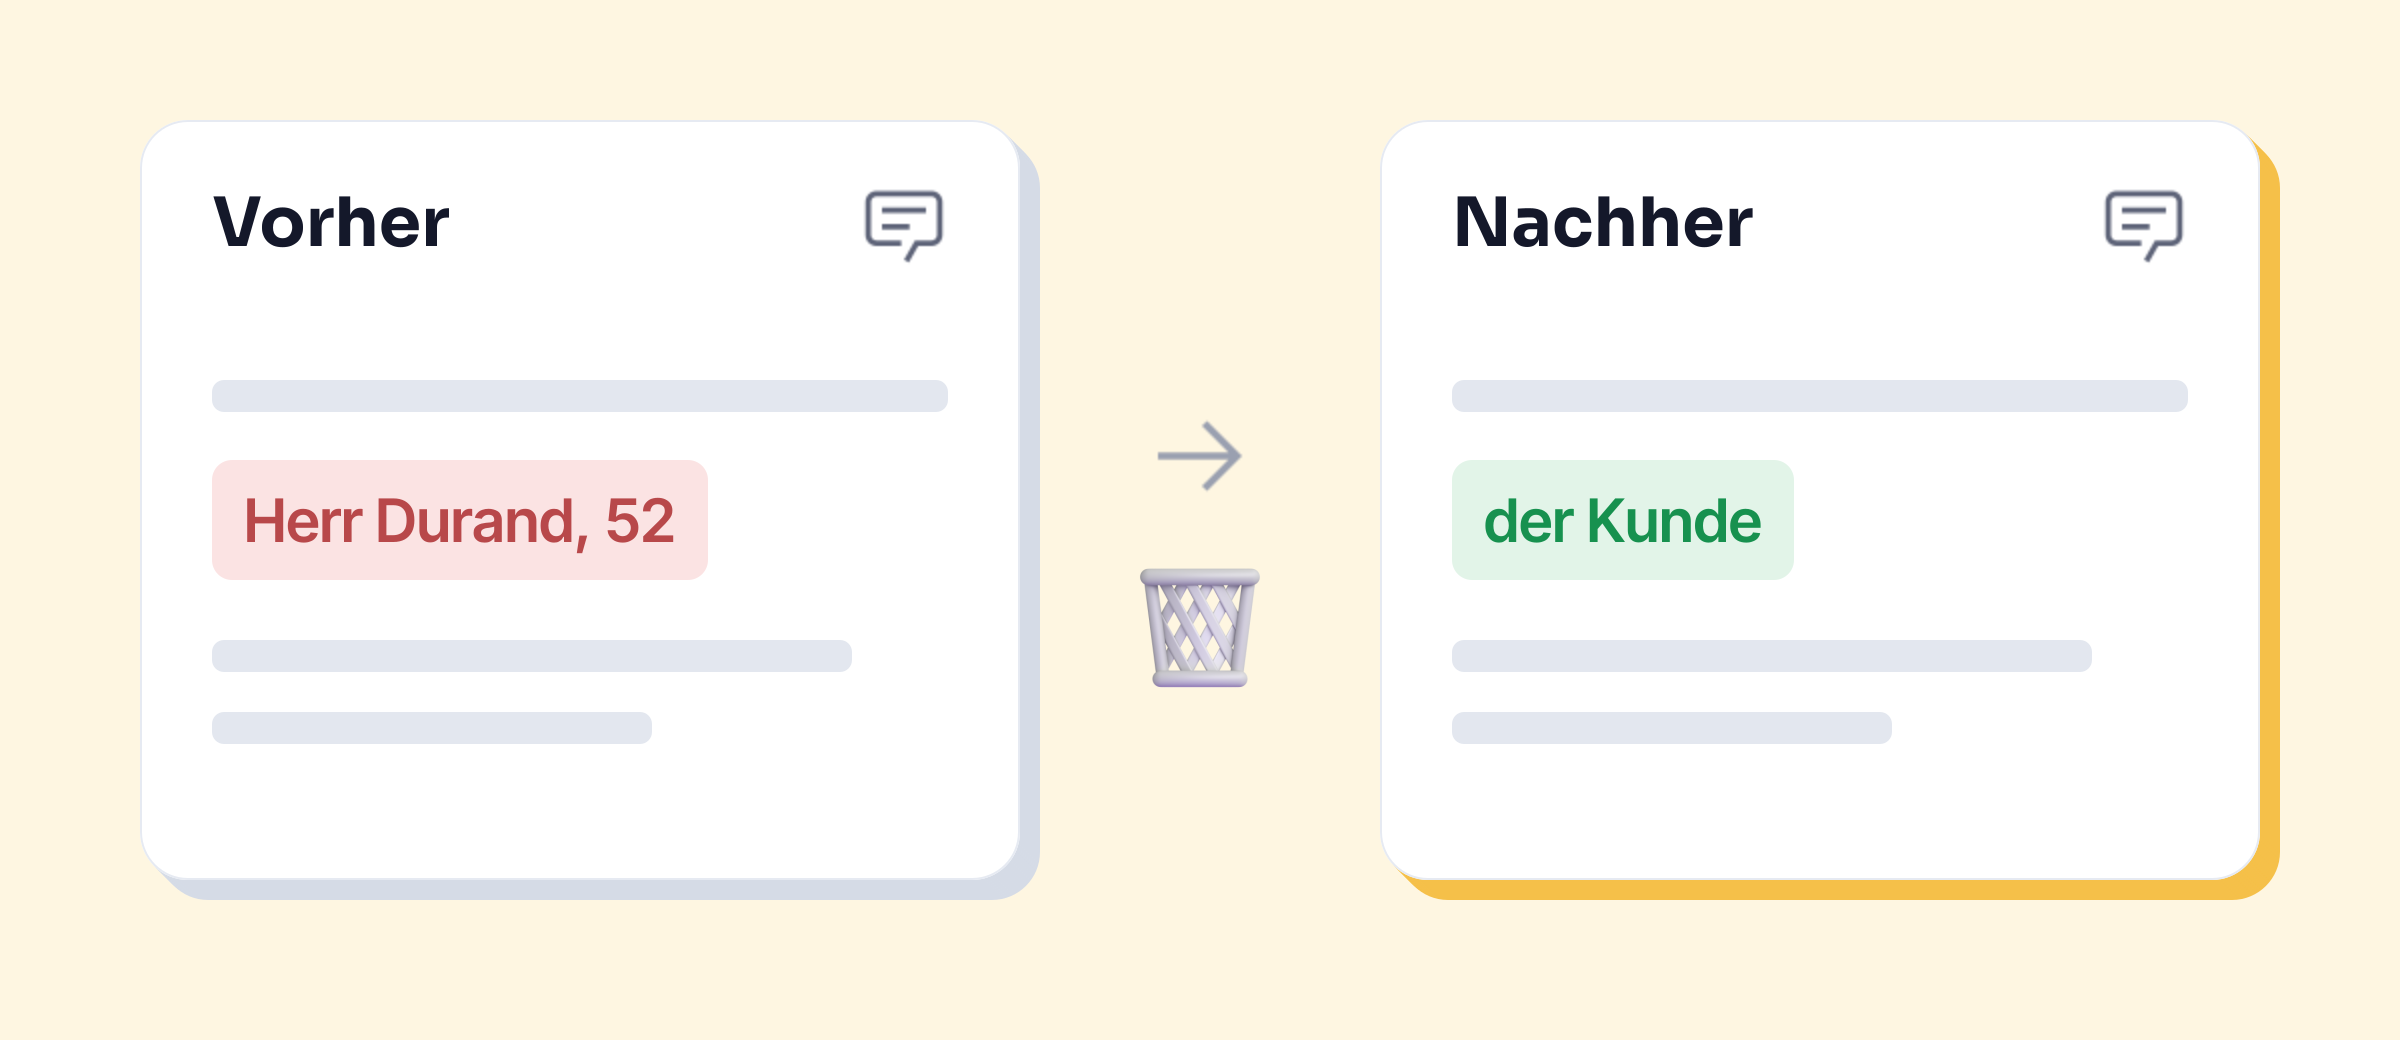
Die Grundregel heißt Datenminimierung: Die Daten müssen „dem Zweck angemessen und erheblich sowie auf das für die Zwecke der Verarbeitung notwendige Maß beschränkt“ sein (Artikel 5). Das gilt für alles, was du in die KI eintippst, also deine Anfrage (den Prompt). Um eine Antwort an einen Kunden umzuformulieren, braucht die KI seinen Namen nicht.
Bei einem Verbraucherdienst sagt die CNIL Nein zu personenbezogenen Daten. Nutzer sollten „niemals vertrauliche Informationen wie personenbezogene Daten, Unternehmens- oder Verwaltungsdaten teilen“, wenn sie einen Verbraucherdienst verwenden (Fragen und Antworten der CNIL). Sie zieht diese Dienste nur „für nicht vertrauliche Zwecke“ in Betracht, mit eigenen beruflichen E-Mail-Adressen und, wenn möglich, ausgeschalteter Weiterverwendung der Daten durch den Anbieter. Die deutsche Datenschutzkonferenz (DSK), das Gremium der Aufsichtsbehörden von Bund und Ländern, geht in dieselbe Richtung: Arbeitgeber sollten für die berufliche Nutzung „Geräte und Accounts zur Verfügung“ stellen, statt die Beschäftigten mit privaten Accounts arbeiten zu lassen (Orientierungshilfe „Künstliche Intelligenz und Datenschutz“, 06.05.2024).
Manche Daten sind grundsätzlich tabu. Gesundheit, politische Meinungen oder Gewerkschaftszugehörigkeit, Religion, ethnische Herkunft, sexuelle Orientierung, biometrische Daten: Ihre Verarbeitung ist untersagt, mit eng begrenzten Ausnahmen (Artikel 9). Eine Krankmeldung, die du in eine KI kopierst, um ein Schreiben aufzusetzen, gehört dazu.
In der Praxis, bevor du eine Anfrage abschickst:
- Entferne Namen, E-Mail-Adressen und Nummern (Kunde, Vorgang, Sozialversicherung) und ersetze sie durch eine Rolle: „der Kunde“, „die Bewerberin“.
- Prüfe, ob der Zusammenhang die Person verrät: Eine einmalige Stelle, ein Datum oder ein Ort reichen manchmal, um sie zu erkennen.
- Behalte für dich, was die Anfrage nicht braucht: Um den Ton einer E-Mail zu verbessern, braucht die KI nur die E-Mail, nicht den Anhang.
Welche Rechtsgrundlage, welches Verzeichnis?
Jede Verarbeitung personenbezogener Daten braucht eine der sechs Rechtsgrundlagen der DSGVO: Einwilligung, Vertrag, rechtliche Verpflichtung, lebenswichtige Interessen, öffentliche Aufgabe oder berechtigtes Interesse (Artikel 6). Die Wahl trifft das Unternehmen, und es muss sie begründen können: Das klärst du mit deinem Datenschutzbeauftragten, nicht in einem Artikel.
Daraus folgen zwei Dokumente:
- Das Verzeichnis von Verarbeitungstätigkeiten (Artikel 30). Unternehmen mit weniger als 250 Beschäftigten haben eine Ausnahme, doch die CNIL erinnert daran, dass sie „sich daher auf ganz besondere Fälle beschränkt“: Eine regelmäßige Verarbeitung fällt nicht darunter (CNIL, das Verzeichnis, auf Französisch). Eine KI-Nutzung mit personenbezogenen Daten bekommt darin ihre eigene Zeile.
- Die Datenschutz-Folgenabschätzung (DSFA), Pflicht, wenn eine Verarbeitung „voraussichtlich ein hohes Risiko“ birgt, insbesondere „bei Verwendung neuer Technologien“ (Artikel 35). Für generative KI empfiehlt die CNIL, den Datenschutzbeauftragten einzubeziehen und sie „gegebenenfalls“ durchzuführen.
Der Vertrag mit dem KI-Anbieter
Wer ist wer? Wenn du KI für dein Unternehmen nutzt, ist das Unternehmen grundsätzlich der Verantwortliche; der Anbieter, der die Daten in seinem Auftrag verarbeitet, ist sein Auftragsverarbeiter. Die CNIL verlangt, „sich über die eigene Rolle und die des Anbieters Gedanken zu machen“, „gegebenenfalls durch einen Auftragsverarbeitungsvertrag oder eine Vereinbarung über gemeinsame Verantwortlichkeit“ (Fragen und Antworten der CNIL).
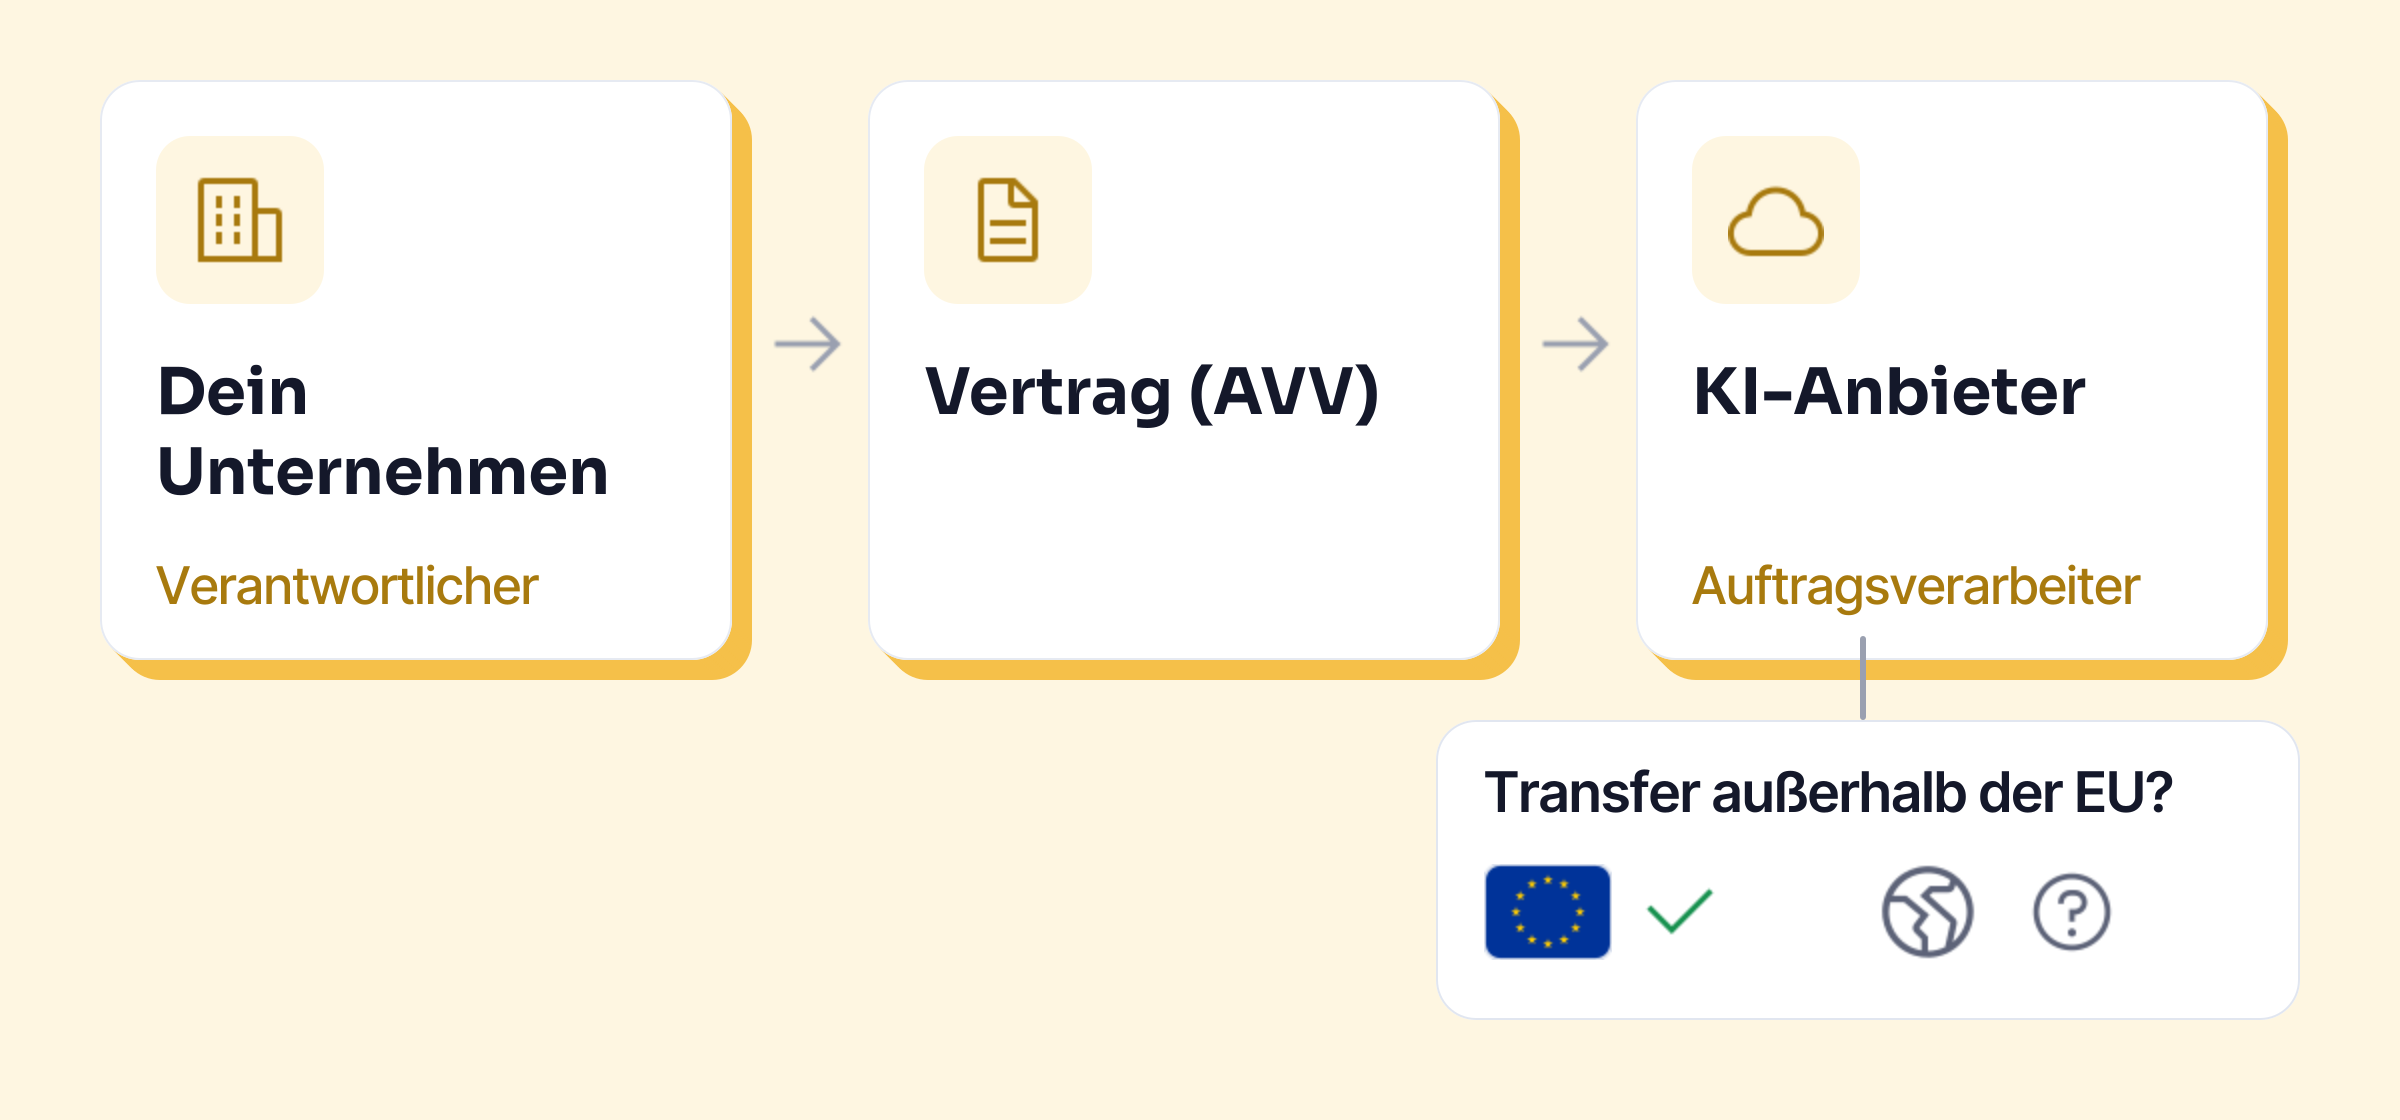
Mit einem Auftragsverarbeiter ist ein Vertrag Pflicht (Artikel 28). Auf Deutsch heißt er Auftragsverarbeitungsvertrag (AVV), international oft DPA (data processing agreement). Er legt Gegenstand, Dauer und Zweck der Verarbeitung sowie die Datenarten fest und verpflichtet den Anbieter,
- nur „auf dokumentierte Weisung“ deines Unternehmens zu handeln, auch bei Übermittlungen;
- Vertraulichkeit und Sicherheit der Daten zu gewährleisten;
- keinen weiteren Auftragsverarbeiter ohne deine Genehmigung einzuschalten;
- dich bei Anfragen betroffener Personen zu unterstützen;
- die Daten bei Vertragsende zu löschen oder zurückzugeben;
- Überprüfungen zuzulassen.
Ein privater Account hat keinen AVV. Verbraucherangebote schließt du zu den Bedingungen des Anbieters ab, wie eine Privatperson. Bei OpenAI zum Beispiel gibt es den AVV nur für die Tarife Business und Enterprise und für die API (verglichen in ChatGPT im Unternehmen). Das ist einer der Gründe, warum ein privater Account nichts für Unternehmensdaten ist.
Läuft die KI bei einem Hoster, verlangt die CNIL, das abzusichern, „durch einen Auftragsverarbeitungsvertrag mit dem Hoster des Systems und gegebenenfalls mit dem Anbieter des KI-Systems“. Für personenbezogene Daten und sensible Dokumente hält sie es „im Allgemeinen für sinnvoller und sicherer“, Lösungen auf den eigenen Servern des Unternehmens zu bevorzugen (Fragen und Antworten der CNIL).
Der Vertrag wird auch in der Praxis kontrolliert: Im Dezember 2025 verhängte die CNIL eine Geldbuße von einer Million Euro gegen einen Auftragsverarbeiter, der nach Ende der Zusammenarbeit eine Kopie der Daten von mehr als 46 Millionen Nutzern seines Kunden behalten hatte (Sanktion gegen Mobius Solutions, auf Französisch).
Übermittlungen außerhalb der Europäischen Union
Personenbezogene Daten dürfen die EU nur unter den Bedingungen von Kapitel V der DSGVO verlassen (Artikel 44 bis 49). Für die USA, wo die meisten großen KI-Anbieter sitzen, gibt es zwei Wege:
- Das EU-US Data Privacy Framework, ein Beschluss der Kommission vom 10. Juli 2023, der ein angemessenes Schutzniveau anerkennt, aber nur für US-Unternehmen auf seiner Liste (Beschluss 2023/1795). Das Gericht der EU hat ihn am 3. September 2025 bestätigt (Pressemitteilung des Gerichtshofs); ein Rechtsmittel vor dem Gerichtshof ist anhängig.
- Die Standardvertragsklauseln der Kommission (Beschluss 2021/914), die die meisten AVV enthalten.
Was das praktisch heißt: Der AVV des Anbieters sagt, wo die Daten verarbeitet werden und auf welcher Grundlage sie die EU verlassen. Die Frage des US-Rechts, das auch in Europa für einen US-Anbieter gelten kann (der CLOUD Act), ist ein eigenes Thema, behandelt in Französische KI: wer sie macht, wo sie läuft und CLOUD Act.
Beschäftigte, Betriebsrat und Betroffene informieren
Die Personen, deren Daten du verarbeitest, müssen informiert werden: wer verarbeitet, warum, auf welcher Grundlage, mit welchen Empfängern (Artikel 13 und 14). Wenn dein Unternehmen Kundendaten über einen KI-Anbieter laufen lässt, muss seine Datenschutzerklärung das abbilden. Das gehst du mit deinem Datenschutzbeauftragten durch.
Die Beschäftigten. Arbeitsrecht ist national. Der französische Artikel stützt sich auf den französischen Code du travail, der verbietet, Informationen über einen Beschäftigten „durch eine Vorrichtung, die ihm nicht vorher zur Kenntnis gebracht wurde“, zu erheben (Artikel L1222-4, auf Französisch). Ein KI-Werkzeug, das den Verlauf jeder Person speichert oder ihre Tätigkeit nachvollziehbar macht, fällt darunter. In Deutschland ist der Gedanke derselbe: Beschäftigte müssen wissen, welche Werkzeuge Daten über sie erfassen.
Der Betriebsrat. In Deutschland hat er bei der „Einführung und Anwendung von technischen Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen“, mitzubestimmen (§ 87 Abs. 1 Nr. 6 BetrVG), und der Arbeitgeber muss ihn über die Planung von Arbeitsverfahren „einschließlich des Einsatzes von Künstlicher Intelligenz“ rechtzeitig unterrichten (§ 90 BetrVG). In Frankreich spielt der CSE, die Personalvertretung in Unternehmen ab 50 Beschäftigten, eine vergleichbare Rolle: Er wird zur „Einführung neuer Technologien“ informiert und angehört (Artikel L2312-8, auf Französisch), ebenso zu Mitteln, mit denen sich die Tätigkeit der Beschäftigten kontrollieren lässt (Artikel L2312-38, auf Französisch). Wie das in deinem Betrieb aussieht, klärst du mit deinem Datenschutzbeauftragten oder einer Fachanwältin für Arbeitsrecht.
Die KI-Richtlinie: Die CNIL empfiehlt, generative KI mit „internen Richtlinien oder Chartas“ zu regeln, „die die erlaubten und die verbotenen Nutzungen klar festlegen“ (Fragen und Antworten der CNIL), und der IT-Richtlinie allgemein verbindliche Kraft zu geben (CNIL, Sicherheit, auf Französisch). Auch die DSK rät zu internen Regelungen. Eine Vorlage findest du in KI-Richtlinie: Vorlage für dein Unternehmen.
Und die europäische KI-Verordnung?
Die KI-Verordnung (AI Act, Verordnung 2024/1689) kommt zur DSGVO hinzu, ohne sie zu ersetzen. Für ein KMU, das einen Schreibassistenten nutzt, zählen am 22.10.2026 drei Punkte:
- Das Team schulen. Seit dem 2. Februar 2025 müssen Unternehmen, die KI einsetzen, für die „KI-Kompetenz“ ihres Personals sorgen. Die „Omnibus“-Verordnung vom Juli 2026 hat das gelockert: Es geht jetzt darum, diese Kompetenz zu „fördern“, ohne ein bestimmtes Niveau zu garantieren (Verordnung 2026/1744).
- Ein Verbot betrifft den Arbeitsplatz: die Emotionen einer Person am Arbeitsplatz abzuleiten, außer aus medizinischen oder Sicherheitsgründen (Artikel 5).
- Hochrisiko-Anwendungen im Personalbereich (Sichtung von Bewerbungen, Beurteilung, Beförderung, Leistungskontrolle) bekommen eigene Pflichten, darunter die Information der Arbeitnehmervertreter und der Beschäftigten. Ihr Geltungsbeginn wurde auf den 2. Dezember 2027 verschoben.
Der DSGVO-Teil desselben „Omnibus“-Pakets wird noch verhandelt: Die DSGVO gilt unverändert.
Die konkreten Schritte für ein KMU
Die CNIL schlägt ein Vorgehen in sechs Schritten vor (wie man generative KI einführt, auf Französisch): von einem konkreten Bedarf ausgehen; eine Liste erlaubter und verbotener Nutzungen festlegen; die Grenzen dieser Systeme nicht verschweigen; eine sichere Bereitstellung wählen, „zum Beispiel indem man lokale Systeme bevorzugt“; die Nutzer schulen; von Anfang an den Datenschutzbeauftragten, die IT und die Fachabteilungen einbeziehen.
Als Aufgabenliste:
- Die tatsächliche KI-Nutzung im Team erfassen, private Accounts eingeschlossen.
- Ein Werkzeug wählen mit AVV, bekanntem Verarbeitungsort und abgeschaltetem Training mit euren Daten.
- Die Richtlinie schreiben: was man hineinkopieren darf, was nie, welche Werkzeuge erlaubt sind.
- Das Verzeichnis aktualisieren, und die DSFA, wenn die Verarbeitung ein hohes Risiko birgt.
- Informieren: die Beschäftigten, den Betriebsrat, wo es einen gibt, und die Kundeninformationen überarbeiten.
- Schulen, dann alles einmal im Jahr überprüfen: Angebote und Gesetze ändern sich.
Kostenlose Hilfen gibt es auf beiden Seiten des Rheins. Auf Deutsch: die Orientierungshilfe der DSK, mit einer Checkliste von der Auswahl bis zur Nutzung. Auf Französisch bietet die CNIL Merkblätter zur generativen KI für kleine Unternehmen, einen Leitfaden für Auftragsverarbeiter und eine vereinfachte Verzeichnisvorlage.
Die Fallen, die du vermeiden solltest
- Alle mit ihrem privaten Account arbeiten lassen. Kein AVV, Einstellungen, die das Unternehmen nicht kontrolliert, und eine Haftung, die trotzdem beim Unternehmen bleibt.
- Glauben, ein gelöschter Name genüge. Eine Anfrage, die eine Situation genau beschreibt, kann weiterhin personenbezogen sein.
- „In Europa gehostet“ mit „DSGVO-konform“ verwechseln. Der Speicherort klärt die Frage der Übermittlung, nicht die der Rechtsgrundlage, des Vertrags oder der Information.
- Die Bußgelder unterschätzen. Verstöße gegen Vertrags-, Verzeichnis- oder Sicherheitspflichten können bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes kosten; Verstöße gegen die Grundsätze, die Rechtsgrundlagen, die Rechte der Betroffenen oder die Übermittlungsregeln bis zu 20 Millionen Euro oder 4 % (Artikel 83).
Die französischen Ministerien haben eigene Regeln, zusammengefasst in Albert, die KI des französischen Staates. Mehr zum Thema: Ratgeber Vertraulichkeit.