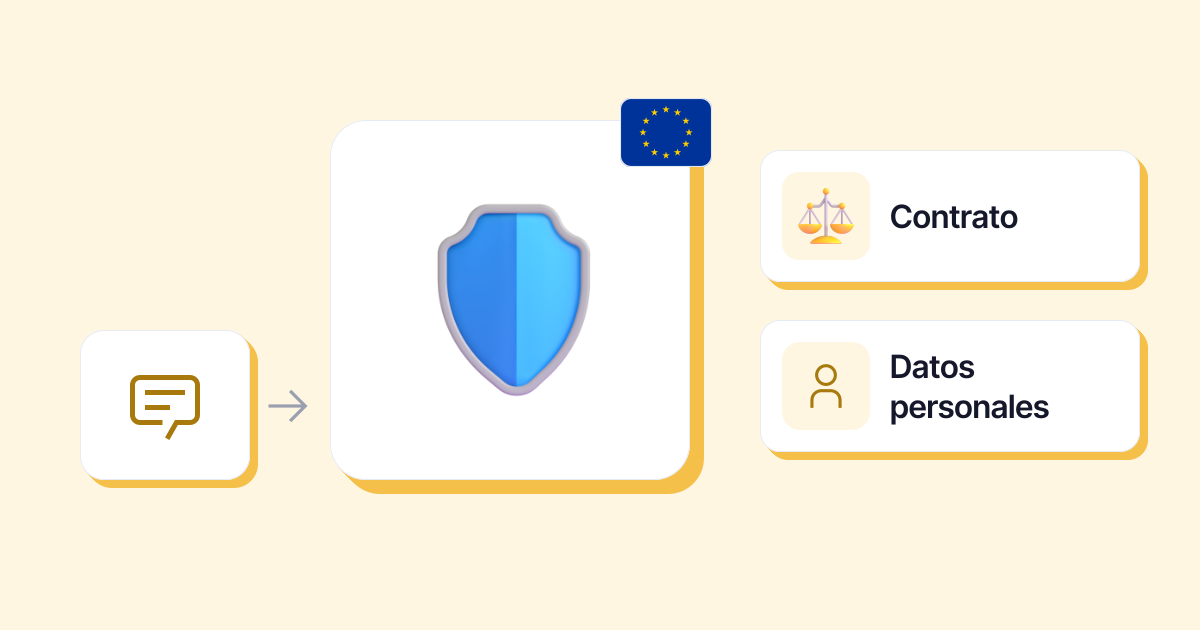
El RGPD no prohíbe usar una IA en el trabajo. Se aplica en cuanto una petición contiene un dato personal: el nombre de un cliente, el email de un compañero, la ficha de un candidato. La empresa necesita entonces una base jurídica, un contrato con el proveedor si este trata esos datos por cuenta de ella, garantías si salen de la Unión Europea, e informar a las personas afectadas. En cuanto a las herramientas para el gran público, la CNIL es clara: solo usos no confidenciales, sin datos personales.
El RGPD y el Reglamento europeo de IA se aplican en toda la Unión, así que las reglas que siguen valen igual para una empresa en España. Las recomendaciones prácticas citadas son de la CNIL, la autoridad francesa de protección de datos, y sus citas están traducidas del francés; en España, la autoridad competente es la AEPD. Reglas y recomendaciones comprobadas el 22 de octubre de 2026. Este artículo no sustituye el consejo de tu delegado de protección de datos (DPD), de un abogado o de la autoridad de control: cada uso se estudia caso por caso.
¿Cuándo se aplica el RGPD a una IA?
En cuanto entra un dato personal en la herramienta. El RGPD define un dato personal como «toda información sobre una persona física identificada o identificable» (artículo 4). Un nombre, un email, un número de expediente, pero también una descripción lo bastante precisa como para reconocer a alguien («nuestra contable, que acaba de volver de la baja por maternidad»).
La CNIL lo resume en sus fichas para micropymes y pymes: «Al utilizar una herramienta de IA con datos personales, te conviertes en “responsable del tratamiento” en el sentido del RGPD» (ficha de la CNIL, France Num y la CPME, una patronal francesa de pymes, en francés). Y es la empresa la que responde del uso que hacen sus empleados: «es el organismo usuario el que asumirá la responsabilidad legal en caso de mal uso de la IA por parte de su personal» (preguntas y respuestas de la CNIL, en francés, 18 de julio de 2024).
En cambio, reformular un correo sin nombres propios, buscar una fórmula o resumir un texto público no introduce ningún dato personal: el RGPD no tiene nada que decir, aunque el secreto empresarial sí puede aplicarse.
Los datos personales en tus peticiones
La regla básica es la minimización: los datos deben ser «adecuados, pertinentes y limitados a lo necesario» para lo que quieres hacer (artículo 5). Esto vale para lo que escribes en la IA, tu petición (o prompt). Para reformular la respuesta a un cliente, la IA no necesita su nombre.
En un servicio para el gran público, la CNIL dice no a los datos personales. Los usuarios no deberían «compartir nunca información confidencial como datos personales, datos de la empresa o de la administración» cuando usan un servicio para el gran público (preguntas y respuestas de la CNIL). Solo contempla estos servicios «para usos no confidenciales», con direcciones profesionales dedicadas y, si es posible, con la reutilización de los datos por parte del proveedor desactivada.
Algunos datos están prohibidos por principio. La salud, las opiniones políticas o la afiliación sindical, la religión, el origen étnico o racial, la orientación sexual, los datos biométricos: su tratamiento está prohibido, salvo excepciones limitadas (artículo 9). Una baja médica pegada en una IA para redactar una carta entra en esta categoría.
En la práctica, antes de enviar una petición:
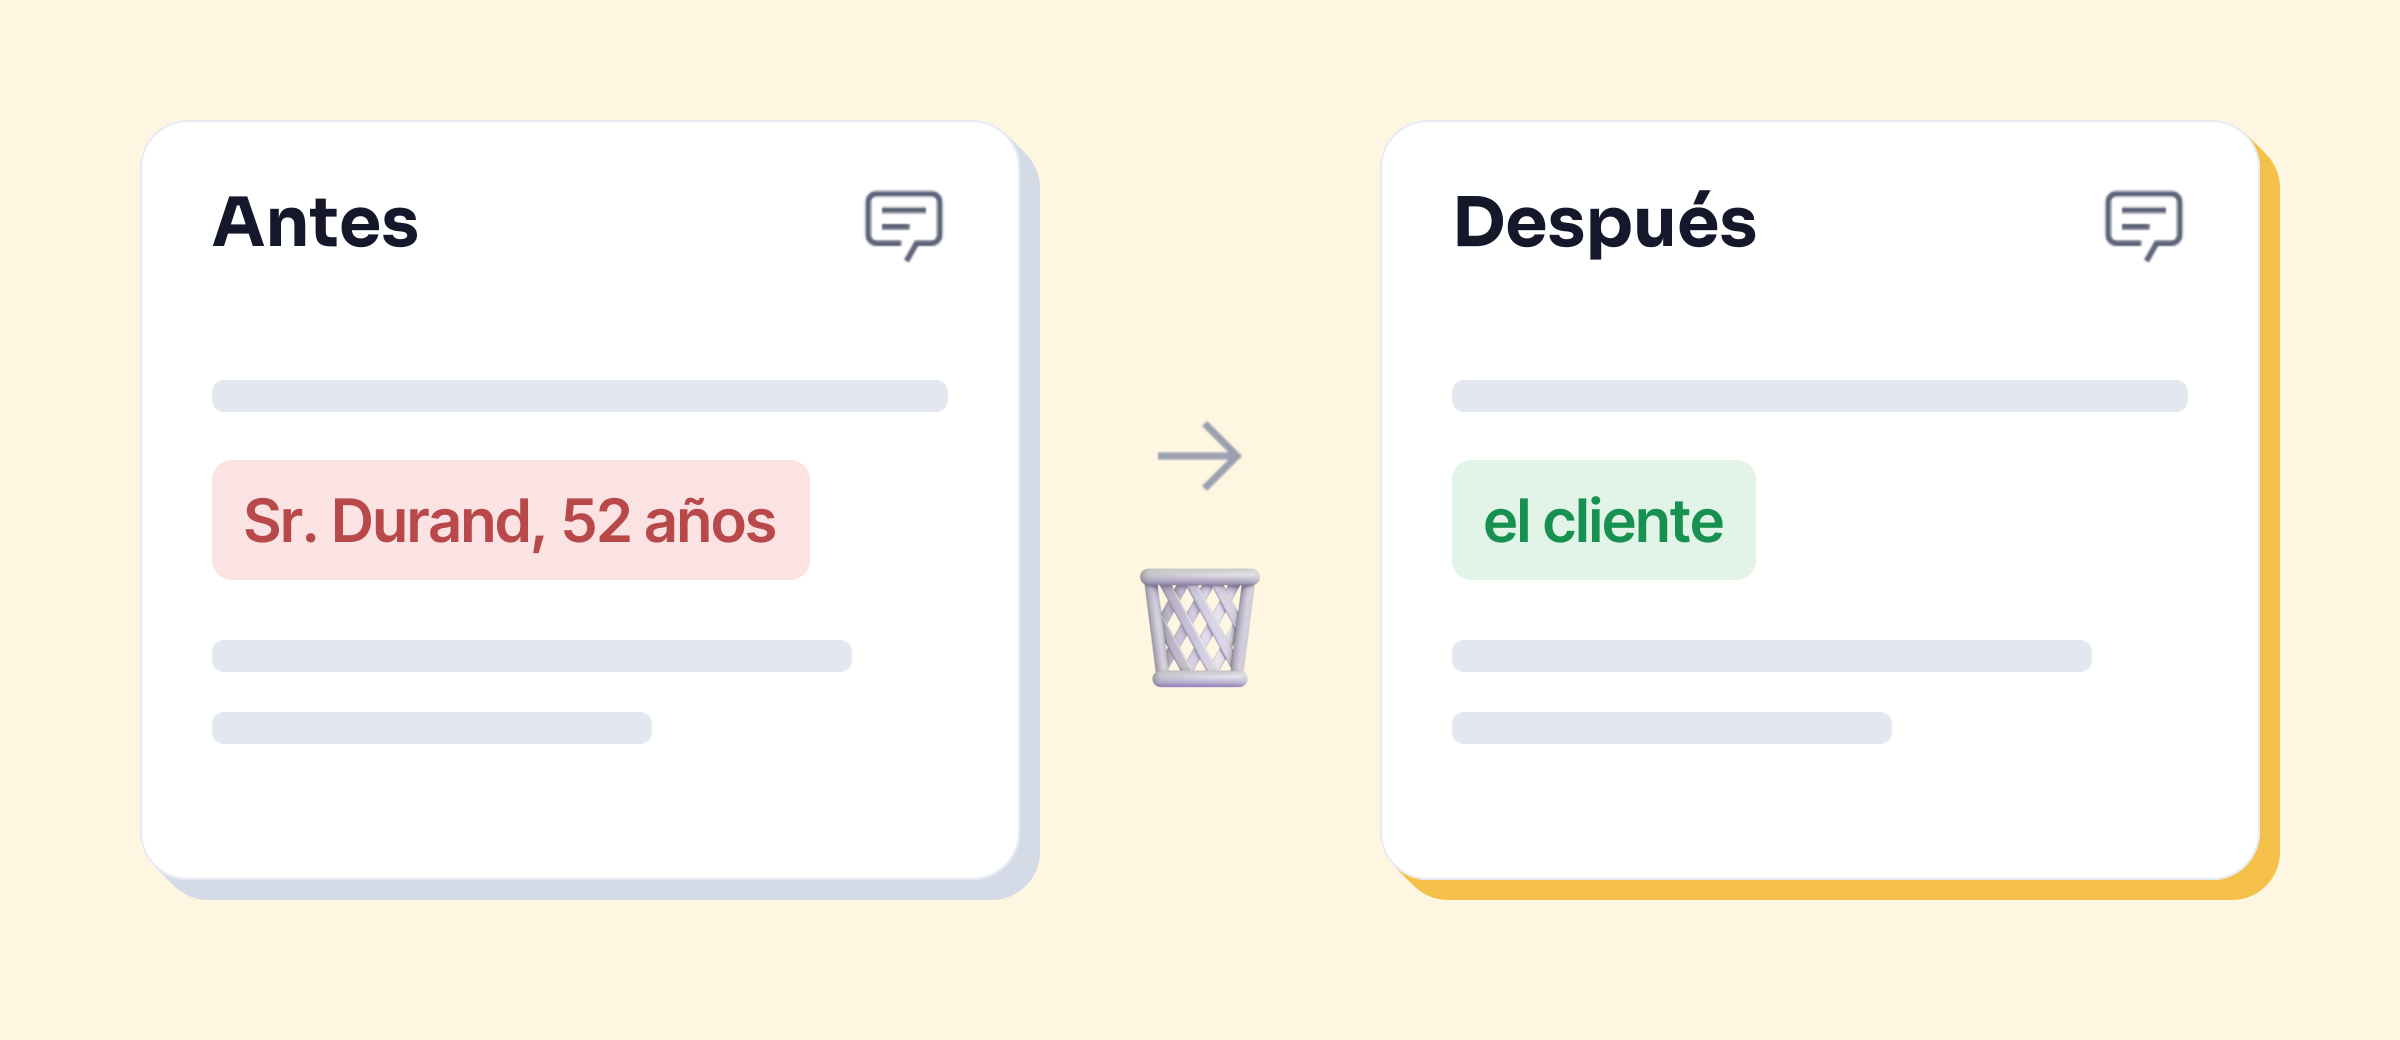
- Quita los nombres, los emails y los números (de cliente, de expediente, de la Seguridad Social) y sustitúyelos por un papel: «el cliente», «la candidata».
- Comprueba que el contexto no delata a la persona: un puesto único, una fecha o un lugar bastan a veces para reconocerla.
- Guárdate lo que no sirve para la petición: para corregir el tono de un correo, la IA solo necesita el correo, no el archivo adjunto.
¿Qué base jurídica y qué registro?
Todo tratamiento de datos personales debe basarse en una de las seis bases jurídicas que prevé el RGPD: el consentimiento, el contrato, la obligación legal, la protección de intereses vitales, la misión de interés público o el interés legítimo (artículo 6). La elección corresponde a la empresa, que debe poder justificarla: es una cuestión que hay que resolver con tu DPD, no en un artículo.
De ahí se derivan dos documentos:
- El registro de las actividades de tratamiento (artículo 30). Las empresas de menos de 250 empleados tienen una excepción, pero la CNIL recuerda que esta «se limita, por tanto, a casos muy particulares»: un tratamiento habitual no entra en ella (la CNIL sobre el registro, en francés). Un uso de la IA que afecte a datos personales tiene su línea en el registro.
- La evaluación de impacto (EIPD), obligatoria cuando es probable que un tratamiento entrañe «un alto riesgo», en particular si utiliza «nuevas tecnologías» (artículo 35). Para la IA generativa, la CNIL recomienda contar con el DPD y, «en su caso», realizarla.
El contrato con el proveedor de IA
¿Quién hace qué? Cuando usas una IA para tu empresa, esta es en principio la responsable del tratamiento; el proveedor que trata los datos por cuenta de ella es su encargado del tratamiento. La CNIL pide «plantearse cuál es su papel y el del proveedor», «en su caso, firmando un contrato de encargo del tratamiento o un acuerdo de corresponsabilidad» (preguntas y respuestas de la CNIL).
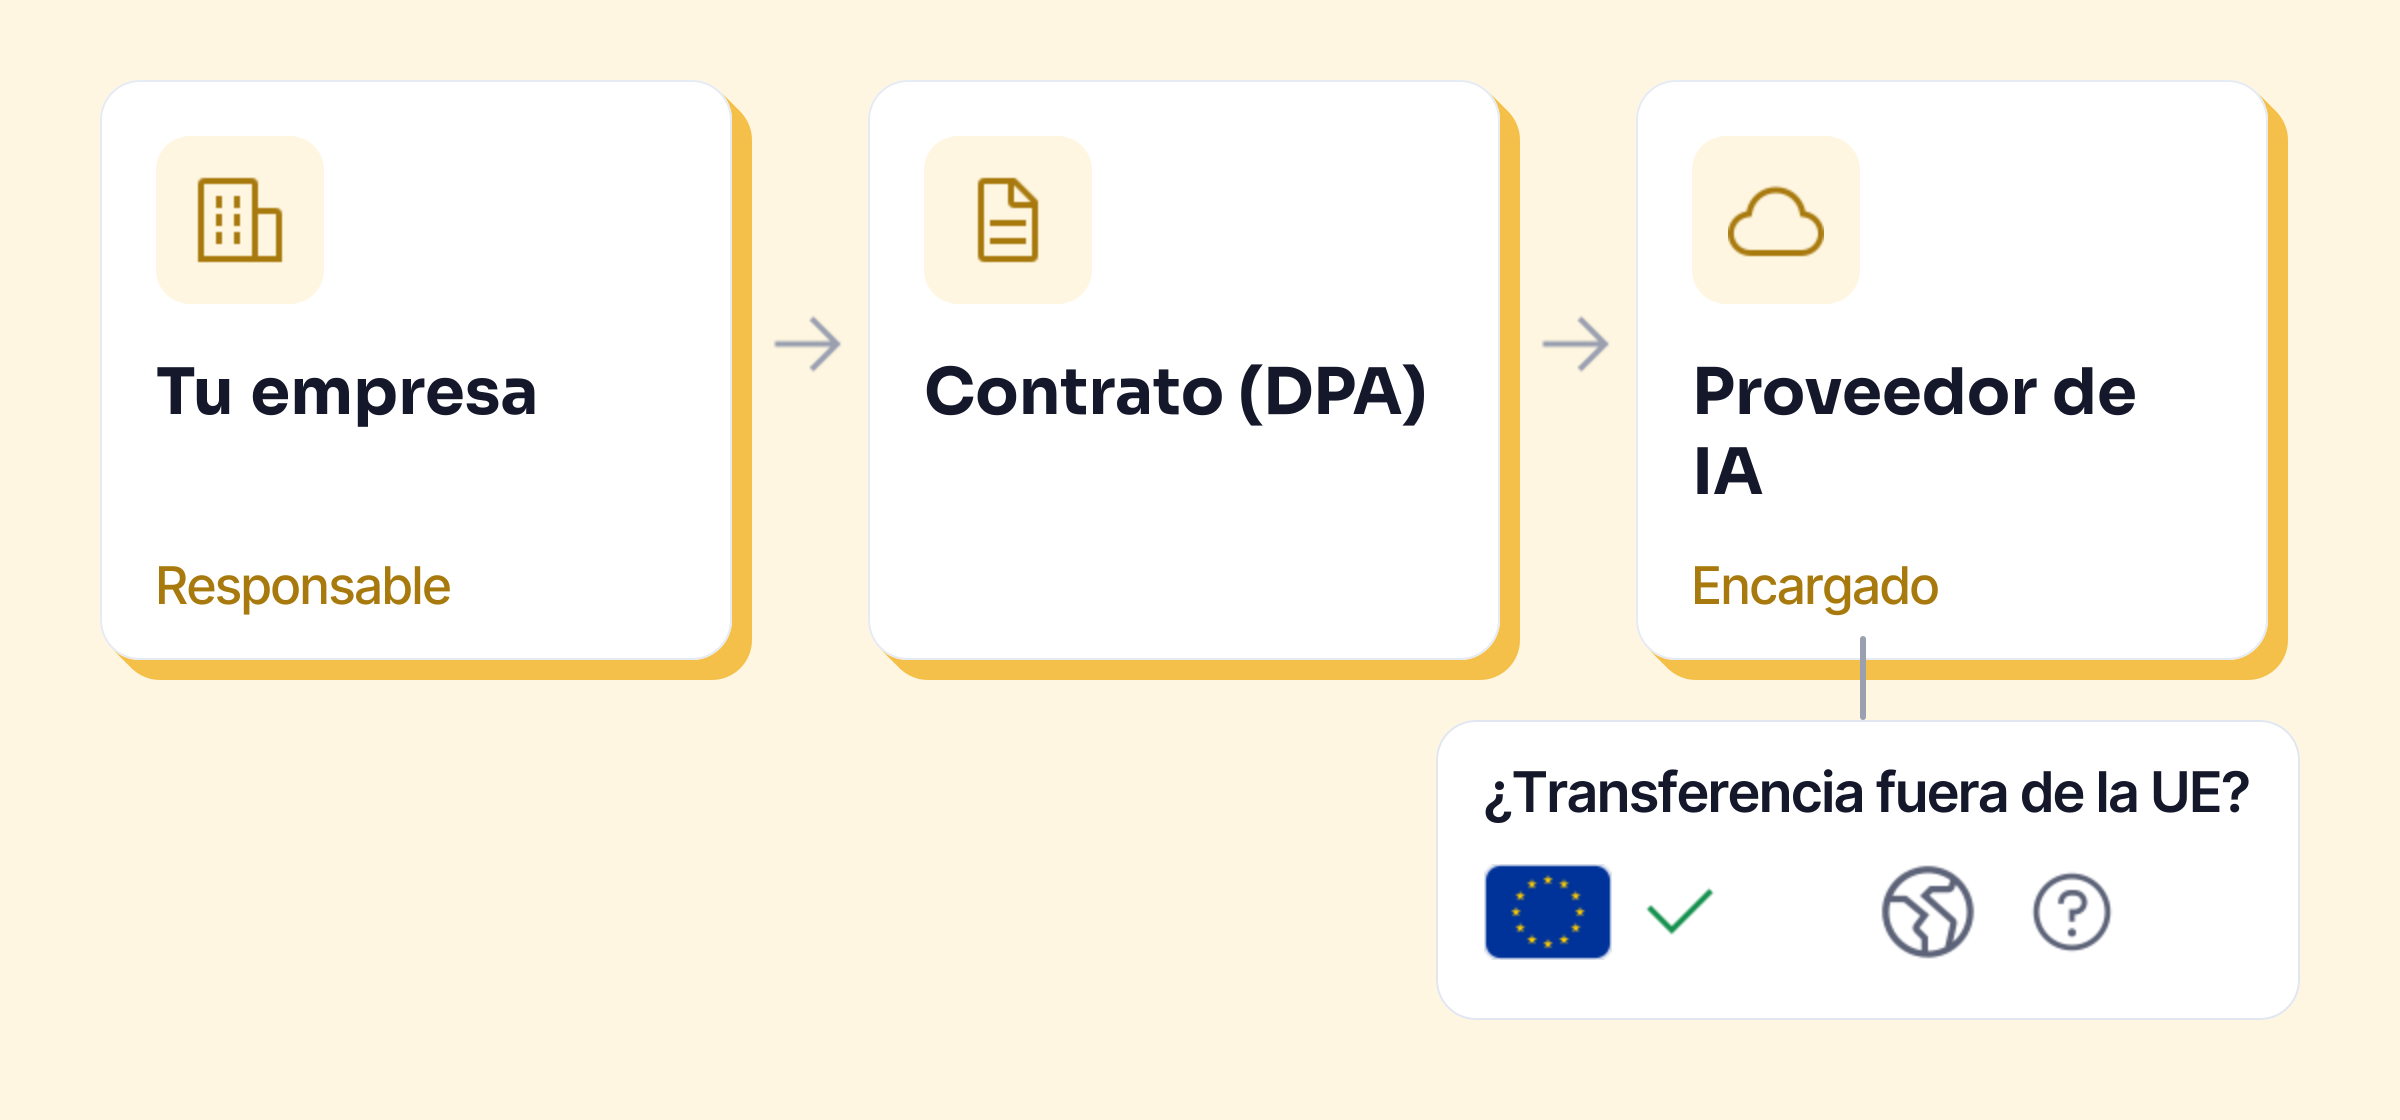
Con un encargado, el contrato es obligatorio (artículo 28). Se le suele llamar DPA (data processing agreement) o contrato de encargo. Fija el objeto, la duración y la finalidad del tratamiento y los tipos de datos, y obliga al proveedor a:
- tratar los datos solo «siguiendo instrucciones documentadas» de tu empresa, también para las transferencias;
- garantizar la confidencialidad y la seguridad de los datos;
- no recurrir a otro encargado sin tu autorización;
- ayudarte a responder a las solicitudes de las personas;
- suprimir o devolver los datos al final del contrato;
- aceptar auditorías.
Una cuenta personal no tiene DPA. Los planes para el gran público se contratan con las condiciones del proveedor, como un particular. En OpenAI, por ejemplo, el DPA está reservado a los planes Business y Enterprise y a su API (comparados en ChatGPT para empresas). Es una de las razones por las que una cuenta personal no sirve para los datos de la empresa.
Si la IA funciona en los servidores de un proveedor de alojamiento, la CNIL pide asegurar ese recurso «mediante un contrato de encargo con quien aloja el sistema y, en su caso, con el proveedor del sistema de IA». Para los datos personales y los documentos sensibles, considera «generalmente más oportuno y más seguro» dar prioridad a soluciones instaladas en los propios servidores de la empresa (preguntas y respuestas de la CNIL).
El contrato también se comprueba en los hechos: en diciembre de 2025, la CNIL multó con un millón de euros a un encargado que había conservado una copia de los datos de más de 46 millones de usuarios de su cliente después de terminar su relación (sanción a Mobius Solutions, en francés).
Las transferencias fuera de la Unión Europea
Un dato personal solo puede salir de la Unión en las condiciones del capítulo V del RGPD (artículos 44 a 49). Para Estados Unidos, donde están la mayoría de los grandes proveedores de IA, hay dos vías:
- El Marco de Privacidad de Datos (Data Privacy Framework), una decisión de la Comisión del 10 de julio de 2023 que reconoce un nivel de protección adecuado, pero solo para las empresas estadounidenses inscritas en su lista (Decisión 2023/1795). El Tribunal General de la Unión la validó el 3 de septiembre de 2025 (comunicado del Tribunal, en francés); hay un recurso de casación pendiente ante el Tribunal de Justicia.
- Las cláusulas contractuales tipo de la Comisión (Decisión 2021/914), que la mayoría de los DPA incorporan.
En la práctica: el DPA del proveedor dice dónde se tratan los datos y sobre qué base salen de la Unión. La cuestión de la ley estadounidense que puede aplicarse a un proveedor estadounidense, incluso en Europa (la CLOUD Act), es otro tema, tratado en qué hace la CLOUD Act.
Informar a los empleados, a sus representantes y a las personas afectadas
Las personas cuyos datos tratas deben ser informadas: quién trata los datos, para qué, sobre qué base y con qué destinatarios (artículos 13 y 14). Si tu empresa hace pasar datos de clientes por un proveedor de IA, su política de privacidad debe reflejarlo. Revísalo con tu DPD.
Los empleados. El derecho laboral es nacional, y aquí el ejemplo es el francés. El Código de Trabajo francés prohíbe recoger información personal sobre un empleado «mediante un dispositivo que no se haya puesto previamente en su conocimiento» (artículo L1222-4, en francés). Una herramienta de IA que guarda el historial de cada persona, o que permite seguir su actividad, entra en ese marco.
Los representantes del personal. En Francia, el CSE (el comité social y económico, presente en las empresas de al menos 50 empleados) debe ser informado y consultado sobre «la introducción de nuevas tecnologías» (artículo L2312-8, en francés) y sobre los medios que permiten controlar la actividad de los empleados (artículo L2312-38, en francés). En España, las reglas equivalentes están en el Estatuto de los Trabajadores y en la ley española de protección de datos (LOPDGDD): compruébalas con tu DPD o con un abogado laboralista.
La política de uso: la CNIL recomienda regular la IA generativa mediante «políticas o normas internas que definan claramente los usos permitidos y los prohibidos» (preguntas y respuestas) y, de forma más amplia, dar fuerza vinculante a las normas informáticas, por ejemplo incorporándolas al reglamento interno de la empresa, el règlement intérieur francés (la CNIL sobre seguridad, en francés). Un modelo para empezar: política de uso de la IA en la empresa.
¿Y el Reglamento europeo de IA?
El Reglamento de IA (AI Act, Reglamento 2024/1689) se suma al RGPD sin sustituirlo. Para una pyme que usa un asistente de escritura, a 22 de octubre de 2026 cuentan tres puntos:
- Formar a los equipos. Desde el 2 de febrero de 2025, las empresas que usan la IA deben actuar sobre la «alfabetización en materia de IA» de su personal. El reglamento «ómnibus» de julio de 2026 suavizó este texto: ahora se trata de «favorecer» esa alfabetización, sin garantizar un nivel concreto (Reglamento 2026/1744).
- Una prohibición afecta al trabajo: inferir las emociones de una persona en el lugar de trabajo, salvo por motivos médicos o de seguridad (artículo 5).
- Los usos de recursos humanos de alto riesgo (cribado de candidaturas, evaluación, ascensos, seguimiento del rendimiento) tendrán obligaciones propias, entre ellas informar a los representantes del personal y a los empleados. Su aplicación se ha aplazado al 2 de diciembre de 2027.
La parte del mismo paquete «ómnibus» que afecta al RGPD sigue en negociación: el RGPD se aplica tal cual.
Los pasos concretos para una pyme
La CNIL propone un método en seis etapas (cómo implantar una IA generativa, en francés): partir de una necesidad concreta; definir una lista de usos permitidos y prohibidos; no ocultar los límites de estos sistemas; elegir un modo de implantación seguro, «por ejemplo, dando prioridad al uso de sistemas locales»; formar a los usuarios; implicar desde el principio al DPD, al responsable de informática y a los equipos de negocio.
Convertido en lista de tareas:
- Hacer inventario de los usos reales de la IA en el equipo, incluidas las cuentas personales.
- Elegir una herramienta con DPA, un lugar de tratamiento conocido y el entrenamiento con vuestros datos desactivado.
- Redactar la política de uso: qué se puede pegar, qué no se pega nunca y qué herramientas están autorizadas.
- Actualizar el registro, y la EIPD si el tratamiento presenta un riesgo alto.
- Informar a los empleados, consultar a sus representantes si los hay y revisar la información a los clientes.
- Formar, y revisarlo todo una vez al año: las ofertas y los textos cambian.
La CNIL ofrece gratis (en francés) fichas sobre la IA generativa para micropymes y pymes, una guía para encargados del tratamiento y un modelo de registro simplificado. En España, la AEPD publica sus propias guías en aepd.es.
Las trampas que hay que evitar
- Dejar que cada uno use su cuenta personal. Sin DPA, con ajustes que la empresa no controla, y una responsabilidad que sigue siendo de la empresa.
- Creer que basta con quitar un nombre. Una petición que describe con precisión una situación puede seguir siendo un dato personal.
- Confundir «alojado en Europa» con «conforme al RGPD». El lugar de alojamiento resuelve la cuestión de las transferencias, no la de la base jurídica, el contrato o la información.
- Subestimar las sanciones. Los incumplimientos de las obligaciones de contrato, registro o seguridad pueden costar hasta 10 millones de euros o el 2 % del volumen de negocio mundial; los que afectan a los principios, las bases jurídicas, los derechos de las personas o las transferencias, hasta 20 millones de euros o el 4 % (artículo 83).
Las administraciones del Estado francés tienen sus propias reglas, resumidas en Albert, la IA del Estado francés. Más pistas sobre el mismo tema: los recursos sobre confidencialidad.