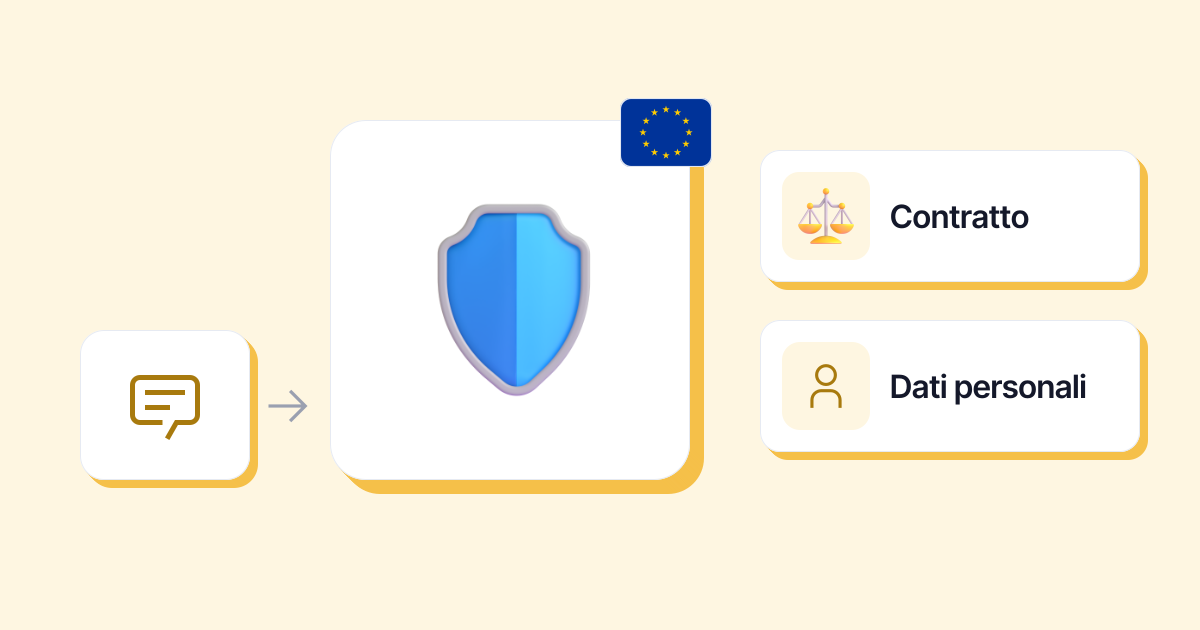
Il GDPR non vieta di usare un’IA al lavoro. Si applica non appena una richiesta contiene un dato personale: il nome di un cliente, l’email di un collega, il curriculum di un candidato. L’azienda deve allora avere una base giuridica, un contratto con il fornitore se tratta quei dati per suo conto, garanzie se escono dall’Unione europea, e deve informare le persone interessate. Per gli strumenti consumer la CNIL, l’autorità francese per la protezione dei dati, è chiara: solo usi non riservati, senza dati personali.
Il GDPR e l’AI Act valgono in tutta l’Unione, quindi le regole che seguono si applicano anche alle aziende italiane. Le indicazioni pratiche citate vengono dalla CNIL, in francese, e le citazioni sono tradotte; regole e raccomandazioni sono state verificate il 22/10/2026. Questo articolo non sostituisce il parere del tuo responsabile della protezione dei dati (DPO), di un legale o dell’autorità di controllo, che in Italia è il Garante per la protezione dei dati personali: ogni uso va valutato caso per caso.
Quando il GDPR si applica a un’IA?
Non appena un dato personale entra nello strumento. Il GDPR definisce dato personale «qualsiasi informazione riguardante una persona fisica identificata o identificabile» (articolo 4). Un nome, un indirizzo email, un numero di pratica, ma anche una descrizione abbastanza precisa da riconoscere qualcuno («la nostra contabile, appena rientrata dalla maternità»).
La CNIL lo riassume nelle sue schede per le piccole imprese: «Usando uno strumento di IA con dati personali, diventate “titolare del trattamento” ai sensi del GDPR» (scheda di CNIL, France Num e CPME, in francese). Ed è l’azienda a rispondere di come la usano i dipendenti: «è l’organizzazione utilizzatrice che ne risponderà legalmente in caso di uso scorretto dell’IA da parte del suo personale» (domande e risposte della CNIL, in francese, 18/07/2024).
Al contrario, riformulare un’email senza nomi propri, cercare una formula o riassumere un testo pubblico non fa entrare alcun dato personale: il GDPR non ha niente da dire, anche se il segreto commerciale, quello sì, può entrare in gioco.
I dati personali nelle tue richieste
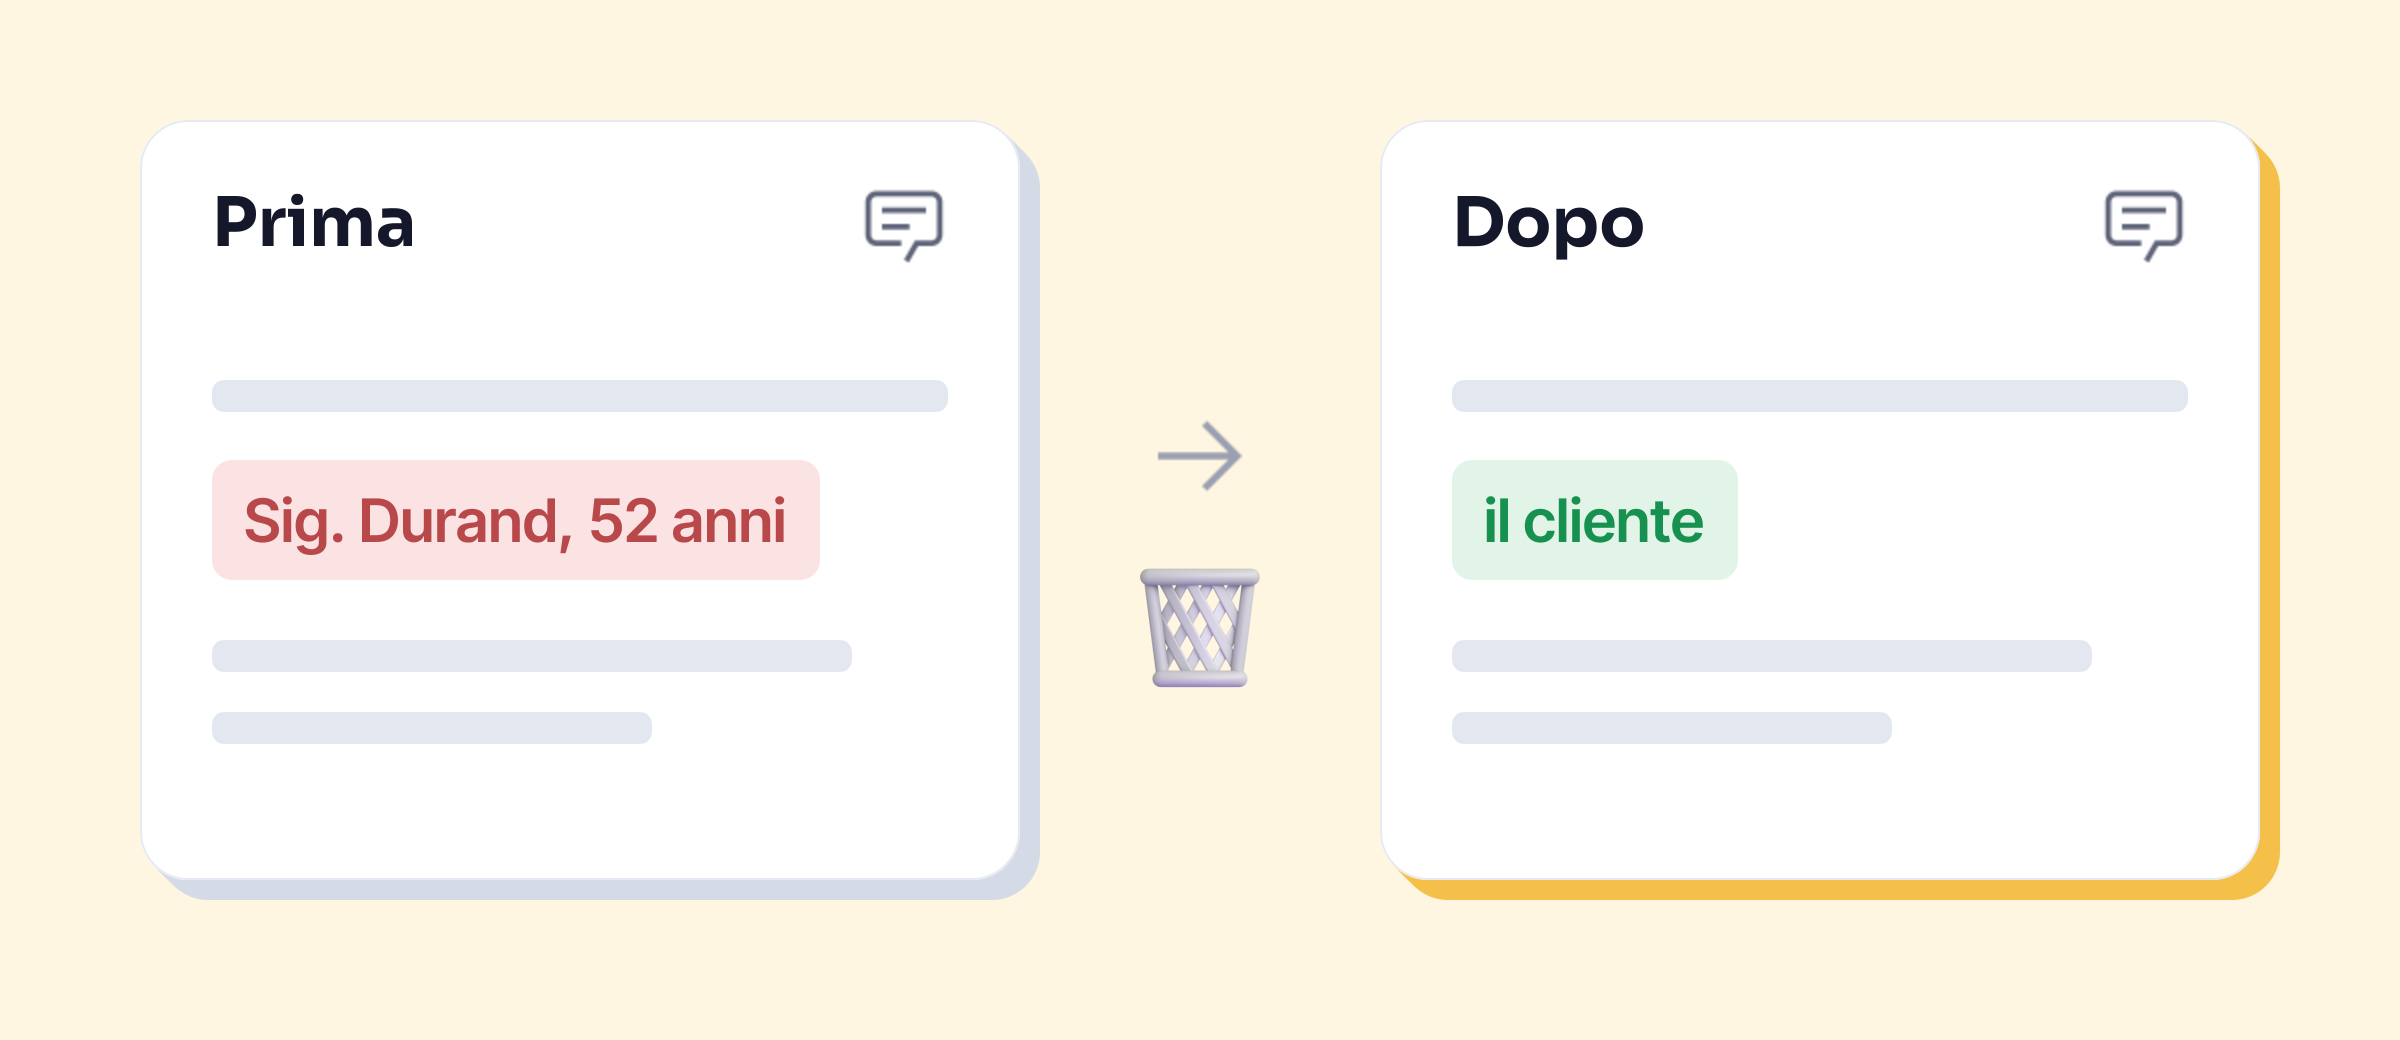
La regola di base è la minimizzazione: i dati devono essere «adeguati, pertinenti e limitati a quanto necessario» rispetto a ciò che vuoi fare (articolo 5). Vale per quello che scrivi all’IA, la tua richiesta (o prompt). Per riformulare una risposta a un cliente, l’IA non ha bisogno del suo nome.
Su un servizio consumer, la CNIL dice no ai dati personali. Gli utenti non dovrebbero «mai condividere informazioni riservate come dati personali, dati dell’azienda o della pubblica amministrazione» quando usano un servizio consumer (domande e risposte della CNIL). La CNIL prende in considerazione questi servizi solo «per usi non riservati», con indirizzi email di lavoro dedicati e, se possibile, il riutilizzo dei dati da parte del fornitore disattivato.
Alcuni dati sono vietati in linea di principio. Salute, opinioni politiche o appartenenza sindacale, religione, origine razziale o etnica, orientamento sessuale, dati biometrici: trattarli è vietato, salvo eccezioni limitate (articolo 9). Un certificato di malattia incollato in un’IA per scrivere una lettera rientra in questa categoria.
In pratica, prima di inviare una richiesta:
- Togli nomi, email e numeri (cliente, pratica, codice fiscale) e sostituiscili con un ruolo: «il cliente», «la candidata».
- Controlla che il contesto non tradisca la persona: un ruolo unico in azienda, una data o un luogo a volte bastano a riconoscerla.
- Tieni per te ciò che non serve alla richiesta: per correggere il tono di un’email, all’IA basta l’email, non l’allegato.
Quale base giuridica, quale registro?
Ogni trattamento di dati personali deve basarsi su una delle sei basi giuridiche previste dal GDPR: il consenso, il contratto, l’obbligo legale, la salvaguardia degli interessi vitali, il compito di interesse pubblico o il legittimo interesse (articolo 6). La scelta spetta all’azienda, che deve poterla giustificare: è un punto da decidere con il tuo DPO, non in un articolo.
Ne derivano due documenti:
- Il registro delle attività di trattamento (articolo 30). Le imprese con meno di 250 dipendenti hanno un’esenzione, ma la CNIL ricorda che «è dunque limitata a casi molto particolari»: un trattamento non occasionale non vi rientra (CNIL, il registro, in francese). Un uso dell’IA che tocca dati personali ha la sua riga nel registro.
- La valutazione d’impatto (DPIA), obbligatoria quando un trattamento «può presentare un rischio elevato», in particolare quando prevede «l’uso di nuove tecnologie» (articolo 35). Per l’IA generativa, la CNIL raccomanda di coinvolgere il DPO e, «se del caso», di effettuarla.
Il contratto con il fornitore di IA
Chi fa cosa? Quando usi un’IA per la tua azienda, l’azienda è in linea di principio il titolare del trattamento; il fornitore che tratta i dati per suo conto è il responsabile del trattamento. La CNIL chiede di «interrogarsi sul proprio ruolo e su quello del fornitore», «se del caso stipulando un contratto di trattamento o un accordo di contitolarità» (domande e risposte della CNIL).
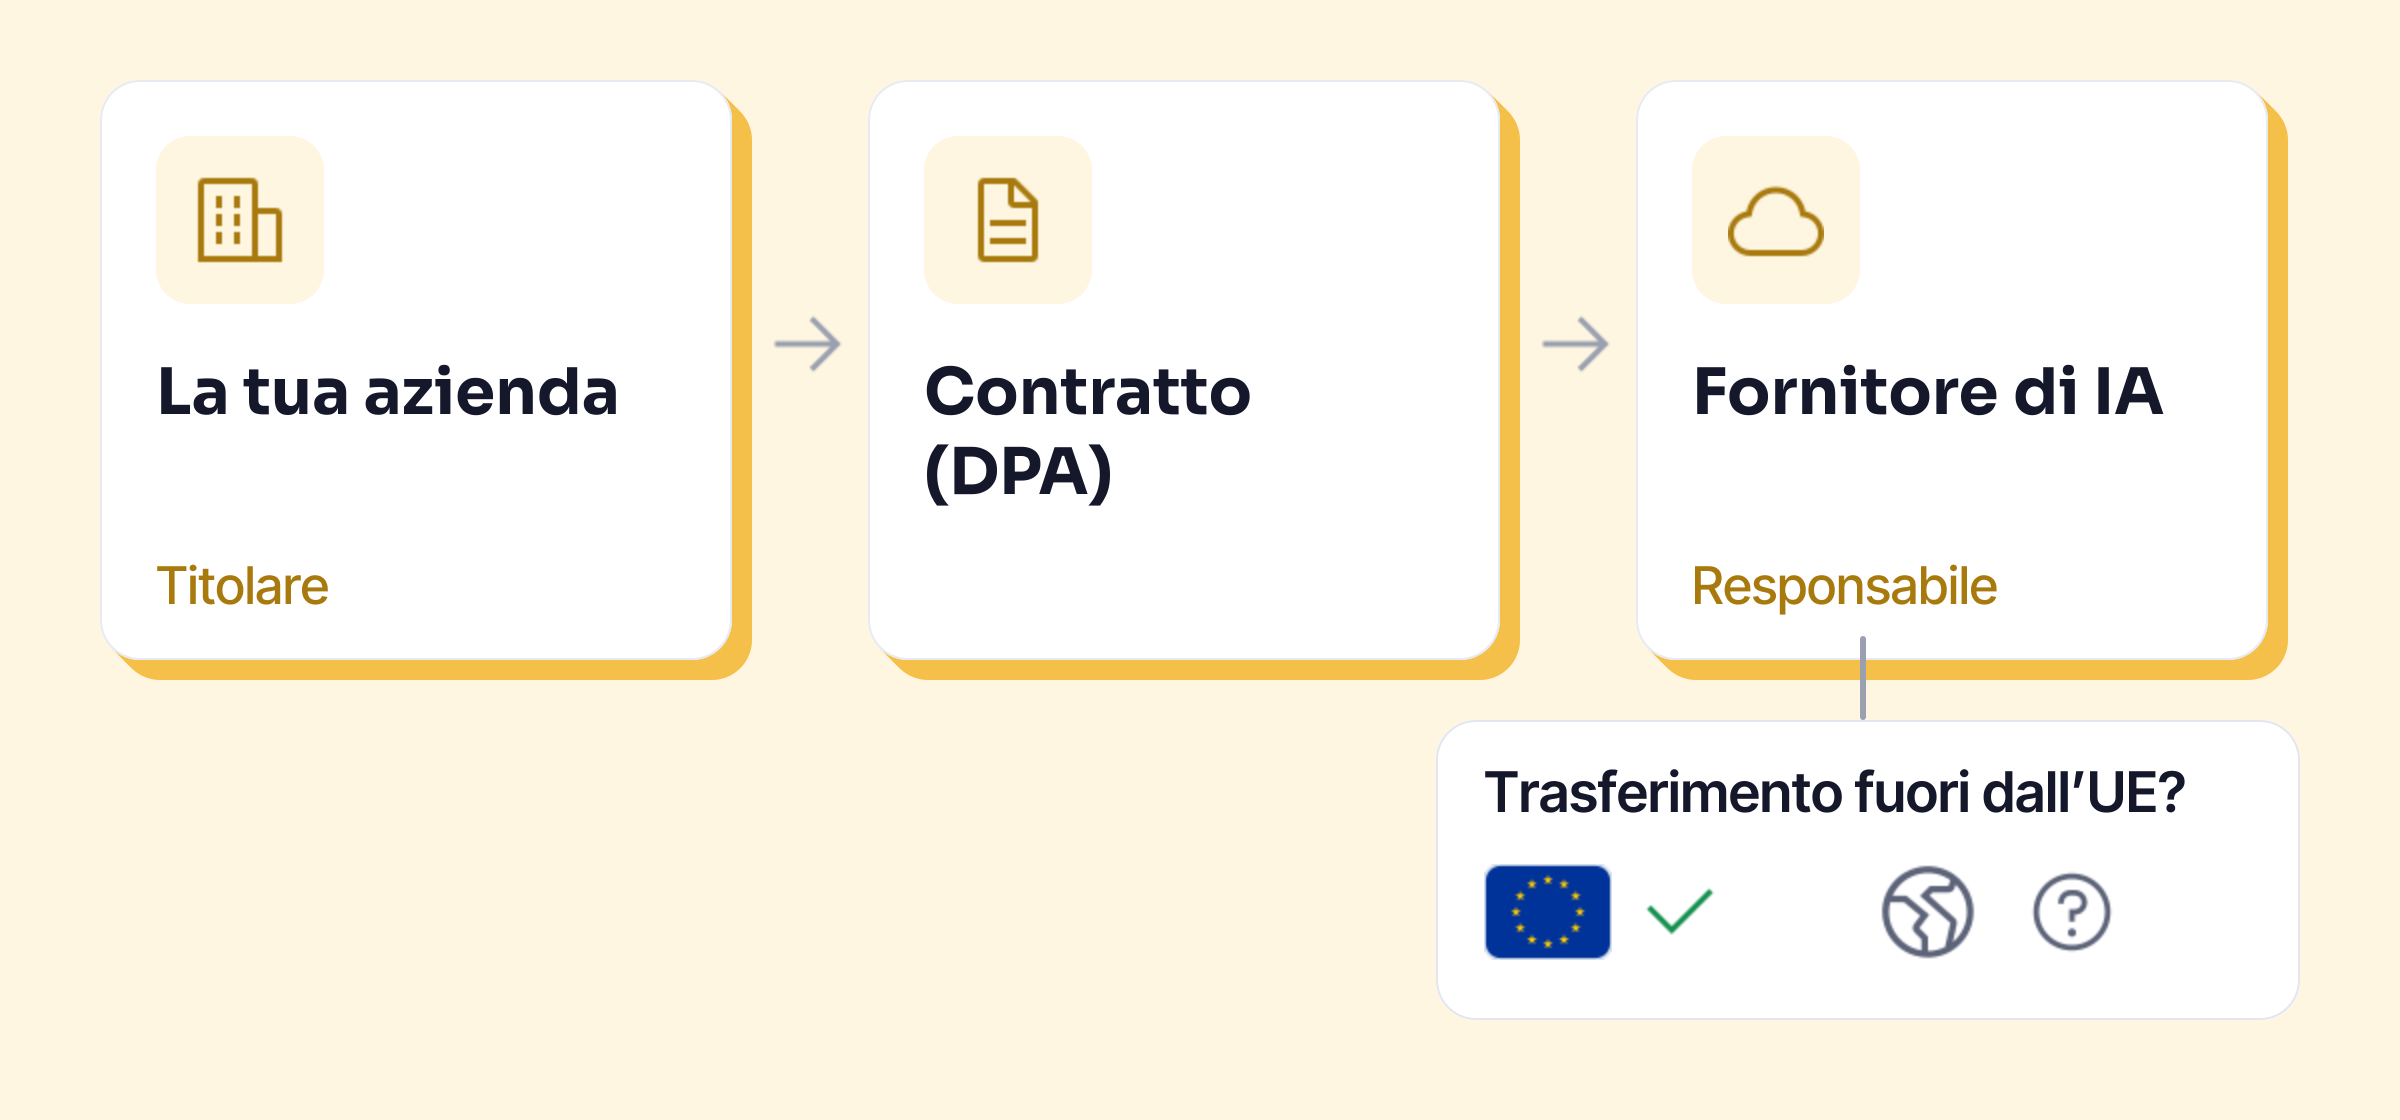
Con un responsabile del trattamento, il contratto è obbligatorio (articolo 28). Lo si chiama spesso DPA (data processing agreement). Stabilisce materia, durata e finalità del trattamento e i tipi di dati, e obbliga il fornitore a:
- agire soltanto «su istruzione documentata» della tua azienda, anche per i trasferimenti;
- garantire la riservatezza e la sicurezza dei dati;
- non ricorrere a un altro responsabile senza la tua autorizzazione;
- aiutarti a rispondere alle richieste degli interessati;
- cancellare o restituire i dati alla fine del contratto;
- consentire le verifiche (audit).
Un account personale non ha un DPA. I piani consumer si sottoscrivono alle condizioni del fornitore, come un privato. Da OpenAI, per esempio, il DPA è riservato ai piani Business ed Enterprise e alla sua API (confrontati in ChatGPT in azienda). È uno dei motivi per cui un account personale non va bene per i dati aziendali.
Se l’IA gira presso un fornitore di hosting, la CNIL chiede di tutelarsi «con un contratto di trattamento con chi ospita il sistema e, se del caso, con il fornitore del sistema di IA». Per i dati personali e i documenti sensibili, ritiene «generalmente più opportuno e più sicuro» preferire soluzioni installate sui server dell’azienda (domande e risposte della CNIL).
Il contratto si verifica anche nei fatti: a dicembre 2025 la CNIL ha sanzionato con un milione di euro un responsabile del trattamento che aveva conservato una copia dei dati di oltre 46 milioni di utenti del suo cliente dopo la fine del rapporto (sanzione Mobius Solutions, in francese).
I trasferimenti fuori dall’Unione europea
Un dato personale può uscire dall’Unione solo alle condizioni del capo V del GDPR (articoli da 44 a 49). Per gli Stati Uniti, dove hanno sede quasi tutti i grandi fornitori di IA, esistono due strade:
- Il Data Privacy Framework, una decisione della Commissione del 10 luglio 2023 che riconosce un livello di protezione adeguato, ma solo per le aziende americane iscritte nel suo elenco (decisione 2023/1795). Il Tribunale dell’Unione europea l’ha confermata il 3 settembre 2025 (comunicato della Corte, in inglese); è pendente un’impugnazione davanti alla Corte di giustizia.
- Le clausole contrattuali tipo della Commissione (decisione 2021/914), che la maggior parte dei DPA include.
In pratica: il DPA del fornitore dice dove vengono trattati i dati e su quale base escono dall’Unione. La questione della legge americana che può applicarsi a un fornitore americano anche in Europa (il CLOUD Act) è un altro tema, trattato in cos’è il CLOUD Act.
Informare i dipendenti, i loro rappresentanti e gli interessati
Le persone di cui tratti i dati vanno informate: chi tratta, perché, su quale base, con quali destinatari (articoli 13 e 14). Se la tua azienda fa passare dati dei clienti da un fornitore di IA, la sua informativa privacy deve rifletterlo. Va rivista con il DPO.
I dipendenti. Il diritto del lavoro è nazionale. In Italia contano in particolare lo Statuto dei lavoratori, con il suo articolo 4 sui controlli a distanza, e la legge 132/2025 sull’intelligenza artificiale: verifica con il DPO o con un giuslavorista. L’esempio francese mostra il tipo di regole da cercare: il codice del lavoro francese vieta di raccogliere un’informazione personale su un dipendente «tramite un dispositivo che non sia stato portato prima a sua conoscenza» (articolo L1222-4, in francese). Uno strumento di IA che conserva la cronologia di ciascuno, o che permette di seguirne l’attività, rientra in questo quadro.
Il CSE, l’organo di rappresentanza del personale nelle aziende francesi con almeno 50 dipendenti, viene informato e consultato sull’«introduzione di nuove tecnologie» (articolo L2312-8, in francese) e sugli strumenti che permettono di controllare l’attività dei dipendenti (articolo L2312-38, in francese).
La policy interna: la CNIL raccomanda di regolare l’IA generativa con «policy o regolamenti interni che definiscano chiaramente gli usi autorizzati e quelli vietati» (domande e risposte) e, più in generale, di dare al regolamento informatico forza vincolante, per esempio allegandolo al regolamento interno dell’azienda (CNIL, sicurezza, in francese). Un modello da copiare è in policy aziendale sull’IA.
E il regolamento europeo sull’IA?
Il regolamento europeo sull’IA (AI Act, regolamento 2024/1689) si aggiunge al GDPR senza sostituirlo. Per una PMI che usa un assistente di scrittura, al 22/10/2026 contano tre punti:
- Formare i team. Dal 2 febbraio 2025, le aziende che usano l’IA devono agire sull’«alfabetizzazione in materia di IA» del personale. Il regolamento «omnibus» di luglio 2026 ha ammorbidito il testo: ora si tratta di «favorire» questa alfabetizzazione, senza garantire un livello preciso (regolamento 2026/1744).
- Un divieto riguarda il lavoro: dedurre le emozioni di una persona sul luogo di lavoro, salvo per motivi medici o di sicurezza (articolo 5).
- Gli usi ad alto rischio in ambito HR (selezione delle candidature, valutazione, promozioni, monitoraggio delle prestazioni) avranno obblighi propri, tra cui informare i rappresentanti dei lavoratori e i dipendenti. La loro applicazione è stata rinviata al 2 dicembre 2027.
La parte GDPR dello stesso pacchetto «omnibus» è ancora in discussione: il GDPR si applica così com’è.
I passi concreti per una PMI
La CNIL propone un percorso in sei tappe (come adottare un’IA generativa, in francese): partire da un bisogno concreto; definire un elenco di usi autorizzati e vietati; non nascondere i limiti di questi sistemi; scegliere una modalità di adozione sicura, «per esempio privilegiando sistemi locali»; formare gli utenti; coinvolgere fin dall’inizio il DPO, il responsabile IT e i reparti operativi.
Tradotto in una lista di cose da fare:
- Fai l’inventario degli usi reali dell’IA nel team, account personali compresi.
- Scegli uno strumento con un DPA, un luogo di elaborazione noto e l’addestramento sui tuoi dati disattivato.
- Scrivi la policy: cosa si può incollare, cosa non si incolla mai, quali strumenti sono autorizzati.
- Aggiorna il registro, e la DPIA se il trattamento presenta un rischio elevato.
- Informa i dipendenti, coinvolgi le loro rappresentanze dove esistono, e rivedi l’informativa ai clienti.
- Forma, poi rivedi tutto una volta l’anno: i piani e le norme cambiano.
La CNIL mette a disposizione gratuitamente, in francese, delle schede sull’IA generativa per le piccole imprese, una guida per i responsabili del trattamento e un modello di registro semplificato. In italiano, il sito del Garante pubblica la propria modulistica e le proprie guide.
Gli errori da evitare
- Lasciare che ognuno usi il proprio account personale. Niente DPA, impostazioni che l’azienda non controlla e una responsabilità che resta comunque in capo all’azienda.
- Credere che basti togliere un nome. Una richiesta che descrive con precisione una situazione può restare un dato personale.
- Confondere «ospitato in Europa» con «conforme al GDPR». Il luogo di hosting risolve la questione dei trasferimenti, non quella della base giuridica, del contratto o dell’informativa.
- Sottovalutare le sanzioni. Le violazioni degli obblighi sul contratto, sul registro o sulla sicurezza possono costare fino a 10 milioni di euro o il 2% del fatturato mondiale annuo; quelle che riguardano i principi, le basi giuridiche, i diritti degli interessati o i trasferimenti, fino a 20 milioni di euro o il 4% (articolo 83).
Le amministrazioni dello Stato francese hanno regole proprie, riassunte in Albert, l’IA dello Stato francese. Altri riferimenti sullo stesso tema: le risorse sulla riservatezza.