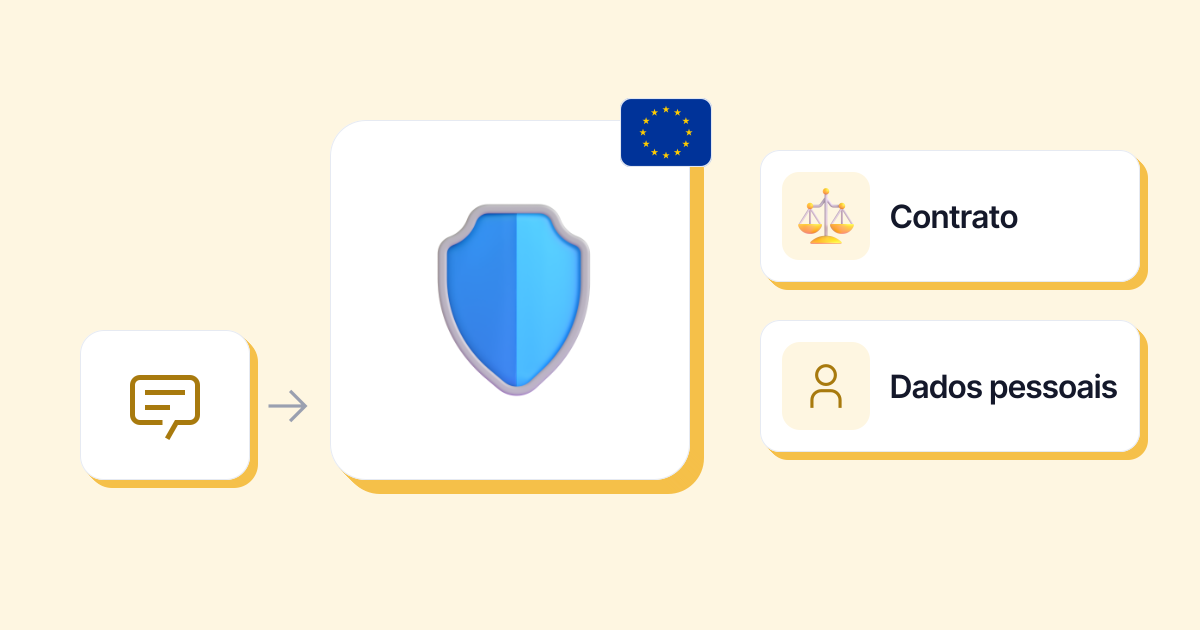
O RGPD não proíbe usar IA no trabalho. Aplica-se assim que um pedido contém um dado pessoal: o nome de um cliente, o email de um colega, a ficha de um candidato. A tua empresa precisa então de um fundamento jurídico, de um contrato com o fornecedor se este tratar esses dados por conta dela, de garantias se os dados saírem da União Europeia, e tem de informar as pessoas em causa. Para as ferramentas destinadas ao grande público, a CNIL, a autoridade francesa de proteção de dados, é clara: só utilizações não confidenciais, sem dados pessoais.
O RGPD e o regulamento europeu sobre a IA aplicam-se em toda a União, por isso as regras abaixo valem também para uma empresa em Portugal. As orientações práticas citadas vêm da CNIL, em francês, e as citações foram traduzidas; regras e recomendações verificadas a 22/10/2026. Este artigo não substitui o parecer do teu encarregado da proteção de dados (EPD), de um jurista ou da autoridade de controlo do teu país (em Portugal, a CNPD): cada utilização analisa-se caso a caso.
Quando é que o RGPD se aplica a uma IA?
Assim que um dado pessoal entra na ferramenta. O RGPD define dado pessoal como «informação relativa a uma pessoa singular identificada ou identificável» (artigo 4.º). Um nome, um endereço de email, um número de processo, mas também uma descrição suficientemente precisa para se reconhecer alguém («a nossa contabilista, que acabou de voltar da licença de maternidade»).
A CNIL resume-o nas suas fichas para micro e pequenas empresas: «Ao utilizar uma ferramenta de IA com dados pessoais, torna-se “responsável pelo tratamento” na aceção do RGPD» (ficha da CNIL, da France Num e da CPME, uma confederação francesa de PME, em francês). E é a empresa que responde pelo que fazem os seus trabalhadores: «é o organismo utilizador que incorrerá em responsabilidade legal em caso de má utilização da IA pelo seu pessoal» (perguntas e respostas da CNIL, em francês, 18/07/2024).
Pelo contrário, reformular um email sem nomes, procurar uma fórmula de cortesia ou resumir um texto público não faz entrar nenhum dado pessoal: o RGPD nada tem a dizer, ainda que o segredo comercial possa estar em causa.
Os dados pessoais nos teus pedidos
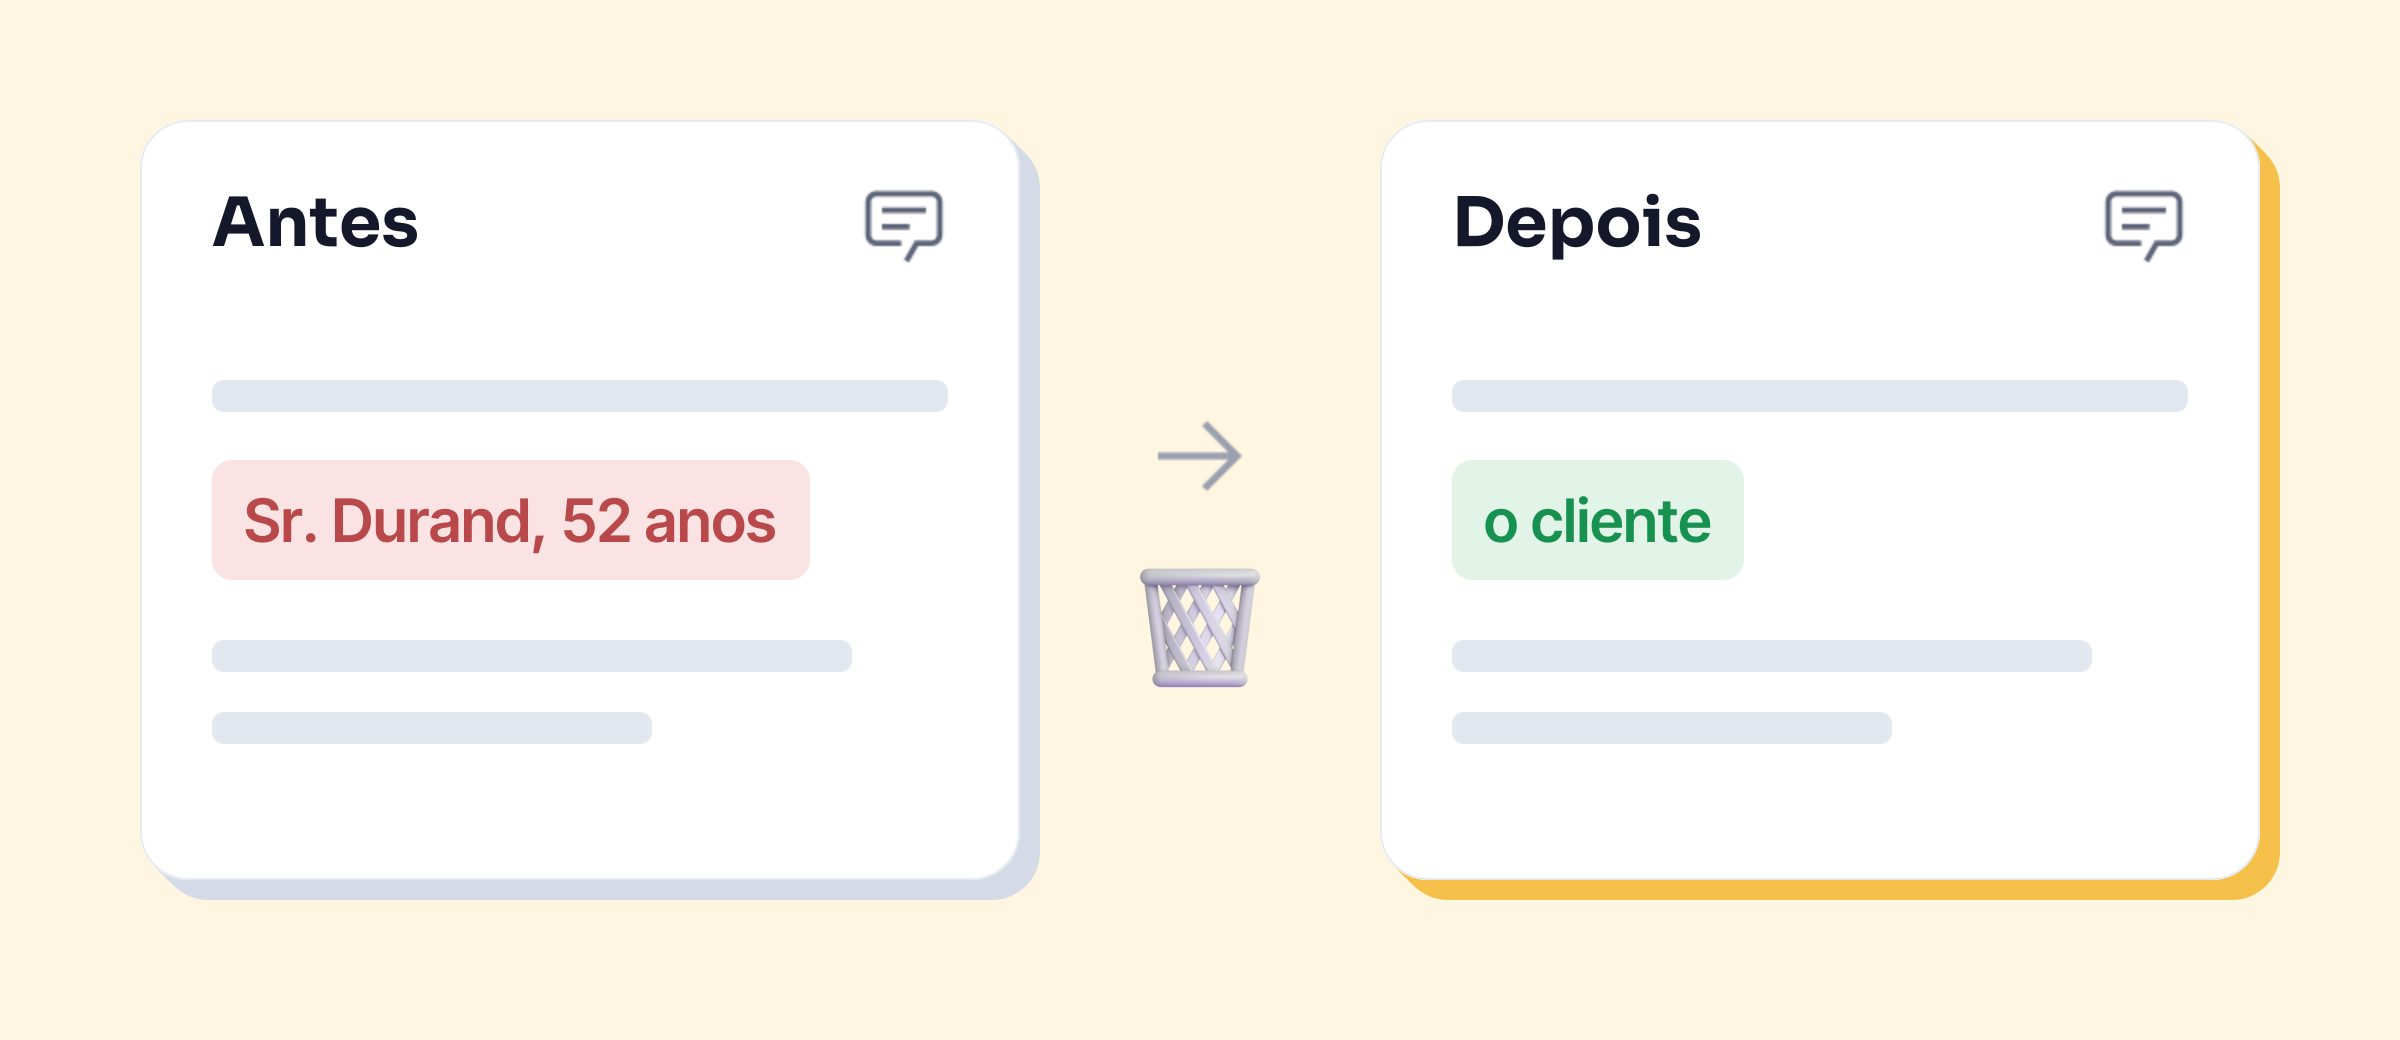
A regra de base é a minimização: os dados devem ser «adequados, pertinentes e limitados ao que é necessário» para aquilo que pretendes fazer (artigo 5.º). Vale para o que escreves na IA, o teu pedido (ou prompt). Para reformular uma resposta a um cliente, a IA não precisa do nome dele.
Num serviço para o grande público, a CNIL diz não aos dados pessoais. Os utilizadores nunca deveriam «partilhar informações confidenciais, como dados pessoais, dados da empresa ou da administração» quando usam um serviço deste tipo (perguntas e respostas da CNIL). Só os admite «para utilizações não confidenciais», com endereços profissionais dedicados e, se possível, com a reutilização dos dados pelo fornecedor desativada.
Alguns dados são proibidos por princípio. Saúde, opiniões políticas ou filiação sindical, religião, origem racial ou étnica, orientação sexual, dados biométricos: o seu tratamento é proibido, salvo exceções limitadas (artigo 9.º). Uma baixa médica colada numa IA para redigir uma carta entra nesta categoria.
Na prática, antes de enviares um pedido:
- Retira nomes, emails e números (de cliente, de processo, da segurança social) e substitui-os por um papel: «o cliente», «a candidata».
- Confirma que o contexto não denuncia a pessoa: um cargo único, uma data ou um local bastam por vezes para a identificar.
- Guarda para ti o que o pedido não precisa: para corrigir o tom de um email, a IA só precisa do email, não do anexo.
Que fundamento jurídico, que registo?
Qualquer tratamento de dados pessoais tem de assentar num dos seis fundamentos previstos no RGPD: consentimento, contrato, obrigação jurídica, defesa de interesses vitais, exercício de funções de interesse público ou interesses legítimos (artigo 6.º). A escolha cabe à empresa, que tem de a conseguir justificar: é uma questão a decidir com o teu EPD, não num artigo.
Daí decorrem dois documentos:
- O registo das atividades de tratamento (artigo 30.º). As empresas com menos de 250 trabalhadores beneficiam de uma derrogação, mas a CNIL lembra que esta «está, portanto, limitada a casos muito particulares»: um tratamento regular não cabe nela (CNIL, o registo, em francês). Uma utilização de IA que envolva dados pessoais tem lá a sua linha.
- A avaliação de impacto sobre a proteção de dados (AIPD), obrigatória quando um tratamento é «suscetível de implicar um elevado risco», nomeadamente com a «utilização de novas tecnologias» (artigo 35.º). Para a IA generativa, a CNIL recomenda envolver o EPD e, «se for caso disso», realizá-la.
O contrato com o fornecedor de IA
Quem faz o quê? Quando usas uma IA para a tua empresa, esta é, em princípio, a responsável pelo tratamento; o fornecedor que trata os dados por conta dela é o seu subcontratante. A CNIL pede que se reflita «sobre o seu papel e o do fornecedor», «se for caso disso, celebrando um contrato de subcontratação ou um acordo de responsabilidade conjunta» (perguntas e respostas da CNIL).
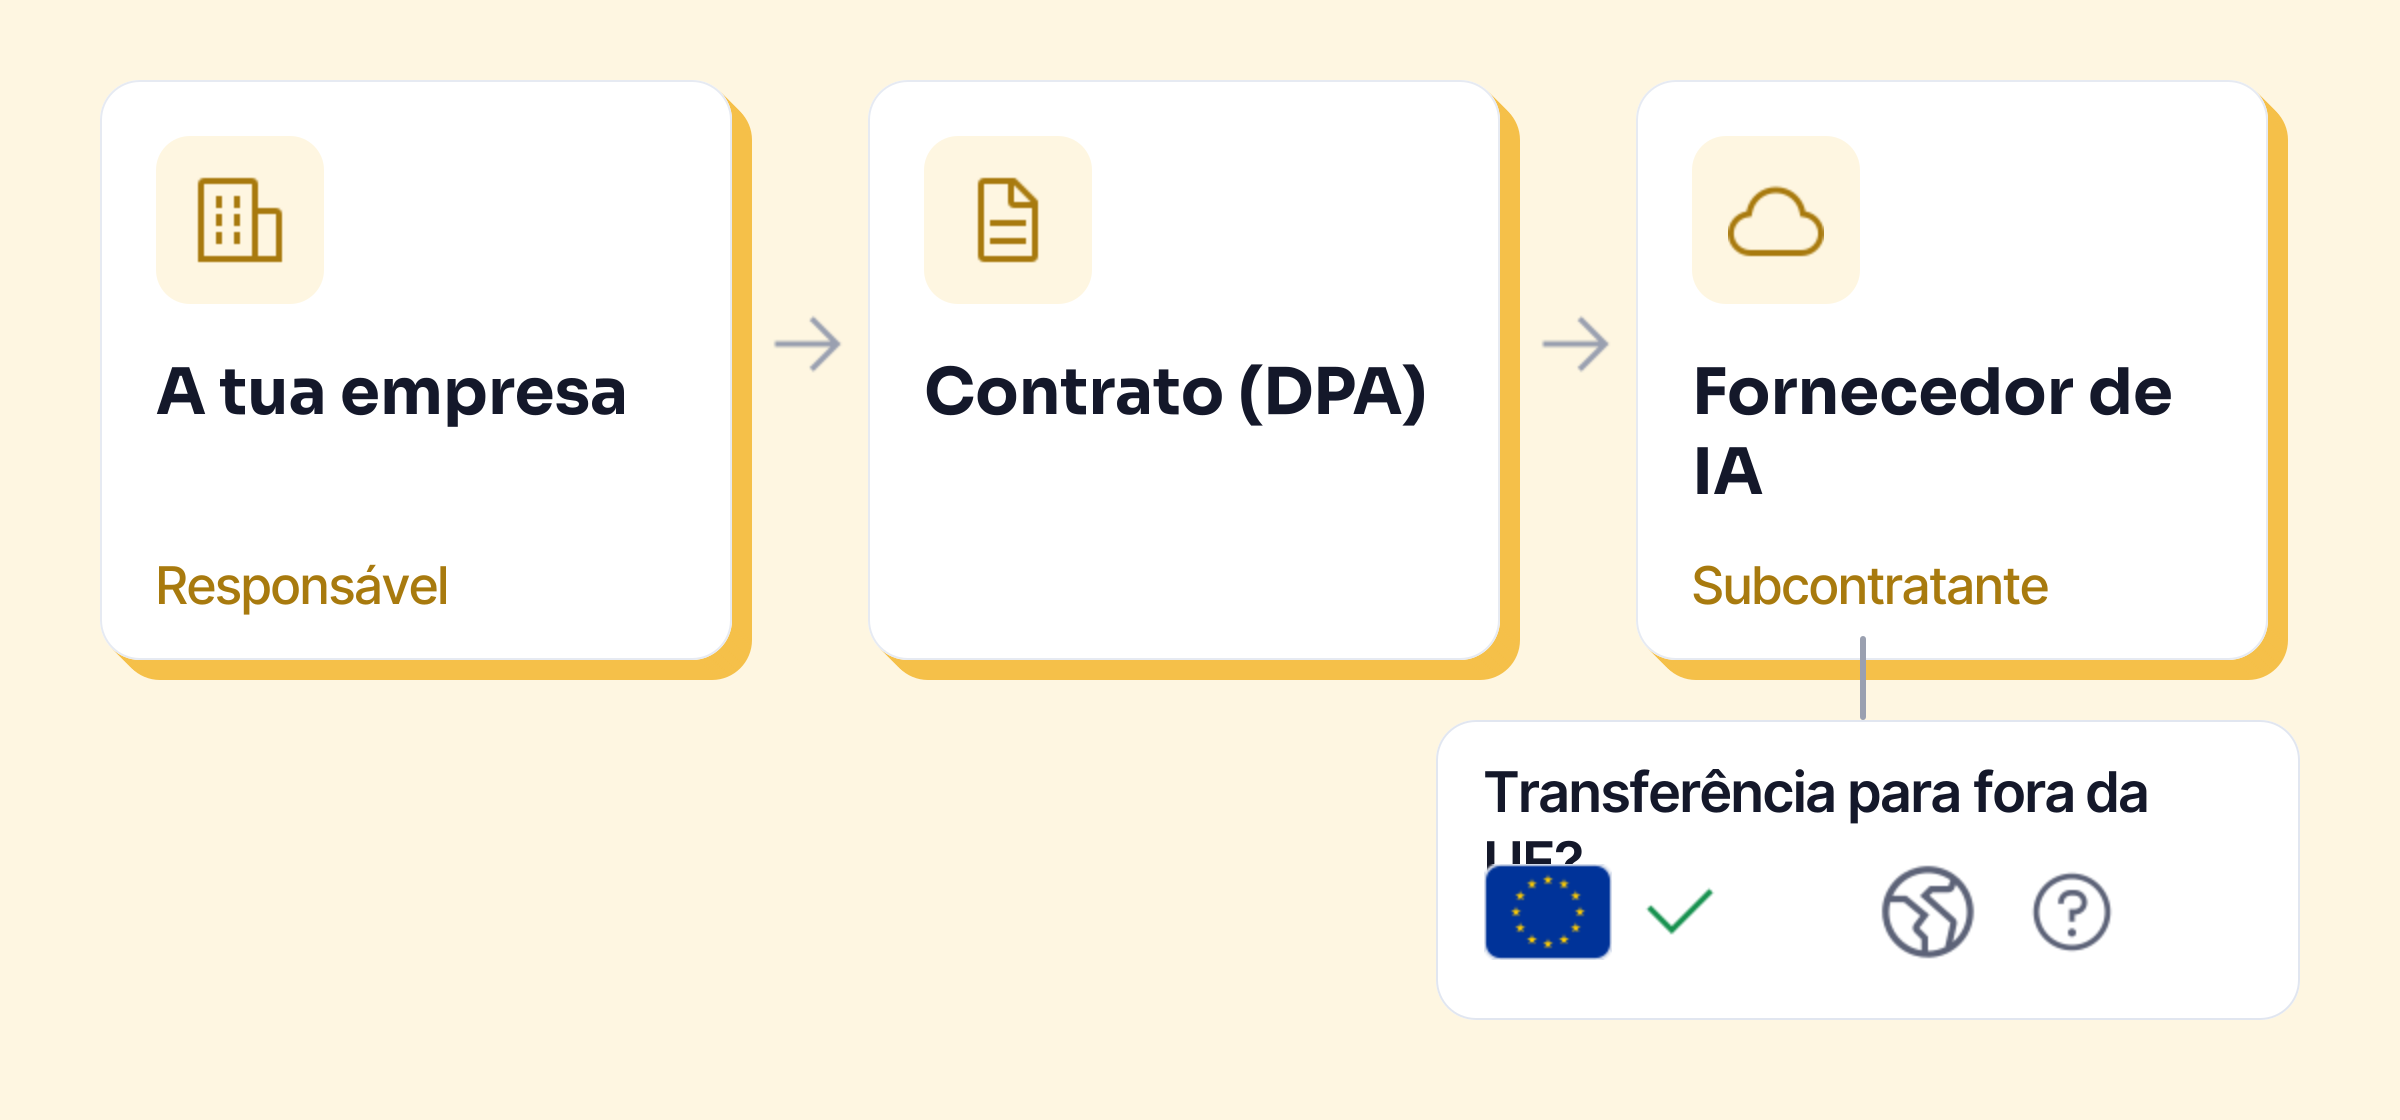
Com um subcontratante, o contrato é obrigatório (artigo 28.º). Chama-se muitas vezes DPA (data processing agreement). Define o objeto, a duração e a finalidade do tratamento e os tipos de dados, e obriga o fornecedor a:
- agir apenas «mediante instruções documentadas» da tua empresa, incluindo quanto a transferências;
- garantir a confidencialidade e a segurança dos dados;
- não recorrer a outro subcontratante sem a tua autorização;
- ajudar-te a responder aos pedidos das pessoas;
- apagar ou devolver os dados no fim do contrato;
- aceitar auditorias.
Uma conta pessoal não tem DPA. As ofertas para o grande público subscrevem-se nas condições do fornecedor, como um particular. Na OpenAI, por exemplo, o DPA está reservado às ofertas Business e Enterprise e à sua API (comparadas em ChatGPT para empresas). É uma das razões pelas quais uma conta pessoal não serve para dados da empresa.
Se a IA corre num fornecedor de alojamento, a CNIL pede que esse recurso fique protegido «através de um contrato de subcontratação com quem aloja o sistema e, se for caso disso, com o fornecedor do sistema de IA». Para dados pessoais e documentos sensíveis, considera «geralmente mais oportuno e mais seguro» privilegiar soluções instaladas nos próprios servidores da empresa (perguntas e respostas da CNIL).
O contrato também se verifica na prática: em dezembro de 2025, a CNIL aplicou uma coima de um milhão de euros a um subcontratante que tinha ficado com uma cópia dos dados de mais de 46 milhões de utilizadores do seu cliente depois de terminada a relação (decisão Mobius Solutions, em francês).
As transferências para fora da União Europeia
Um dado pessoal só pode sair da União nas condições do capítulo V do RGPD (artigos 44.º a 49.º). Para os Estados Unidos, onde estão a maioria dos grandes fornecedores de IA, há dois caminhos:
- O Quadro de Privacidade de Dados UE-EUA (Data Privacy Framework), uma decisão da Comissão de 10 de julho de 2023 que reconhece um nível de proteção adequado, mas só para as empresas norte-americanas inscritas na sua lista (Decisão 2023/1795). O Tribunal Geral da União validou-o a 3 de setembro de 2025 (comunicado do Tribunal, em inglês); está pendente um recurso no Tribunal de Justiça.
- As cláusulas contratuais-tipo da Comissão (Decisão 2021/914), que a maioria dos DPA inclui.
Na prática, o DPA do fornecedor diz onde os dados são tratados e com que base saem da União. A questão do direito norte-americano que se pode aplicar a um fornecedor dos EUA, mesmo na Europa, é outro tema, tratado em CLOUD Act: o que a lei norte-americana permite.
Informar os trabalhadores, os seus representantes e as pessoas em causa
As pessoas cujos dados tratas têm de ser informadas: quem trata, porquê, com que fundamento e quem recebe os dados (artigos 13.º e 14.º). Se a tua empresa faz passar dados de clientes por um fornecedor de IA, a sua política de privacidade tem de o refletir. Revê-a com o teu EPD.
Os trabalhadores. O direito do trabalho é nacional, e o exemplo aqui é francês. O Código do Trabalho francês proíbe recolher uma informação pessoal sobre um trabalhador «através de um dispositivo que não tenha sido previamente levado ao seu conhecimento» (artigo L1222-4, em francês). Uma ferramenta de IA que guarda o histórico de cada pessoa, ou que permite acompanhar a sua atividade, cai nesta regra.
O CSE, o órgão de representação dos trabalhadores nas empresas francesas com pelo menos 50 trabalhadores, é informado e consultado sobre «a introdução de novas tecnologias» (artigo L2312-8, em francês) e sobre os meios que permitem controlar a atividade dos trabalhadores (artigo L2312-38, em francês). Em Portugal, confirma as regras equivalentes com o teu EPD ou com um advogado de direito do trabalho.
A política interna: a CNIL recomenda enquadrar a IA generativa com «políticas ou cartas internas que definam claramente as utilizações autorizadas e as proibidas» (perguntas e respostas da CNIL) e, de forma mais geral, dar à carta informática força vinculativa, por exemplo anexando-a ao regulamento interno da empresa (CNIL, segurança, em francês). Um modelo para copiar está em Política de IA na empresa.
E o regulamento europeu sobre a IA?
O Regulamento da Inteligência Artificial (AI Act, Regulamento 2024/1689) junta-se ao RGPD sem o substituir. Para uma PME que usa um assistente de escrita, contam três pontos a 22/10/2026:
- Formar as equipas. Desde 2 de fevereiro de 2025, as empresas que usam IA têm de agir sobre a «literacia em IA» do seu pessoal. O regulamento «omnibus» de julho de 2026 suavizou o texto: trata-se agora de «promover» essa literacia, sem garantir um nível preciso (Regulamento 2026/1744).
- Uma proibição diz respeito ao trabalho: inferir as emoções de uma pessoa no local de trabalho, salvo por razões médicas ou de segurança (artigo 5.º).
- As utilizações de RH de risco elevado (triagem de candidaturas, avaliação, promoção, acompanhamento do desempenho) terão obrigações próprias, entre elas informar os representantes dos trabalhadores e os próprios trabalhadores. A sua aplicação foi adiada para 2 de dezembro de 2027.
A parte RGPD do mesmo pacote «omnibus» ainda está em negociação: o RGPD aplica-se tal como está.
Os passos concretos para uma PME
A CNIL propõe uma abordagem em seis etapas (como implementar uma IA generativa, em francês): partir de uma necessidade concreta; definir uma lista de utilizações autorizadas e proibidas; não esconder os limites destes sistemas; escolher um modo de implementação seguro, «por exemplo privilegiando o recurso a sistemas locais»; formar os utilizadores; envolver desde o início o EPD, o responsável informático e as áreas de negócio.
Em forma de lista de tarefas:
- Fazer o levantamento das utilizações reais de IA na equipa, incluindo as contas pessoais.
- Escolher uma ferramenta com DPA, um local de tratamento conhecido e o treino com os vossos dados desligado.
- Escrever a política interna: o que se pode colar, o que nunca se cola, que ferramentas são autorizadas.
- Atualizar o registo, e a AIPD se o tratamento apresentar um risco elevado.
- Informar os trabalhadores, consultar os seus representantes se existirem e rever a informação dada aos clientes.
- Formar e, depois, rever tudo isto uma vez por ano: as ofertas e as leis mudam.
A CNIL disponibiliza gratuitamente, em francês, fichas sobre IA generativa para micro e pequenas empresas, um guia para subcontratantes e um modelo de registo simplificado. Em Portugal, a referência é a CNPD.
As armadilhas a evitar
- Deixar cada um usar a sua conta pessoal. Sem DPA, com definições que a empresa não controla, e com uma responsabilidade que continua a ser da empresa.
- Achar que basta tirar o nome. Um pedido que descreve com precisão uma situação pode continuar a ser um dado pessoal.
- Confundir «alojado na Europa» com «conforme com o RGPD». O local de alojamento resolve a questão das transferências, não a do fundamento jurídico, do contrato ou da informação.
- Subestimar as coimas. As falhas nas obrigações de contrato, registo ou segurança podem custar até 10 milhões de euros ou 2 % do volume de negócios anual a nível mundial; as que tocam nos princípios, nos fundamentos jurídicos, nos direitos das pessoas ou nas transferências, até 20 milhões de euros ou 4 % (artigo 83.º).
Os serviços do Estado francês têm regras próprias, resumidas em Albert, a IA do Estado francês. Mais referências sobre o mesmo tema: os recursos sobre confidencialidade.