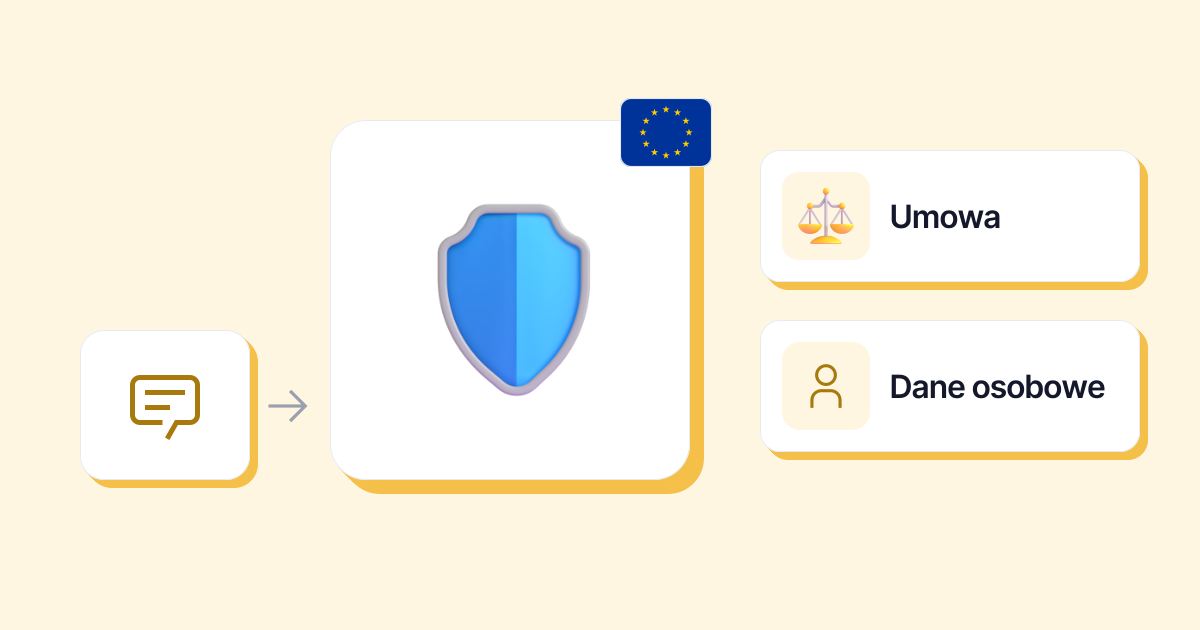
RODO nie zakazuje korzystania z AI w pracy. Zaczyna mieć znaczenie, gdy tylko w zapytaniu pojawiają się dane osobowe: nazwisko klienta, adres e-mail współpracownika, CV kandydatki. Firma potrzebuje wtedy podstawy prawnej, umowy z dostawcą, jeśli ten przetwarza te dane w jej imieniu, zabezpieczeń, jeśli dane opuszczają Unię Europejską, i musi poinformować osoby, których dane dotyczą. Co do narzędzi ogólnodostępnych, CNIL, francuski organ ochrony danych, mówi jasno: tylko do zastosowań niepoufnych i bez danych osobowych.
RODO i unijny akt w sprawie sztucznej inteligencji obowiązują w całej Unii, więc opisane niżej zasady dotyczą także firm w Polsce. Praktyczne wskazówki pochodzą od CNIL, po francusku, a cytaty z nich tłumaczymy; przepisy i zalecenia sprawdziliśmy 22.10.2026. Ten artykuł nie zastąpi porady twojego inspektora ochrony danych (IOD), prawnika ani organu nadzorczego, którym w Polsce jest Prezes UODO: każde zastosowanie trzeba ocenić indywidualnie.
Kiedy RODO dotyczy AI?
Gdy tylko do narzędzia trafiają dane osobowe. RODO definiuje je jako „wszelkie informacje o zidentyfikowanej lub możliwej do zidentyfikowania osobie fizycznej” (art. 4). To nazwisko, adres e-mail, numer sprawy, ale też opis na tyle dokładny, że da się kogoś rozpoznać („nasza księgowa, która właśnie wróciła z urlopu macierzyńskiego”).
CNIL ujmuje to krótko w poradnikach dla małych firm: korzystając z narzędzia AI z danymi osobowymi, stajesz się administratorem w rozumieniu RODO (poradnik CNIL, France Num i CPME, po francusku). I to firma odpowiada za to, jak AI używają jej pracownicy: według CNIL to organizacja korzystająca z AI ponosi odpowiedzialność prawną, jeśli jej personel użyje AI niewłaściwie (pytania i odpowiedzi CNIL, po francusku, 18.07.2024).
Z kolei przeredagowanie maila bez żadnych nazwisk, szukanie właściwego zwrotu czy streszczenie publicznego tekstu nie wprowadza do narzędzia danych osobowych: RODO nie ma tu nic do powiedzenia, choć w grę może wchodzić tajemnica przedsiębiorstwa.
Dane osobowe w twoich zapytaniach
Podstawowa zasada to minimalizacja danych: dane muszą być „adekwatne, stosowne oraz ograniczone do tego, co niezbędne” do celu, który chcesz osiągnąć (art. 5). Dotyczy to wszystkiego, co wpisujesz do AI, czyli twojego zapytania (promptu). Żeby przeredagować odpowiedź dla klienta, AI nie potrzebuje jego nazwiska.
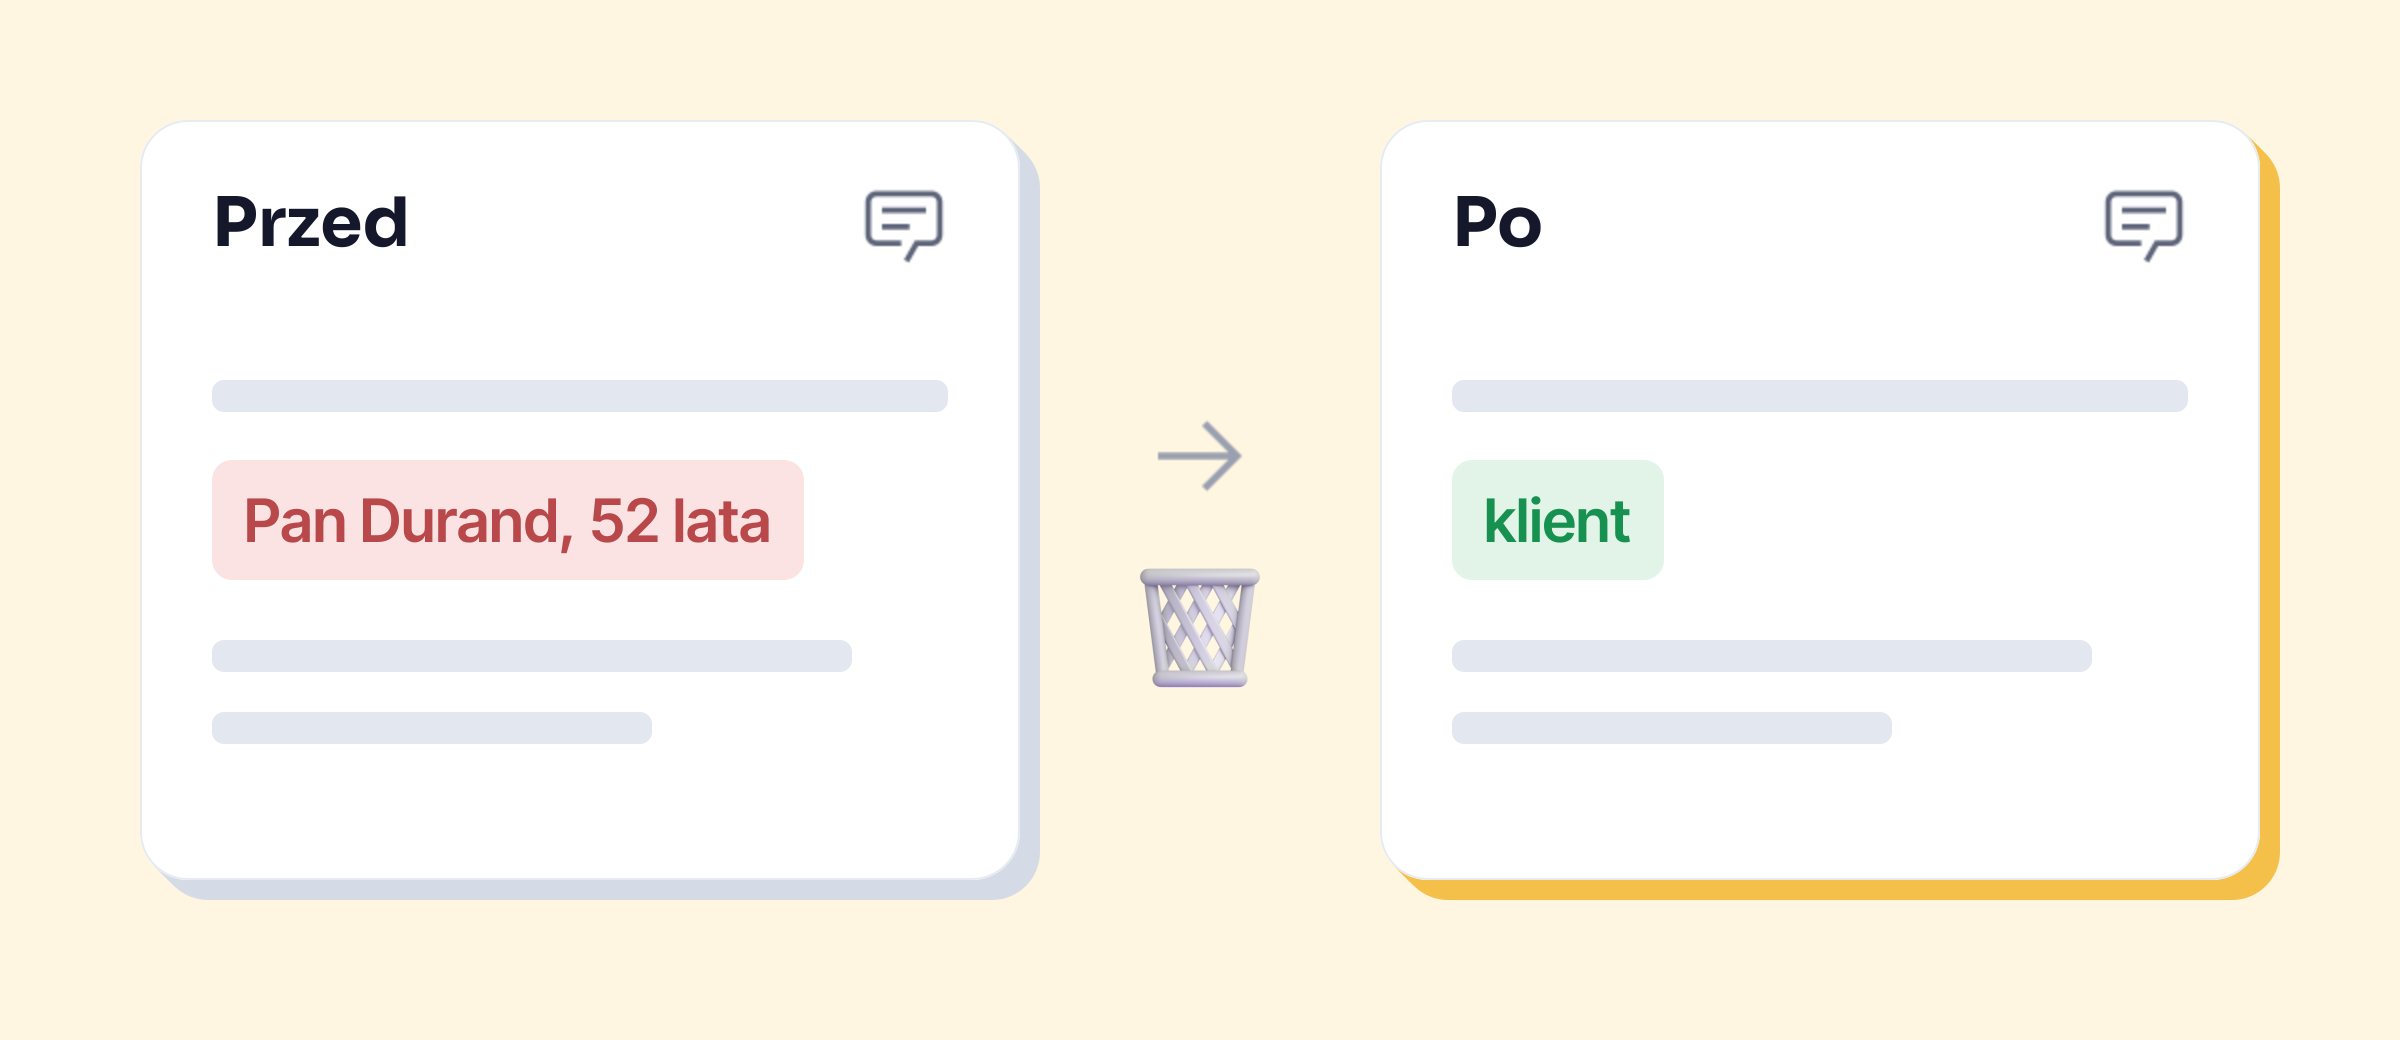
W usłudze ogólnodostępnej CNIL mówi „nie” danym osobowym. Użytkownicy nie powinni nigdy udostępniać informacji poufnych, takich jak dane osobowe, dane firmy czy administracji, gdy korzystają z usługi dla konsumentów (pytania i odpowiedzi CNIL). CNIL dopuszcza takie usługi tylko do zastosowań niepoufnych, z osobnymi służbowymi adresami e-mail i, jeśli to możliwe, z wyłączonym ponownym wykorzystaniem danych przez dostawcę.
Niektóre dane są co do zasady zakazane. Zdrowie, poglądy polityczne, przynależność do związków zawodowych, wyznanie, pochodzenie rasowe lub etniczne, orientacja seksualna, dane biometryczne: ich przetwarzanie jest zabronione, z wąskimi wyjątkami (art. 9). Zwolnienie lekarskie wklejone do AI, żeby napisać pismo, należy właśnie do tej kategorii.
W praktyce, zanim wyślesz zapytanie:
- Usuń nazwiska, adresy e-mail i numery (klienta, sprawy, PESEL) i zastąp je rolą: „klient”, „kandydatka”.
- Sprawdź, czy kontekst nie zdradza osoby: jedyne takie stanowisko w firmie, data albo miejsce czasem wystarczą, żeby ją rozpoznać.
- Zachowaj dla siebie to, czego zapytanie nie potrzebuje: żeby poprawić ton maila, AI potrzebuje tylko maila, nie załącznika.
Jaka podstawa prawna, jaki rejestr?
Każde przetwarzanie danych osobowych musi opierać się na jednej z sześciu podstaw prawnych z RODO: zgodzie, umowie, obowiązku prawnym, ochronie żywotnych interesów, zadaniu realizowanym w interesie publicznym lub prawnie uzasadnionym interesie (art. 6). Wybór należy do firmy, która musi umieć go uzasadnić: to sprawa do ustalenia z twoim IOD, a nie w artykule.
Wynikają z tego dwa dokumenty:
- Rejestr czynności przetwarzania (art. 30). Firmy zatrudniające mniej niż 250 osób mają zwolnienie, ale CNIL przypomina, że obejmuje ono tylko bardzo szczególne przypadki: regularne przetwarzanie się w nim nie mieści (CNIL o rejestrze, po francusku). Zastosowanie AI, które dotyka danych osobowych, ma w rejestrze swoją pozycję.
- Ocena skutków dla ochrony danych (DPIA), obowiązkowa, gdy przetwarzanie „może powodować wysokie ryzyko naruszenia praw lub wolności osób fizycznych”, w szczególności „z użyciem nowych technologii” (art. 35). W przypadku generatywnej AI CNIL zaleca zaangażowanie IOD i, w razie potrzeby, przeprowadzenie takiej oceny.
Umowa z dostawcą AI
Kto jest kim? Gdy używasz AI na potrzeby firmy, to firma jest co do zasady administratorem danych, a dostawca, który przetwarza dane w jej imieniu, jest podmiotem przetwarzającym. CNIL zaleca zastanowić się nad własną rolą i rolą dostawcy, a w razie potrzeby zawrzeć umowę powierzenia albo uzgodnienie o współadministrowaniu (pytania i odpowiedzi CNIL).
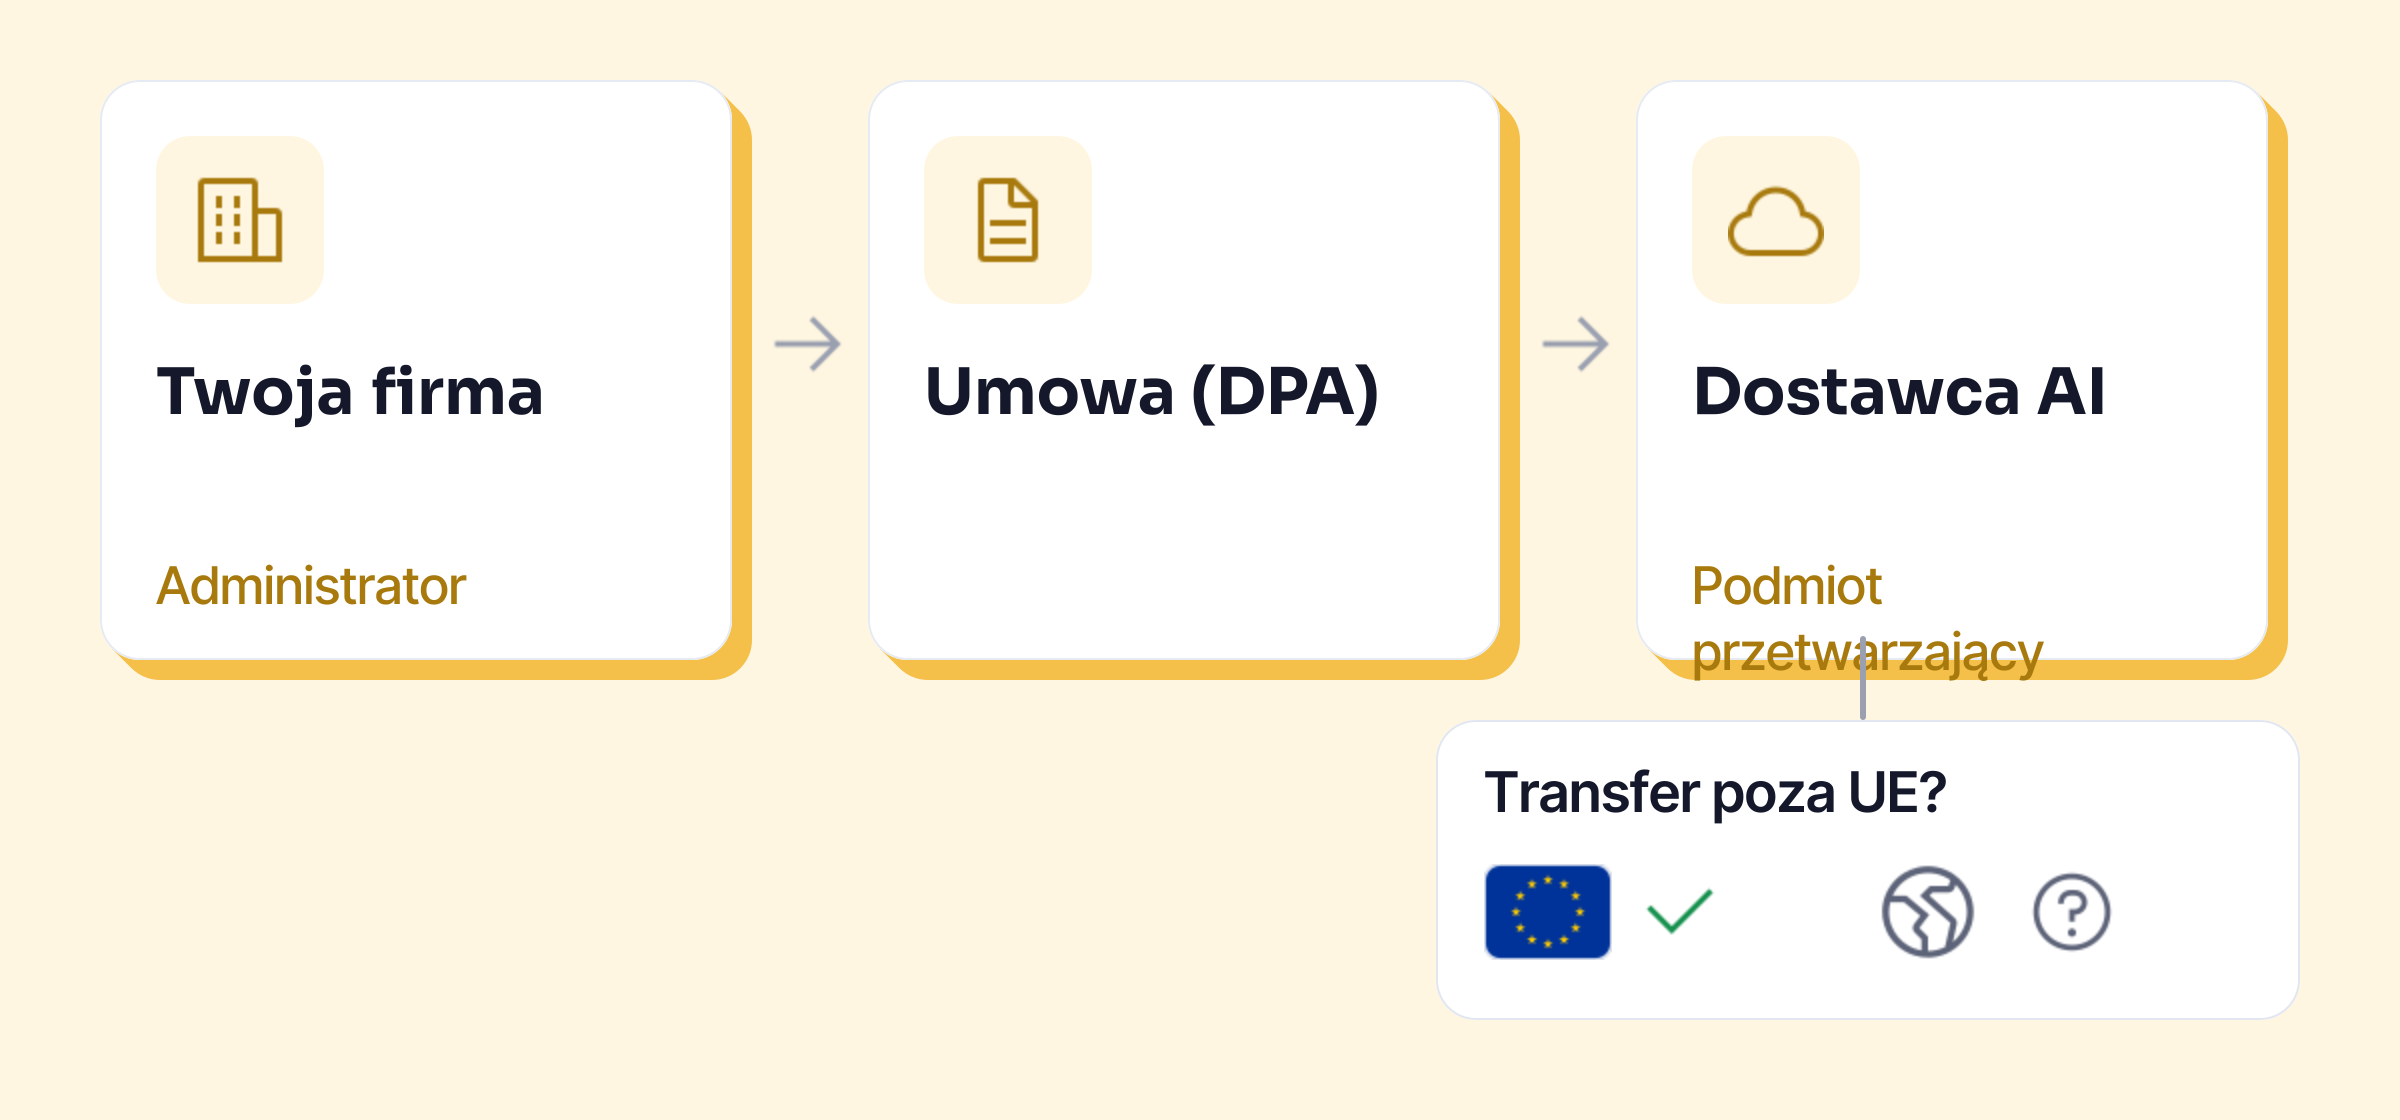
Z podmiotem przetwarzającym umowa jest obowiązkowa (art. 28). W Polsce mówi się „umowa powierzenia przetwarzania danych”, a dostawcy często nazywają ją DPA (data processing agreement). Określa przedmiot, czas trwania i cel przetwarzania oraz rodzaj danych i zobowiązuje dostawcę do tego, by:
- przetwarzał dane „wyłącznie na udokumentowane polecenie administratora”, także w kwestii przekazywania ich dalej;
- zapewnił poufność i bezpieczeństwo danych;
- nie korzystał z usług innego podmiotu przetwarzającego bez twojej zgody;
- pomagał ci odpowiadać na żądania osób, których dane dotyczą;
- usunął lub zwrócił dane po zakończeniu umowy;
- umożliwiał audyty.
Konto prywatne nie ma umowy powierzenia. Plany dla konsumentów wykupuje się na warunkach dostawcy, jak osoba prywatna. W OpenAI na przykład DPA jest dostępna tylko dla planów Business i Enterprise oraz dla API (porównanie w artykule ChatGPT dla firm). To jeden z powodów, dla których konto prywatne nie nadaje się do danych firmy.
Jeśli AI działa u dostawcy hostingu, CNIL zaleca zabezpieczyć to umową powierzenia z firmą hostującą system, a w razie potrzeby także z dostawcą systemu AI. Dla danych osobowych i dokumentów wrażliwych uznaje za ogólnie bardziej właściwe i bezpieczniejsze rozwiązania zainstalowane na własnych serwerach firmy (pytania i odpowiedzi CNIL).
Umowy sprawdza się też w praktyce: w grudniu 2025 roku CNIL nałożyła milion euro kary na podmiot przetwarzający, który po zakończeniu współpracy zachował kopię danych ponad 46 milionów użytkowników swojego klienta (decyzja w sprawie Mobius Solutions, po francusku).
Przekazywanie danych poza Unię Europejską
Dane osobowe mogą opuścić Unię tylko na warunkach rozdziału V RODO (art. 44–49). W przypadku Stanów Zjednoczonych, gdzie działa większość dużych dostawców AI, są dwie drogi:
- Ramy ochrony danych UE–USA (Data Privacy Framework), decyzja Komisji z 10 lipca 2023 roku, która uznaje odpowiedni stopień ochrony, ale tylko w amerykańskich firmach wpisanych na jej listę (decyzja 2023/1795). Sąd Unii Europejskiej utrzymał ją w mocy 3 września 2025 roku (komunikat Trybunału, po angielsku); przed Trybunałem Sprawiedliwości toczy się postępowanie odwoławcze.
- Standardowe klauzule umowne Komisji (decyzja 2021/914), które zawiera większość umów DPA.
W praktyce to umowa DPA dostawcy mówi, gdzie dane są przetwarzane i na jakiej podstawie opuszczają Unię. Kwestia prawa amerykańskiego, które może obejmować amerykańskiego dostawcę nawet w Europie (CLOUD Act), to osobny temat, omówiony w artykułach francuska AI i CLOUD Act.
Informowanie pracowników, ich przedstawicieli i osób, których dane dotyczą
Osoby, których dane przetwarzasz, muszą wiedzieć, kto je przetwarza, w jakim celu, na jakiej podstawie i komu je przekazuje (art. 13 i 14). Jeśli twoja firma przepuszcza dane klientów przez dostawcę AI, jej polityka prywatności musi to odzwierciedlać. Przejrzyj ją z IOD.
Pracownicy. Prawo pracy jest krajowe, a przykładem jest tu prawo francuskie. Francuski kodeks pracy zakazuje zbierania informacji osobowych o pracowniku za pomocą narzędzia, o którym wcześniej go nie poinformowano (art. L1222-4, po francusku). Narzędzie AI, które przechowuje historię każdej osoby albo pozwala śledzić jej aktywność, podlega tej zasadzie.
CSE, czyli rada przedstawicieli pracowników we francuskich firmach od 50 osób, musi zostać poinformowana i skonsultowana w sprawie wprowadzania nowych technologii (art. L2312-8, po francusku) oraz środków pozwalających kontrolować aktywność pracowników (art. L2312-38, po francusku). W Polsce zasady monitorowania pracowników i rolę ich przedstawicieli określa polski Kodeks pracy: sprawdź je z IOD lub prawnikiem specjalizującym się w prawie pracy.
Polityka korzystania z AI: CNIL zaleca uregulować generatywną AI wewnętrznymi politykami lub regulaminami, które jasno określają dozwolone i zakazane zastosowania (pytania i odpowiedzi CNIL), a szerzej nadać regulaminowi IT moc wiążącą, na przykład dołączając go do regulaminu pracy (CNIL o bezpieczeństwie, po francusku). Gotowy wzór znajdziesz w artykule polityka AI w firmie.
A unijny akt w sprawie AI?
Akt w sprawie sztucznej inteligencji (AI Act, rozporządzenie 2024/1689) uzupełnia RODO, ale go nie zastępuje. Dla małej firmy, która korzysta z asystenta do pisania, na dzień 22.10.2026 liczą się trzy punkty:
- Przeszkolenie zespołów. Od 2 lutego 2025 roku firmy, które używają AI, muszą dbać o kompetencje swoich pracowników w zakresie AI. Rozporządzenie „omnibus” z lipca 2026 roku złagodziło ten przepis: chodzi teraz o wspieranie rozwoju tych kompetencji, bez gwarantowania określonego poziomu (rozporządzenie 2026/1744).
- Jeden zakaz dotyczy miejsca pracy: wyciąganie wniosków na temat emocji osoby w miejscu pracy, z wyjątkiem względów medycznych lub bezpieczeństwa (art. 5).
- Zastosowania kadrowe wysokiego ryzyka (selekcja kandydatów, ocena, awanse, monitorowanie wyników) będą miały własne obowiązki, w tym informowanie przedstawicieli pracowników i samych pracowników. Ich stosowanie przesunięto na 2 grudnia 2027 roku.
Część tego samego pakietu „omnibus” dotycząca RODO jest wciąż negocjowana: RODO obowiązuje w obecnym brzmieniu.
Konkretne kroki dla małej firmy
CNIL proponuje podejście w sześciu krokach (jak wdrożyć generatywną AI, po francusku): zacząć od konkretnej potrzeby; spisać listę dozwolonych i zakazanych zastosowań; nie pomijać ograniczeń tych systemów; wybrać bezpieczny sposób wdrożenia, na przykład stawiając na systemy lokalne; przeszkolić użytkowników; od początku zaangażować IOD, dział IT i zespoły merytoryczne.
W formie listy zadań:
- Spisz faktyczne zastosowania AI w zespole, łącznie z kontami prywatnymi.
- Wybierz narzędzie z umową powierzenia, znanym miejscem przetwarzania i wyłączonym trenowaniem na waszych danych.
- Napisz politykę: co wolno wkleić, czego nie wkleja się nigdy, które narzędzia są dozwolone.
- Zaktualizuj rejestr, a także DPIA, jeśli przetwarzanie wiąże się z wysokim ryzykiem.
- Poinformuj pracowników, skonsultuj się z ich przedstawicielami, jeśli są, i przejrzyj informacje dla klientów.
- Przeszkól zespół, a potem przeglądaj to wszystko raz w roku: oferty i przepisy się zmieniają.
CNIL udostępnia bezpłatnie, po francusku, poradniki o generatywnej AI dla małych firm, przewodnik dla podmiotów przetwarzających i uproszczony wzór rejestru. Materiały po polsku publikuje UODO na swojej stronie.
Pułapki, których warto unikać
- Pozwolić każdemu korzystać z prywatnego konta. Brak umowy powierzenia, ustawienia, nad którymi firma nie ma kontroli, a odpowiedzialność i tak spada na firmę.
- Myśleć, że wystarczy usunąć nazwisko. Zapytanie, które dokładnie opisuje sytuację, nadal może zawierać dane osobowe.
- Mylić „hostowane w Europie” ze „zgodne z RODO”. Miejsce hostingu rozwiązuje kwestię przekazywania danych, ale nie podstawy prawnej, umowy ani obowiązku informacyjnego.
- Lekceważyć kary. Naruszenie obowiązków dotyczących umowy, rejestru czy bezpieczeństwa może kosztować do 10 milionów euro lub 2% całkowitego rocznego światowego obrotu; naruszenie zasad, podstaw prawnych, praw osób lub reguł przekazywania danych – do 20 milionów euro lub 4% (art. 83).
Francuska administracja rządowa ma własne zasady, opisane w artykule Albert, AI francuskiego państwa. Więcej na ten sam temat: poradniki o poufności.