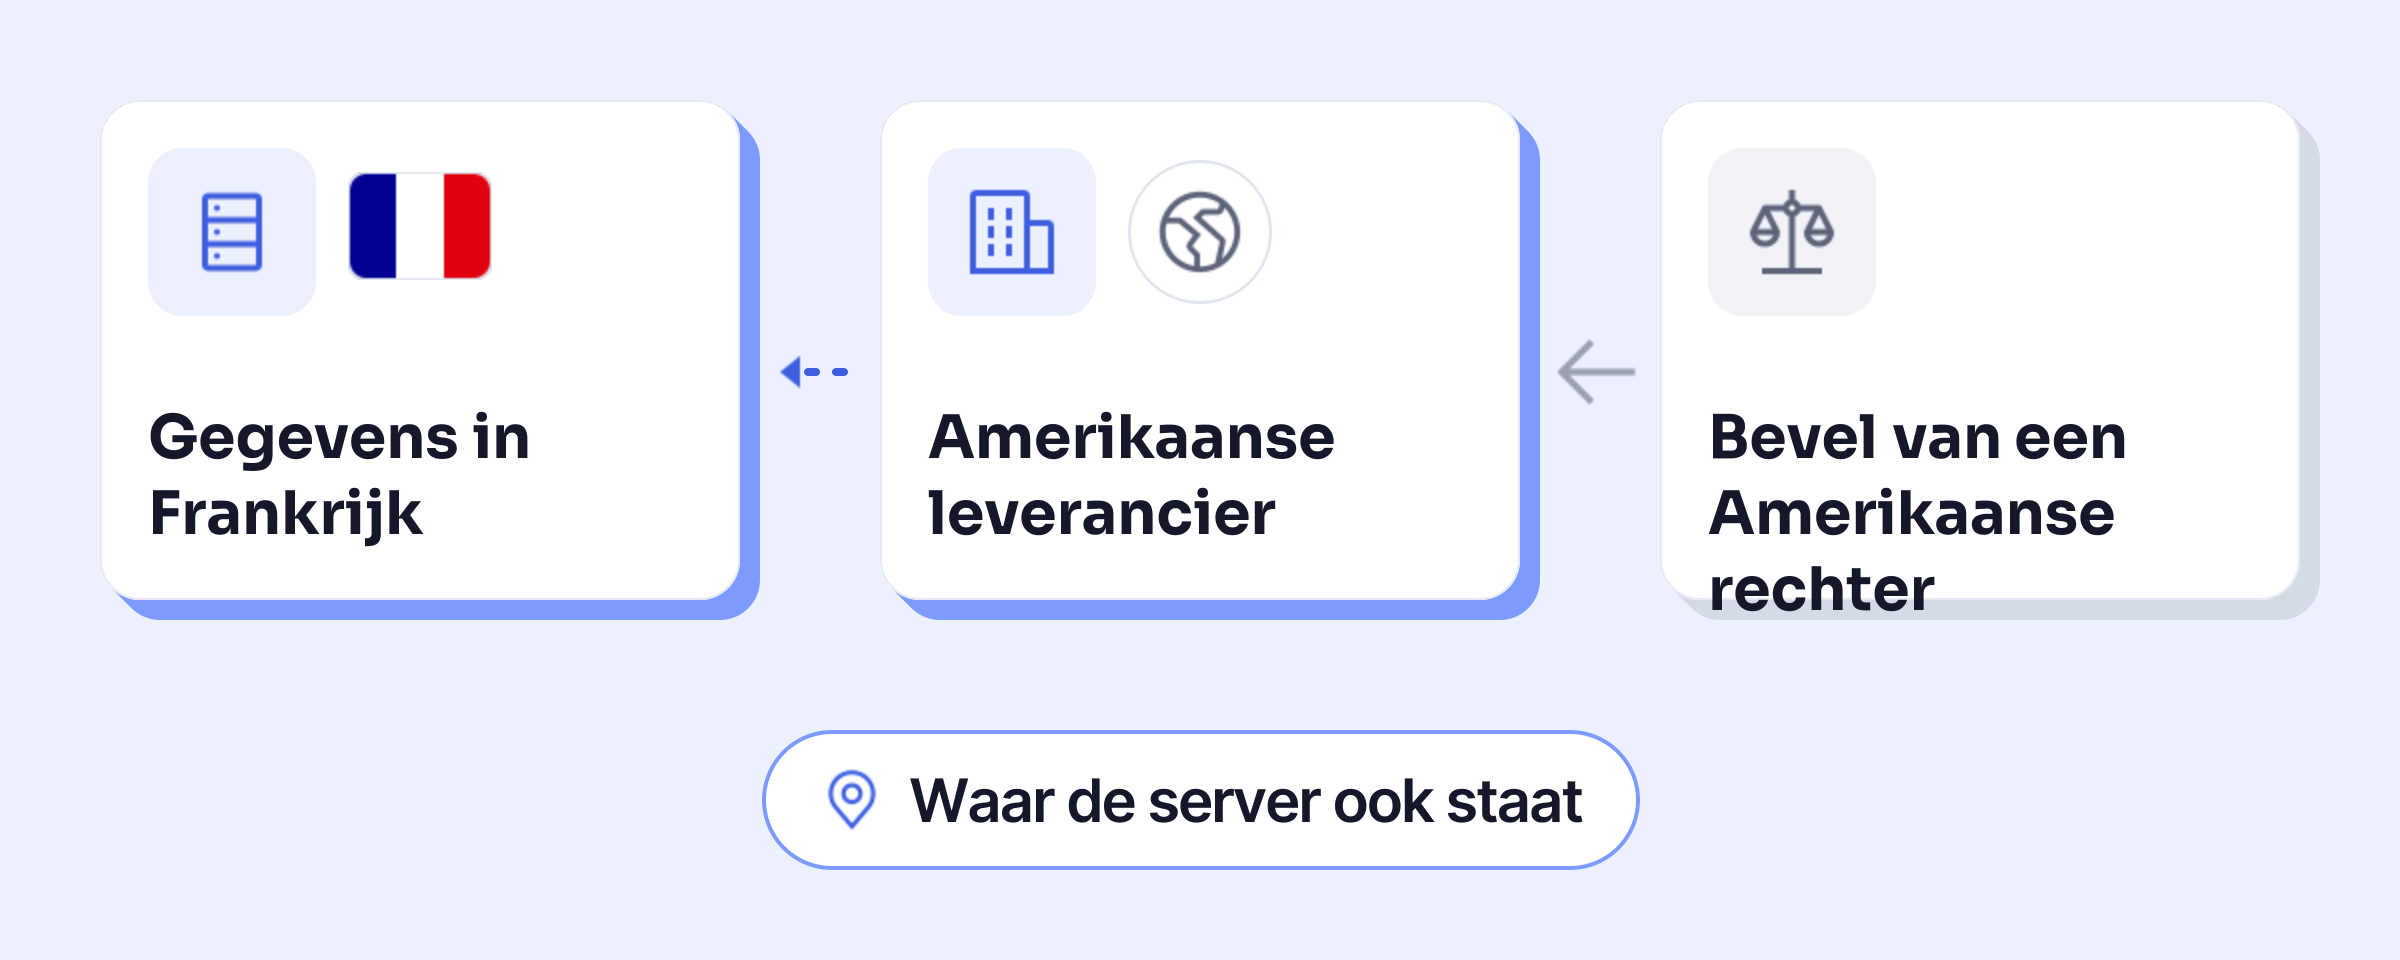
De CLOUD Act is een Amerikaanse wet van 23 maart 2018. Hij verplicht een aanbieder van onlinediensten die onder Amerikaans recht valt om op wettig verzoek de gegevens af te geven die hij in bezit, bewaring of beheer heeft, ook als die buiten de Verenigde Staten zijn opgeslagen. Gegevens die een Amerikaanse aanbieder, of zijn dochterbedrijf, in Amsterdam, Parijs of elders in Europa host, kunnen dus worden opgevraagd. Daarvoor is normaal gesproken een bevel van een Amerikaanse rechter nodig, in een strafrechtelijk onderzoek.
Gecontroleerd aan de hand van de officiële teksten op 23 oktober 2026. Dit is geen juridisch advies: voor jouw bedrijf hoort de vraag bij je functionaris gegevensbescherming (FG) of je jurist. Citaten uit Franse en Engelse bronnen zijn vertaald.
Wat zegt de CLOUD Act?
De Clarifying Lawful Overseas Use of Data Act werd aangenomen op 23 maart 2018 (Pub. L. 115-141, divisie V). De wet kwam voort uit een rechtszaak: Microsoft weigerde e-mails die in Ierland waren opgeslagen aan de Amerikaanse justitie te geven.
De kernbepaling, opgenomen in 18 U.S.C. § 2713, zegt in het kort: een aanbieder van een “elektronische communicatiedienst” of een “computerdienst op afstand” moet de inhoud van een communicatie en de gegevens van een klant die “in zijn bezit, bewaring of beheer” zijn, bewaren of afgeven, “ongeacht of die zich binnen of buiten de Verenigde Staten bevinden”.
Twee kanttekeningen:
- Het is geen vrije toegang. Voor de inhoud van een communicatie eist de wet op opgeslagen communicatie normaal gesproken een bevel (warrant) van een rechter, in het kader van een strafrechtelijk onderzoek (18 U.S.C. § 2703).
- De aanbieder kan zich maar beperkt verzetten. Hij kan binnen 14 dagen vragen een verzoek te vernietigen als hij daardoor de wet van een ander land zou moeten overtreden, maar alleen als dat land een akkoord met de Verenigde Staten heeft gesloten (§ 2703(h)). Het Verenigd Koninkrijk (sinds 2022) en Australië (sinds 2024) hebben er een. Frankrijk en Nederland niet, en op 23 oktober 2026 was er geen akkoord tussen de Europese Unie en de Verenigde Staten aangekondigd.
Voor wie geldt hij?
Voor aanbieders die onder Amerikaans recht vallen: e-mail, online opslag, hosting, AI-diensten. De wet kijkt naar wat het bedrijf beheert, niet naar het land waar de server staat. Een Europees dochterbedrijf van een Amerikaans concern ontsnapt dus in principe niet aan een verzoek aan het moederbedrijf.
Microsoft Frankrijk gaf dat op 10 juni 2025 toe in de Franse Senaat. Kon de vertegenwoordiger onder ede garanderen dat gegevens van Franse burgers nooit zonder toestemming van de Franse autoriteiten aan de Amerikaanse autoriteiten zouden worden doorgegeven? Het antwoord van de directeur publieke en juridische zaken: “Nee, dat kan ik niet garanderen, maar nogmaals, het is nog nooit gebeurd” (verslag van de Senaat, in het Frans).
En Europese aanbieders? Een aanbieder zonder hoofdkantoor of activiteiten in de Verenigde Staten valt in principe niet onder de Amerikaanse rechter. Een aanbieder met een Amerikaans dochterbedrijf kan er wel onder vallen, afhankelijk van zijn banden met dat land: die vraag moet elke aanbieder voor zichzelf beantwoorden.
CLOUD Act tegenover de AVG: het conflict
Volgens artikel 48 van de AVG (de Europese privacywet, GDPR) kan een uitspraak van een rechter of een besluit van een autoriteit uit een land buiten de EU dat de doorgifte of verstrekking van persoonsgegevens eist, alleen worden erkend of uitgevoerd als het berust op een internationaal akkoord, zoals een verdrag over wederzijdse rechtshulp.
In juli 2019 analyseerden de twee Europese privacy-instanties (het Europees Comité voor gegevensbescherming en de Europese Toezichthouder voor gegevensbescherming) de CLOUD Act op verzoek van het Europees Parlement. Hun conclusie: zonder internationaal akkoord of een andere grondslag uit de AVG kunnen aanbieders die onder Europees recht vallen, de afgifte en doorgifte van persoonsgegevens naar de Verenigde Staten niet rechtmatig op zo’n verzoek alleen baseren, op zeldzame gevallen na waarin iemands vitale belangen op het spel staan (gezamenlijk antwoord aan de LIBE-commissie, in het Engels, 12 juli 2019).
Een Amerikaanse aanbieder die in Europa actief is, kan dus klem komen te zitten tussen twee tegengestelde plichten: afgeven volgens het Amerikaanse recht, weigeren volgens het Europese.
FISA 702: de andere wet die door elkaar wordt gehaald
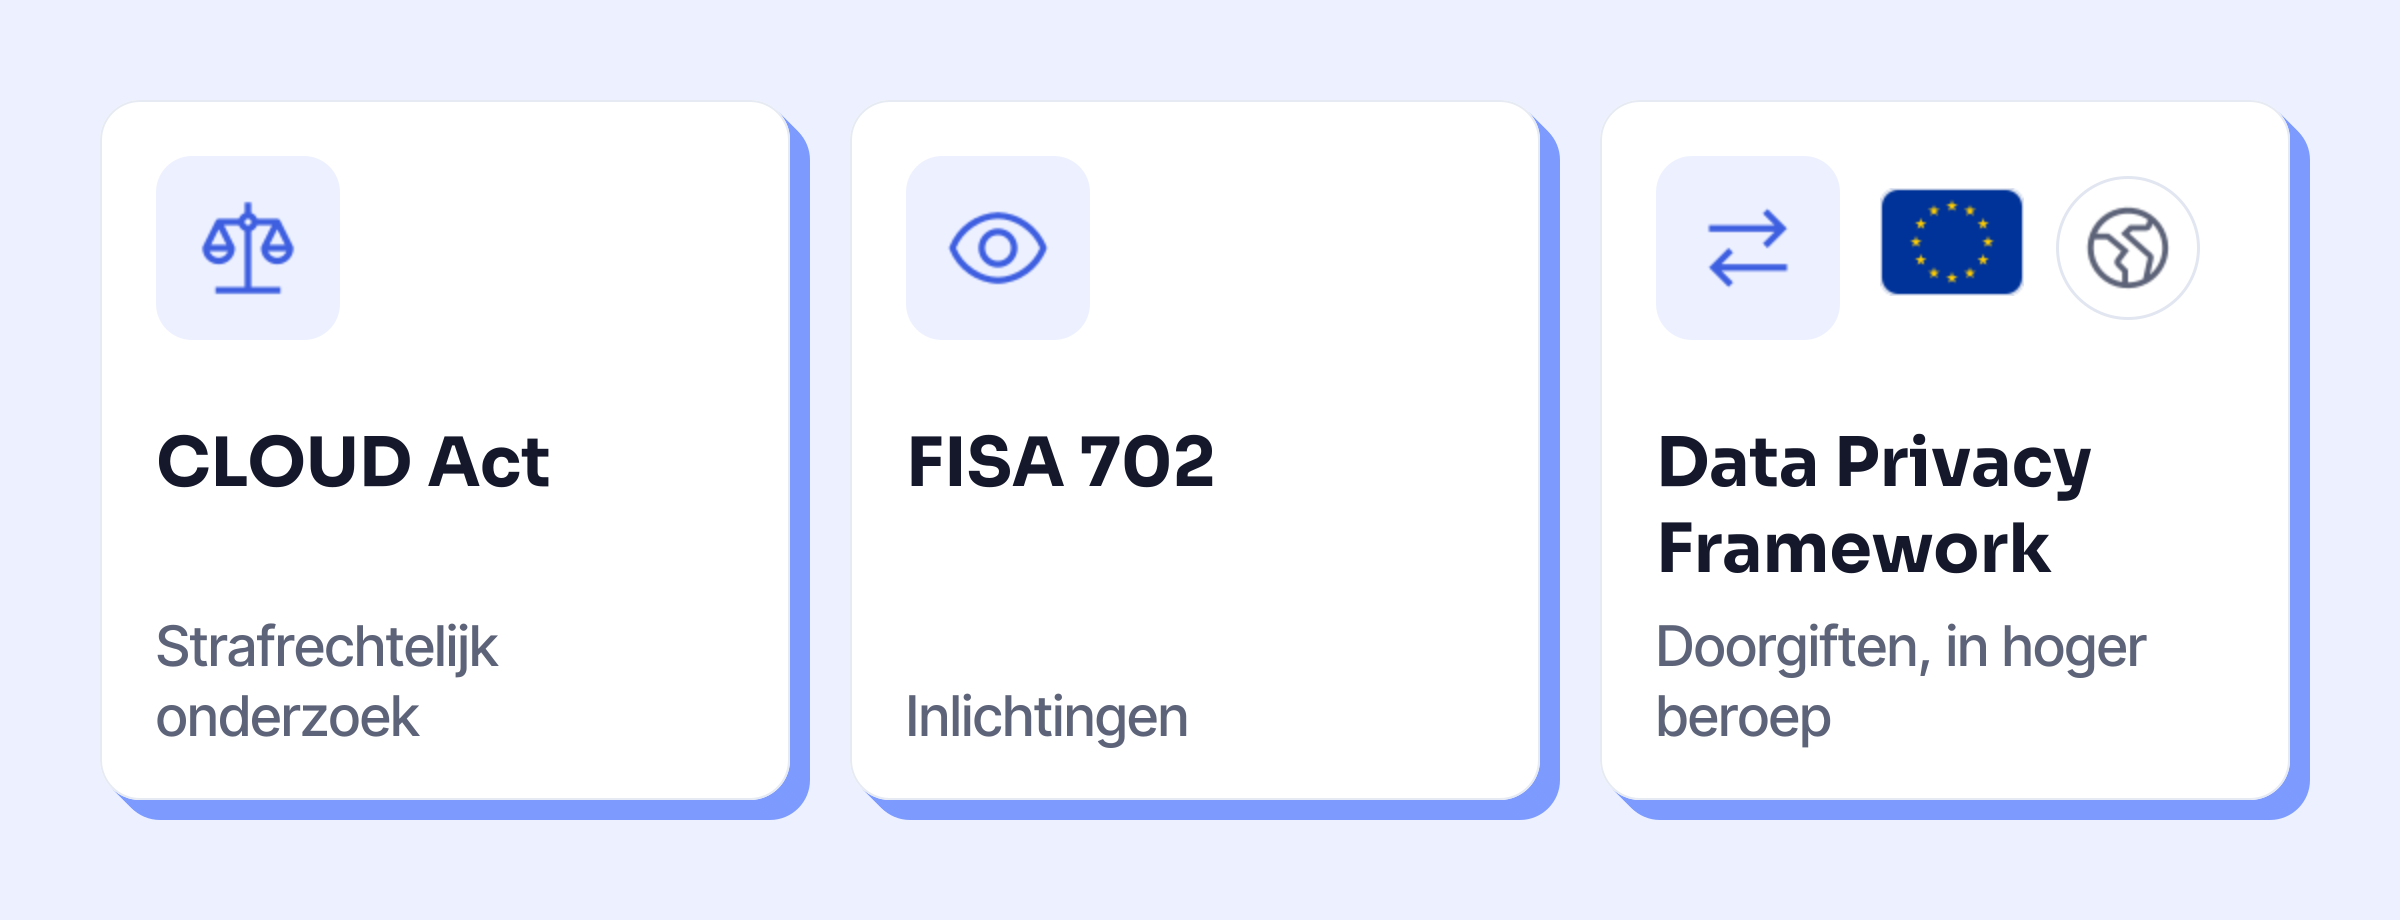
De CLOUD Act dient voor strafrechtelijke onderzoeken. Sectie 702 van de FISA (de Foreign Intelligence Surveillance Act) dient voor inlichtingen: ze laat Amerikaanse diensten niet-Amerikanen buiten de Verenigde Staten volgen, via de aanbieders, zonder individueel bevel. Het was vooral deze sectie waarop het Hof van Justitie van de EU doelde toen het het Privacy Shield, het toenmalige kader voor gegevensdoorgifte, ongeldig verklaarde in het arrest Schrems II van 16 juli 2020 (zaak C-311/18).
Sectie 702 werd in april 2024 voor twee jaar verlengd, maar het Congres heeft haar in het voorjaar van 2026 niet opnieuw verlengd. Volgens het Brennan Center (in het Engels, bijgewerkt op 17 september 2026) gaat het toezicht door op basis van de jaarlijkse machtigingen die in maart 2026 zijn goedgekeurd, tot ongeveer maart 2027.
En het Data Privacy Framework?
Het EU-VS Data Privacy Framework is het besluit van de Europese Commissie van 10 juli 2023 dat de doorgifte van persoonsgegevens toestaat aan Amerikaanse bedrijven op de bijbehorende lijst (besluit 2023/1795). Het Gerecht van de EU bekrachtigde het op 3 september 2025, in de zaak-Latombe (persbericht van het Hof, in het Engels). Op 31 oktober 2025 werd hoger beroep ingesteld bij het Hof van Justitie (zaak C-703/25 P): op 23 oktober 2026 was er nog geen uitspraak. De twee vorige kaders zijn op dezelfde manier gesneuveld.
Vooral: het regelt doorgiften, geen verzoeken onder de CLOUD Act. Het beroepsmechanisme dat ervoor is opgezet, de Data Protection Review Court, behandelt klachten over de Amerikaanse inlichtingendiensten, niet bevelen van een rechter in een strafrechtelijk onderzoek. En het rust op Amerikaanse toezeggingen (een presidentieel decreet van oktober 2022): veranderen die, dan kan de Commissie haar besluit herzien.
Europa heeft ook een eigen instrument
De Europese verordening over elektronisch bewijsmateriaal (verordening 2023/1543), van toepassing sinds 18 augustus 2026, laat een rechter in een lidstaat een aanbieder die zijn diensten in de EU aanbiedt, bevelen gegevens te leveren in een strafzaak, waar die gegevens ook staan. De logica is dezelfde: het recht volgt de aanbieder, niet de server.
Wat je bedrijf kan doen
- Breng je aanbieders in kaart: e-mail, opslag, AI. Noteer het land van het moederbedrijf, niet alleen dat van het datacenter.
- Lees het contract (de verwerkersovereenkomst): de clausule over verzoeken van overheden vertelt je of de aanbieder belooft je te waarschuwen en een onrechtmatig verzoek aan te vechten. De abonnementen van OpenAI worden vanuit die hoek besproken in ChatGPT zakelijk.
- Versleutel met je eigen sleutels waar dat kan: een aanbieder die je gegevens niet kan lezen, kan alleen onleesbare gegevens afgeven.
- Kies voor je gevoeligste gegevens een aanbieder die alleen onder Europees recht valt. Dat raadt de Franse privacytoezichthouder CNIL aan, die erop wijst dat gegevens bij een aanbieder onder niet-Europees recht “blootgesteld kunnen worden aan het risico dat ze aan de overheid van dat land moeten worden verstrekt” (CNIL, in het Frans, 19 juli 2024). In Frankrijk neemt de SecNumCloud-kwalificatie van het Franse cyberbeveiligingsagentschap ANSSI dit criterium op.
- Bespreek het met je FG: de regels voor doorgifte staan samengevat in AI en de AVG.
Misverstanden
- “Gehost in Europa, dus beschermd.” Niet als de aanbieder onder Amerikaans recht valt: zeggenschap is wat telt.
- “De Amerikaanse overheid leest alles wat in een Amerikaanse cloud staat.” De CLOUD Act eist een procedure, normaal gesproken een bevel van een rechter: het risico is reëel, maar er is een juridisch kader.
- “Een Franse of Europese AI lost het op.” Niet als die bij een Amerikaanse hostingpartij draait: zie Franse AI: wie maakt het, waar draait het.
Meer over Europese AI: de artikelen over soevereiniteit.