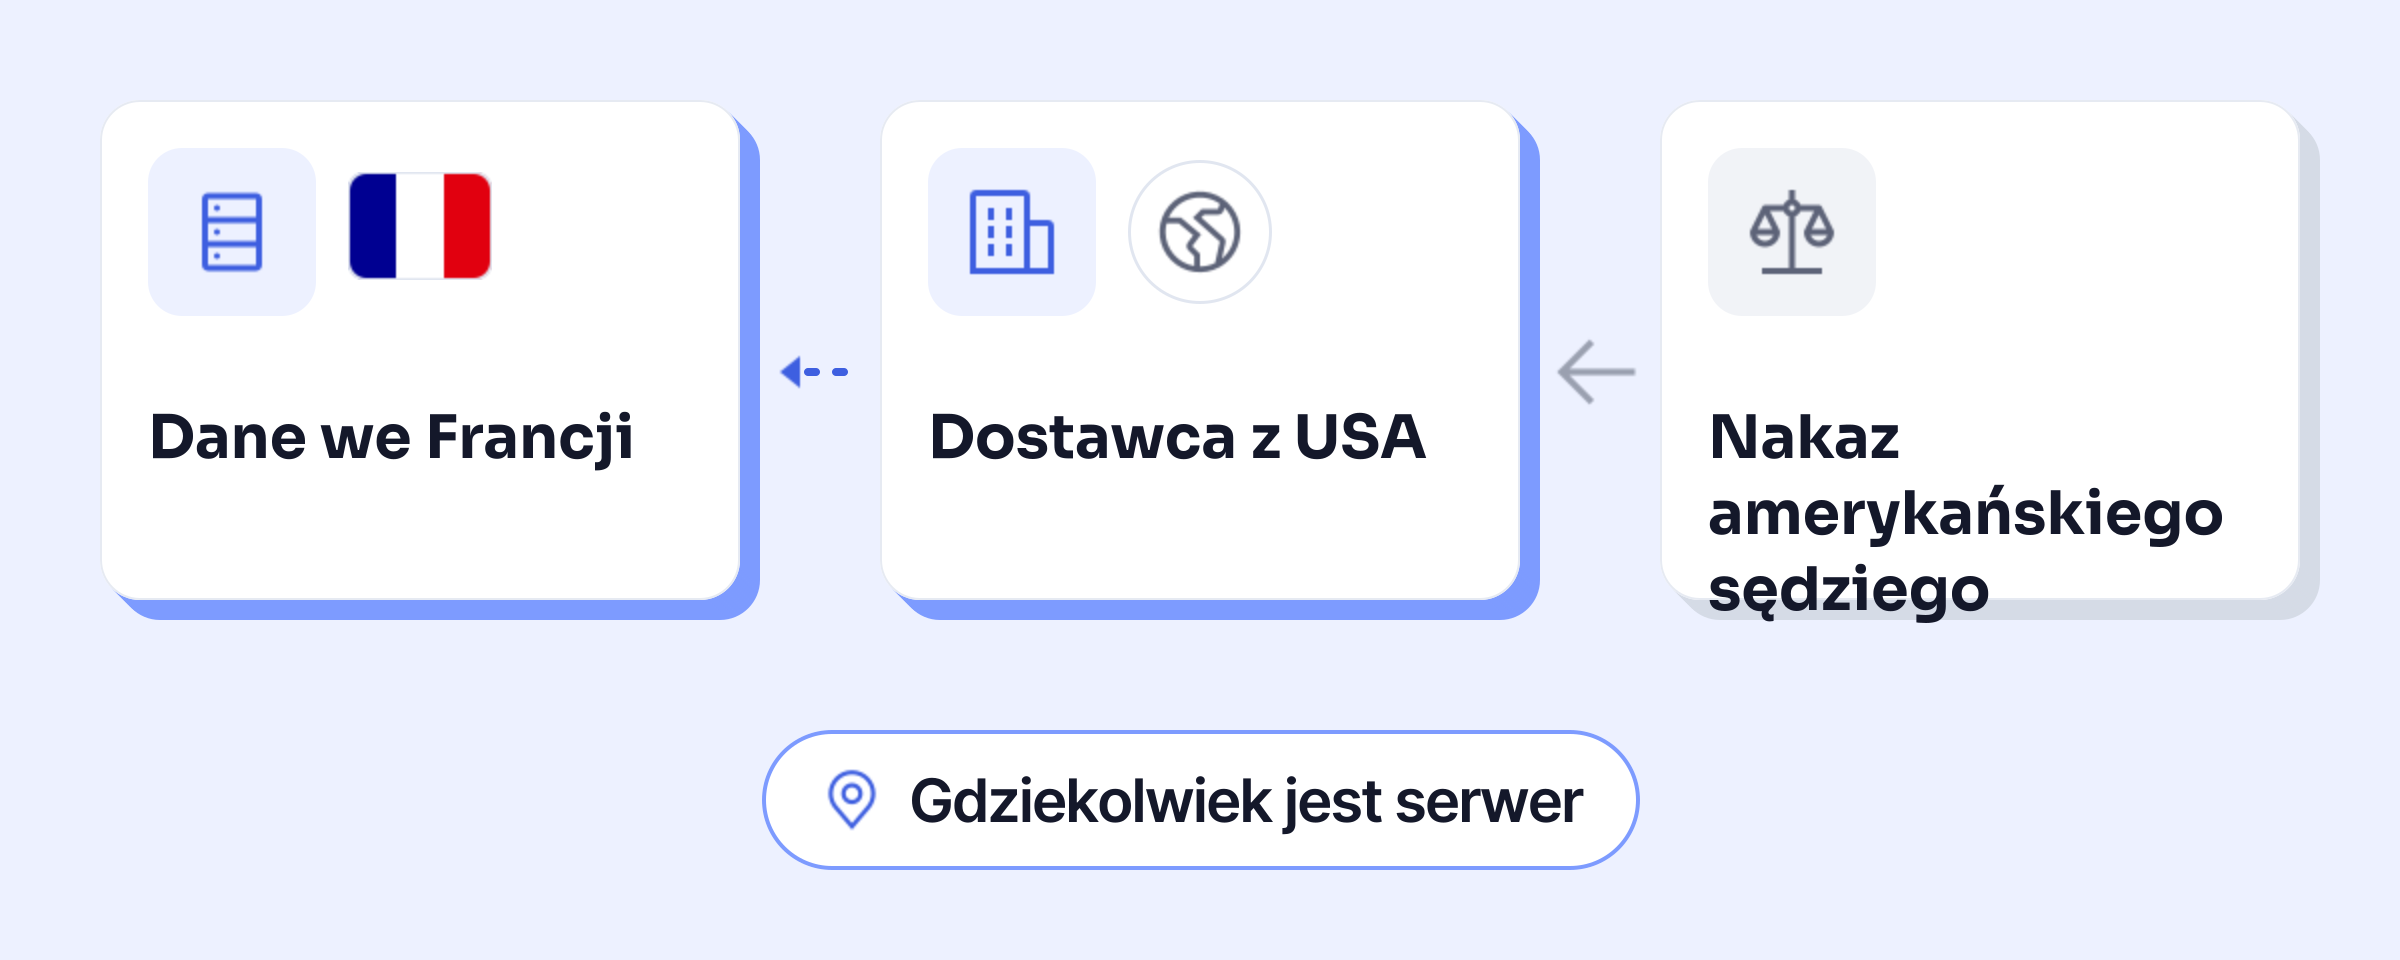
CLOUD Act to amerykańska ustawa z 23 marca 2018 roku. Zobowiązuje dostawcę usług online podlegającego prawu USA do wydania, na podstawie zgodnego z prawem żądania, danych, które ma w posiadaniu, pod pieczą lub pod kontrolą, nawet jeśli są przechowywane poza Stanami Zjednoczonymi. Dane, które amerykański dostawca albo jego spółka zależna trzyma w Paryżu, w Warszawie czy w innym europejskim mieście, mogą więc zostać objęte żądaniem. Zwykle potrzebny jest do tego nakaz amerykańskiego sędziego w postępowaniu karnym.
Stan na 23 października 2026 roku, na podstawie tekstów źródłowych. To nie jest porada prawna: w sprawie twojej firmy zapytaj inspektora ochrony danych (IOD) albo prawnika. Cytaty ze źródeł francuskich i angielskich podajemy we własnym tłumaczeniu.
Co mówi CLOUD Act?
Clarifying Lawful Overseas Use of Data Act uchwalono 23 marca 2018 roku (Pub. L. 115-141, część V). Powstał na tle sporu sądowego: Microsoft odmówił wydania amerykańskiej prokuraturze maili przechowywanych w Irlandii.
Kluczowy przepis, skodyfikowany w 18 U.S.C. § 2713 (po angielsku), mówi w skrócie: dostawca „usługi łączności elektronicznej” lub „usługi zdalnego przetwarzania danych” musi zabezpieczyć albo wydać treść komunikacji i dane klienta, które są „w jego posiadaniu, pod jego pieczą lub pod jego kontrolą”, „bez względu na to, czy znajdują się na terytorium Stanów Zjednoczonych, czy poza nim”.
Dwa zastrzeżenia:
- To nie jest swobodny dostęp. Aby uzyskać treść komunikacji, ustawa o przechowywanej komunikacji (Stored Communications Act) wymaga co do zasady nakazu (warrant) wydanego przez sędziego w ramach postępowania karnego (18 U.S.C. § 2703, po angielsku).
- Dostawca ma ograniczone pole do sprzeciwu. W ciągu 14 dni może wnieść o uchylenie żądania, które zmuszałoby go do złamania prawa innego państwa, ale tylko wtedy, gdy to państwo podpisało umowę ze Stanami Zjednoczonymi (§ 2703(h)). Taką umowę mają Wielka Brytania (obowiązuje od 2022 roku) i Australia (od 2024 roku). Francja jej nie ma, a do 23 października 2026 roku nie ogłoszono żadnej umowy między Unią Europejską a USA.
Kogo to dotyczy?
Dostawców podlegających prawu amerykańskiemu: poczty, przestrzeni dyskowej w chmurze, hostingu, usług AI. Ustawa celuje w to, co firma kontroluje, a nie w kraj, w którym stoi serwer. Spółka zależna amerykańskiej grupy, we Francji czy w Polsce, co do zasady nie wymyka się więc żądaniu skierowanemu do spółki matki.
Microsoft France przyznał to przed francuskim Senatem 10 czerwca 2025 roku. Czy jego przedstawiciel może pod przysięgą zagwarantować, że dane obywateli Francji nigdy nie zostaną przekazane władzom USA bez zgody władz francuskich? Odpowiedź dyrektora ds. publicznych i prawnych: „Nie, nie mogę tego zagwarantować, ale, powtarzam, jeszcze nigdy się to nie zdarzyło” (protokół Senatu, po francusku).
A dostawcy europejscy? Firma, która nie ma w USA ani siedziby, ani działalności, co do zasady nie podlega amerykańskim sądom. Taka, która ma tam spółkę zależną, może podlegać, zależnie od powiązań z tym krajem: każdy dostawca musi to ocenić u siebie.
CLOUD Act a RODO: konflikt
Zgodnie z art. 48 RODO wyrok sądu lub decyzja organu państwa trzeciego, które wymagają przekazania albo ujawnienia danych osobowych, mogą zostać uznane lub wykonane tylko wtedy, gdy opierają się na umowie międzynarodowej, na przykład na umowie o wzajemnej pomocy prawnej.
W lipcu 2019 roku dwa unijne organy ochrony danych (Europejska Rada Ochrony Danych i Europejski Inspektor Ochrony Danych) przeanalizowały CLOUD Act na prośbę Parlamentu Europejskiego. Ich wniosek: bez umowy międzynarodowej lub innej podstawy przewidzianej w RODO dostawcy podlegający prawu UE nie mogą zgodnie z prawem opierać ujawnienia i przekazania danych osobowych do USA na samych takich żądaniach (wspólna odpowiedź dla komisji LIBE, 12 lipca 2019 roku, po angielsku).
Amerykański dostawca działający w Europie może więc znaleźć się między dwoma sprzecznymi obowiązkami: wydać dane według prawa USA albo odmówić według prawa UE.
FISA 702: druga ustawa, z którą się go myli
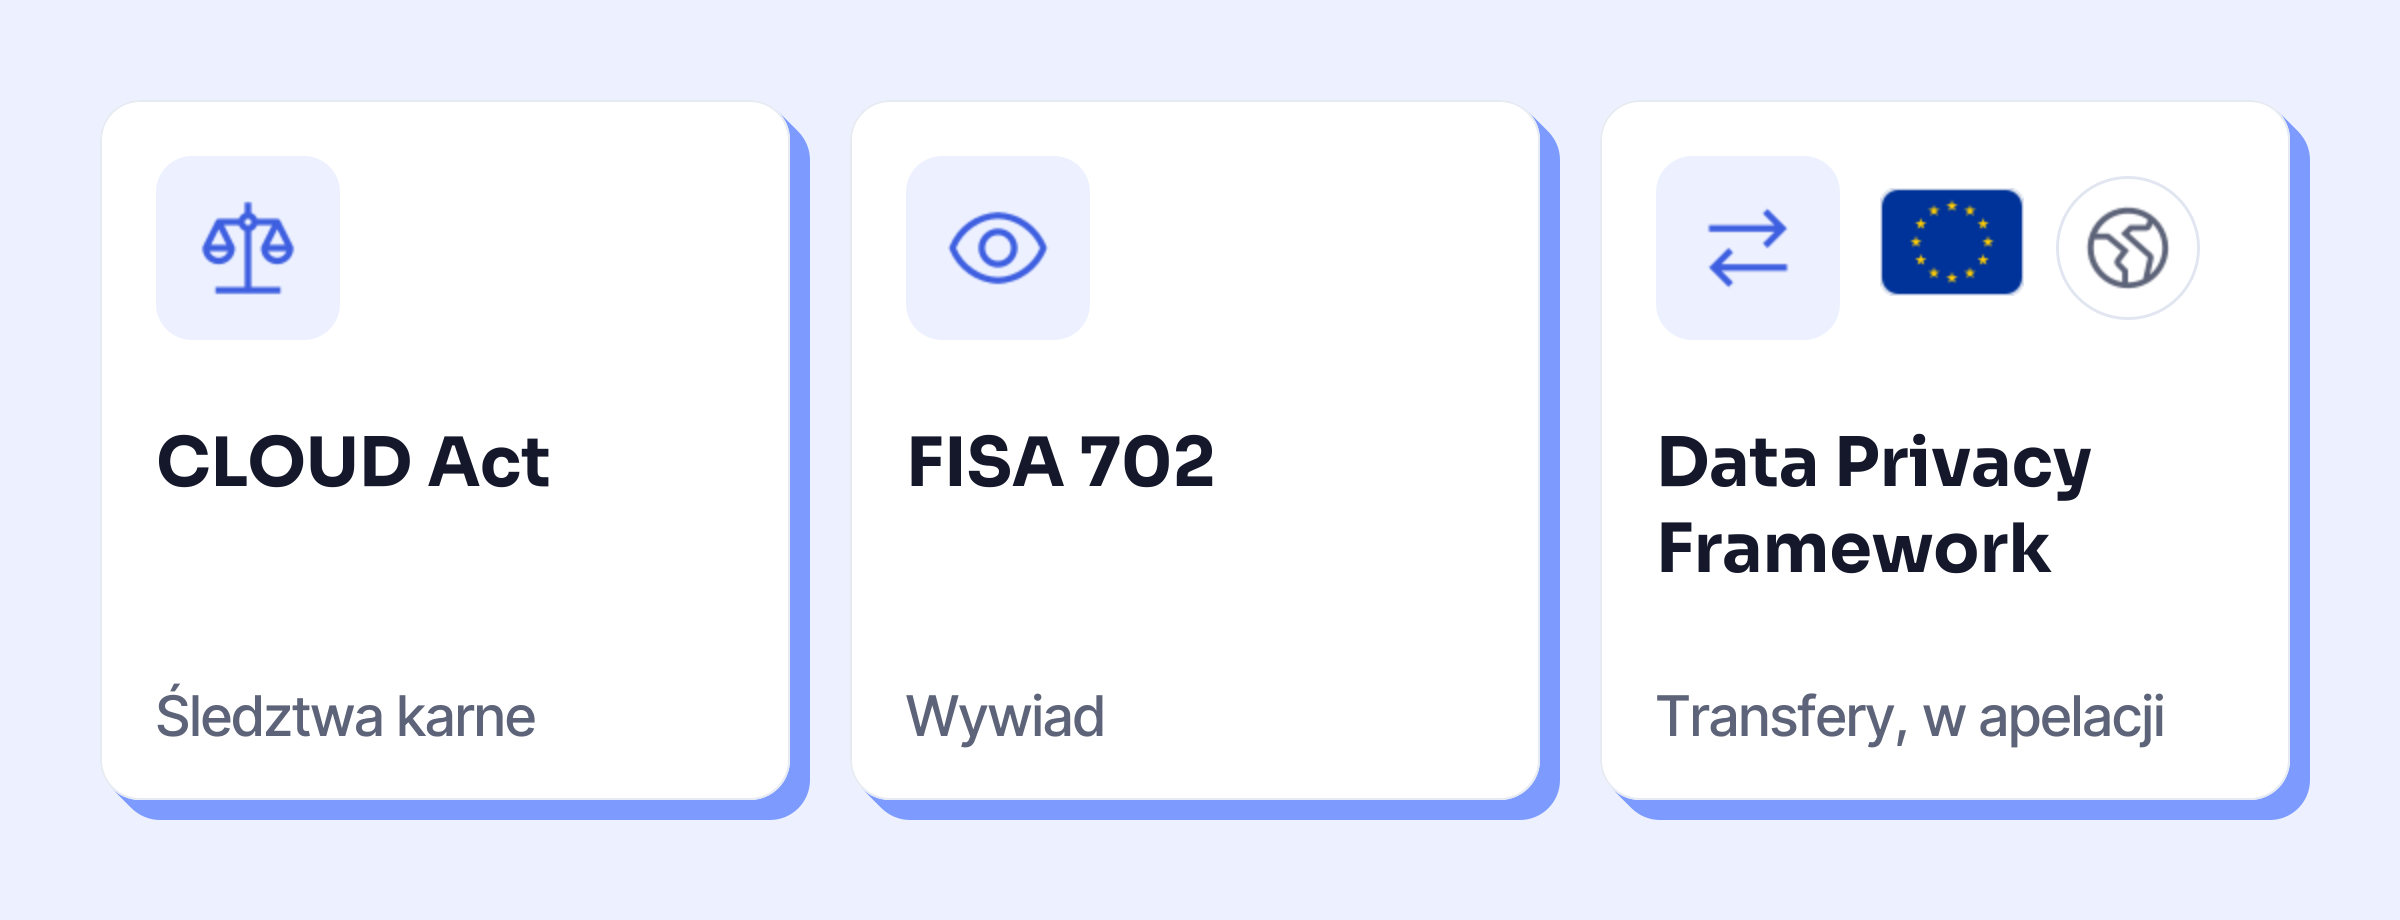
CLOUD Act służy postępowaniom karnym. Sekcja 702 ustawy FISA (Foreign Intelligence Surveillance Act) służy wywiadowi: pozwala amerykańskim służbom inwigilować osoby spoza USA przebywające poza Stanami Zjednoczonymi, za pośrednictwem dostawców, bez indywidualnego nakazu. To głównie ją wskazał Trybunał Sprawiedliwości UE, unieważniając Tarczę Prywatności, ówczesne ramy przekazywania danych, w wyroku Schrems II z 16 lipca 2020 roku (sprawa C-311/18).
Przedłużona w kwietniu 2024 roku na dwa lata, sekcja 702 nie została wiosną 2026 roku ponownie uchwalona przez Kongres. Według Brennan Center (aktualizacja z 17 września 2026 roku, po angielsku) inwigilacja trwa na podstawie rocznych zezwoleń zatwierdzonych w marcu 2026 roku, mniej więcej do marca 2027 roku.
A Data Privacy Framework?
Data Privacy Framework (unijno-amerykańskie ramy ochrony danych) to decyzja Komisji Europejskiej z 10 lipca 2023 roku, która pozwala przekazywać dane osobowe amerykańskim firmom wpisanym na jej listę (decyzja 2023/1795). Sąd Unii Europejskiej utrzymał ją w mocy 3 września 2025 roku w sprawie Latombe (komunikat Trybunału, po angielsku). 31 października 2025 roku wniesiono odwołanie do Trybunału Sprawiedliwości (sprawa C-703/25 P): do 23 października 2026 roku nie opublikowano wyroku. Dwie poprzednie umowy upadły w ten sam sposób.
Przede wszystkim jednak ramy te dotyczą przekazywania danych, a nie żądań na podstawie CLOUD Act. Utworzony przy tej okazji mechanizm odwoławczy, Sąd ds. Kontroli Ochrony Danych (Data Protection Review Court), rozpatruje skargi na amerykański wywiad, a nie nakazy sędziego w postępowaniu karnym. Do tego całość opiera się na zobowiązaniach USA (rozporządzeniu wykonawczym prezydenta z października 2022 roku): jeśli się zmienią, Komisja może zrewidować swoją decyzję.
Europa też ma swoje narzędzie
Unijne rozporządzenie w sprawie dowodów elektronicznych (rozporządzenie 2023/1543), stosowane od 18 sierpnia 2026 roku, pozwala sędziemu z państwa członkowskiego nakazać dostawcy, który oferuje usługi w Unii, wydanie danych w sprawie karnej, bez względu na to, gdzie są przechowywane. Logika jest ta sama: prawo idzie za dostawcą, a nie za serwerem.
Co może zrobić twoja firma
- Spisz swoich dostawców: poczta, przestrzeń dyskowa, AI. Zanotuj kraj spółki matki, a nie tylko kraj centrum danych.
- Przeczytaj umowę powierzenia przetwarzania danych (DPA): klauzula o żądaniach organów mówi, czy dostawca zobowiązuje się cię uprzedzić i zaskarżyć nadmierne żądanie. Oferty OpenAI omawiamy pod tym kątem w artykule ChatGPT dla firm.
- Szyfruj własnymi kluczami, kiedy się da: dostawca, który nie może odczytać twoich danych, wyda najwyżej dane nieczytelne.
- Dla najbardziej wrażliwych danych wybierz dostawcę podlegającego wyłącznie prawu europejskiemu. Tak zaleca francuski urząd ochrony danych CNIL, który przypomina, że dane przechowywane przez dostawcę podlegającego prawu spoza Europy „mogą być narażone na ryzyko obowiązku przekazania danych władzom publicznym tego państwa” (CNIL, 19 lipca 2024 roku, po francusku). We Francji to kryterium uwzględnia kwalifikacja SecNumCloud, przyznawana przez ANSSI, francuską agencję cyberbezpieczeństwa.
- Porozmawiaj z inspektorem ochrony danych: zasady przekazywania danych streszczamy w artykule AI a RODO.
Popularne mity
- „Serwer w Europie, więc dane są bezpieczne.” Nie, jeśli dostawca podlega prawu USA: liczy się kontrola nad firmą.
- „Amerykańskie służby czytają wszystko, co leży w amerykańskiej chmurze.” CLOUD Act wymaga procedury, co do zasady nakazu: ryzyko jest realne, ale ma ramy prawne.
- „Europejska AI rozwiązuje problem.” Nie, jeśli działa u amerykańskiego dostawcy chmury: zobacz Francuska AI: kto ją tworzy i gdzie działa.
Więcej o europejskiej AI: poradniki o suwerenności.