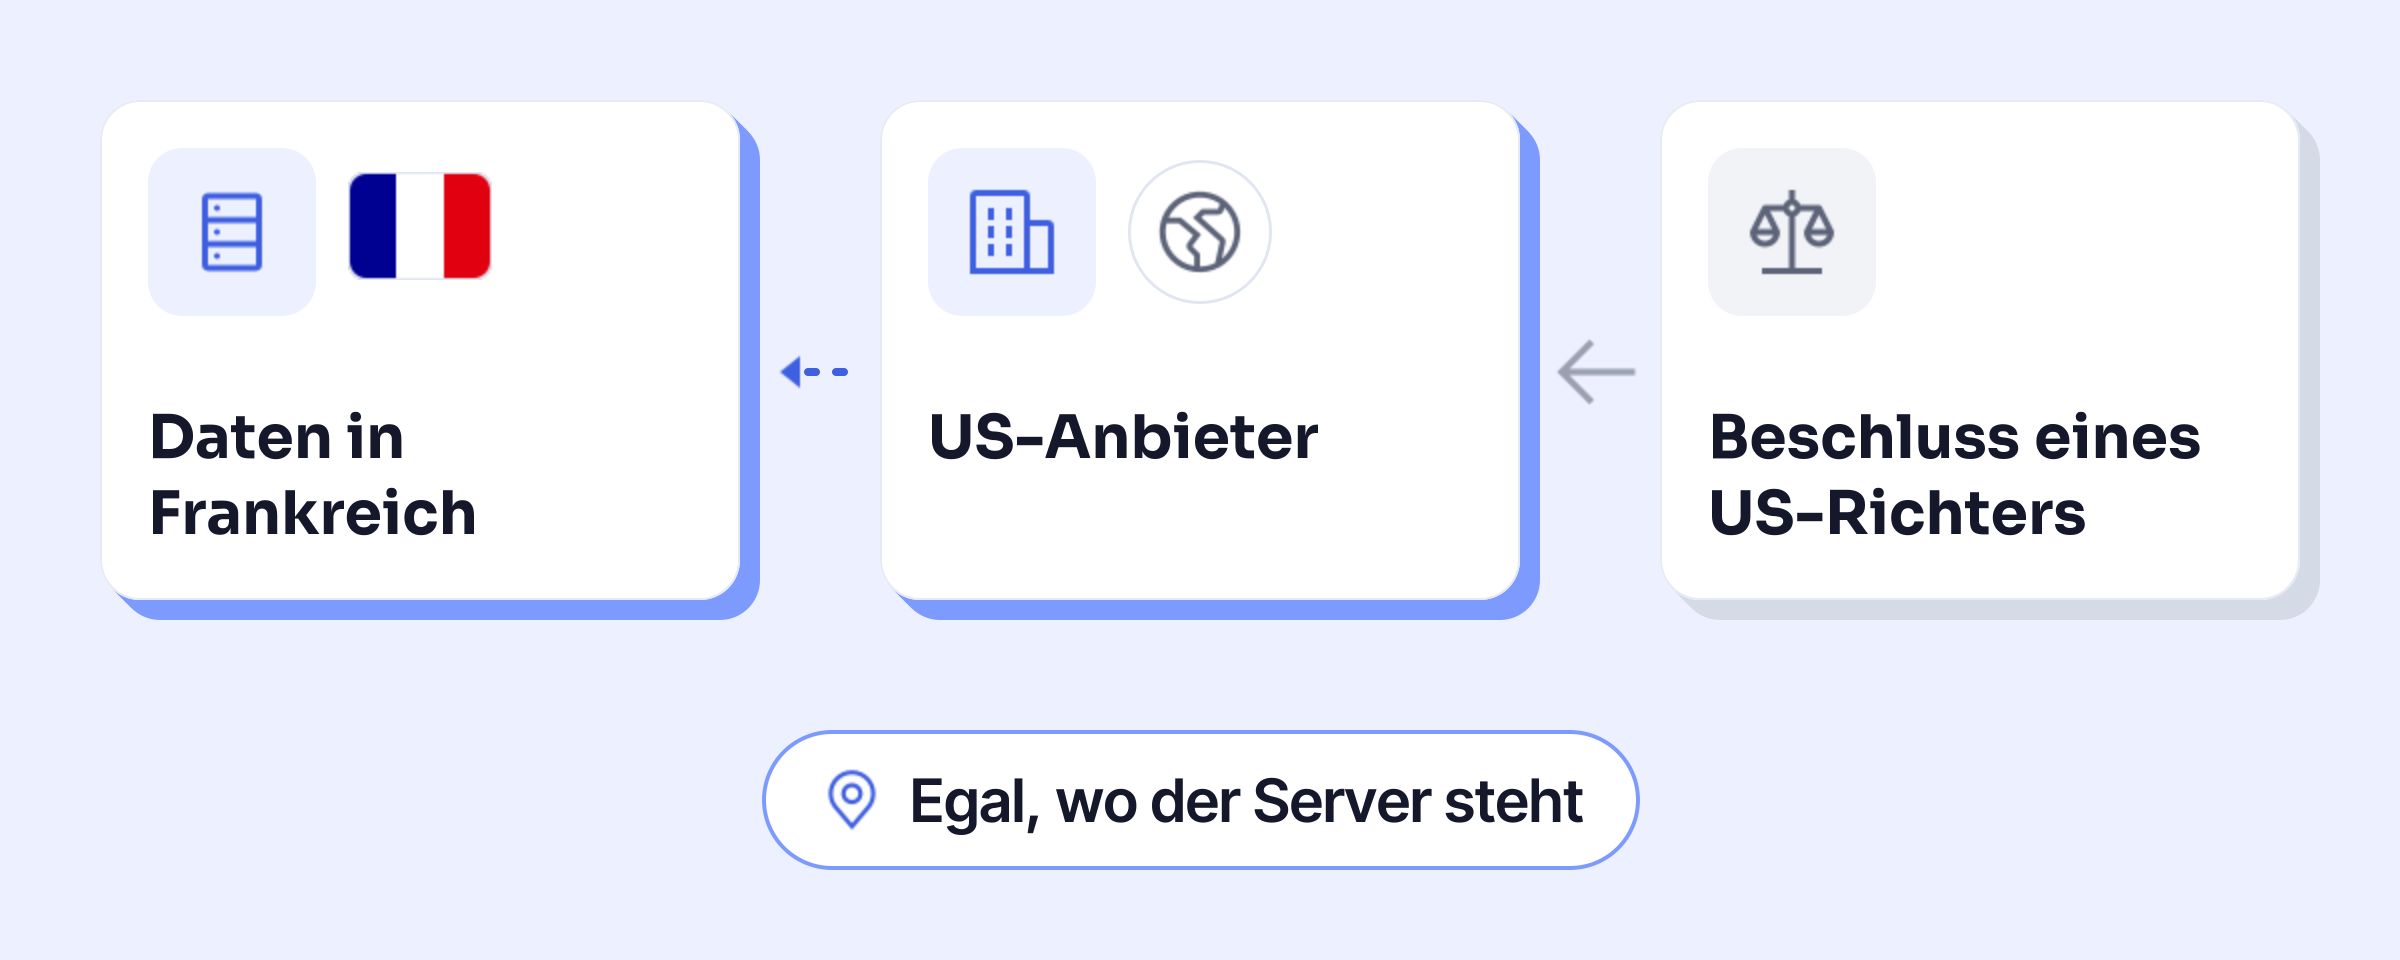
Der CLOUD Act ist ein US-Gesetz vom 23. März 2018. Er verpflichtet einen Onlinedienst, der US-Recht unterliegt, auf rechtmäßige Anordnung die Daten herauszugeben, die er besitzt, verwahrt oder kontrolliert, auch wenn sie außerhalb der USA gespeichert sind. Für ein europäisches Unternehmen heißt das: Daten, die ein US-Anbieter oder seine Tochtergesellschaft in Frankfurt oder Paris hostet, können betroffen sein; nötig ist grundsätzlich der Beschluss eines US-Richters in einem Strafverfahren.
Stand: 23.10.2026, geprüft an den amtlichen Texten. Das ist keine Rechtsberatung: Für dein Unternehmen klärst du die Frage mit deinem Datenschutzbeauftragten oder deiner Rechtsabteilung.
Was sagt der CLOUD Act?
Der Clarifying Lawful Overseas Use of Data Act wurde am 23. März 2018 verabschiedet (Pub. L. 115-141, Division V). Er ging aus einem Rechtsstreit hervor: Microsoft hatte sich geweigert, der US-Justiz E-Mails herauszugeben, die in Irland gespeichert waren.
Seine Kernvorschrift, kodifiziert in 18 U.S.C. § 2713 (auf Englisch), besagt im Wesentlichen: Ein Anbieter eines „elektronischen Kommunikationsdienstes“ oder eines „Remote-Computing-Dienstes“ muss den Inhalt einer Kommunikation und die Daten eines Kunden aufbewahren oder herausgeben, die sich „in seinem Besitz, seiner Obhut oder unter seiner Kontrolle“ befinden, „unabhängig davon, ob sich diese Daten innerhalb oder außerhalb der Vereinigten Staaten befinden“.
Zwei Klarstellungen:
- Es ist kein freier Zugriff. Für den Inhalt einer Kommunikation verlangt das Gesetz über gespeicherte Kommunikation grundsätzlich einen richterlichen Beschluss (warrant) im Rahmen eines Strafverfahrens (18 U.S.C. § 2703, auf Englisch).
- Der Anbieter kann sich nur begrenzt wehren. Er kann binnen 14 Tagen die Aufhebung einer Anordnung beantragen, die ihn zwingen würde, das Recht eines anderen Staates zu verletzen, aber nur, wenn dieser Staat ein Abkommen mit den USA geschlossen hat (§ 2703(h)). Das Vereinigte Königreich (in Kraft seit 2022) und Australien (seit 2024) haben eines. Frankreich hat keines, und ein Abkommen zwischen der Europäischen Union und den USA war bis zum 23.10.2026 nicht angekündigt.
Wer ist betroffen?
Anbieter, die US-Recht unterliegen: E-Mail, Online-Speicher, Hosting, KI-Dienste. Das Gesetz zielt auf das, was das Unternehmen kontrolliert, nicht auf das Land, in dem der Server steht. Eine europäische Tochter eines US-Konzerns entgeht einer Anordnung an die Muttergesellschaft also grundsätzlich nicht.
Microsoft Frankreich hat das am 10. Juni 2025 vor dem französischen Senat eingeräumt. Konnte das Unternehmen unter Eid garantieren, dass Daten französischer Bürger nie ohne Zustimmung der französischen Behörden an US-Behörden gehen? Die Antwort seines Direktors für öffentliche und rechtliche Angelegenheiten: „Nein, das kann ich nicht garantieren, aber, wie gesagt, das ist noch nie vorgekommen“ (Sitzungsprotokoll des Senats, auf Französisch).
Und europäische Anbieter? Wer weder Sitz noch Geschäftstätigkeit in den USA hat, unterliegt grundsätzlich nicht der US-Justiz. Wer dort eine Tochtergesellschaft hat, kann je nach seinen Verbindungen in die USA betroffen sein: Die Frage stellt sich bei jedem Anbieter neu.
CLOUD Act und DSGVO: der Konflikt
Nach Artikel 48 der DSGVO darf das Urteil eines Gerichts oder die Entscheidung einer Behörde eines Drittlands, die eine Übermittlung oder Offenlegung personenbezogener Daten verlangt, nur anerkannt oder vollstreckt werden, wenn sie auf einer internationalen Übereinkunft beruht, etwa einem Rechtshilfeabkommen.
Im Juli 2019 haben die beiden europäischen Datenschutzinstanzen (der Europäische Datenschutzausschuss und der Europäische Datenschutzbeauftragte) den CLOUD Act auf Bitte des Europäischen Parlaments untersucht. Ihr Ergebnis: Ohne internationales Abkommen oder eine andere Grundlage aus der DSGVO können Anbieter, die europäischem Recht unterliegen, die Herausgabe und Übermittlung personenbezogener Daten in die USA nicht rechtmäßig allein auf solche Anordnungen stützen (gemeinsame Antwort an den LIBE-Ausschuss, 12.07.2019, auf Englisch).
Ein US-Anbieter mit Präsenz in Europa kann also zwischen zwei gegensätzlichen Pflichten stehen: herausgeben nach US-Recht, verweigern nach europäischem Recht.
FISA 702: das andere Gesetz, das man verwechselt
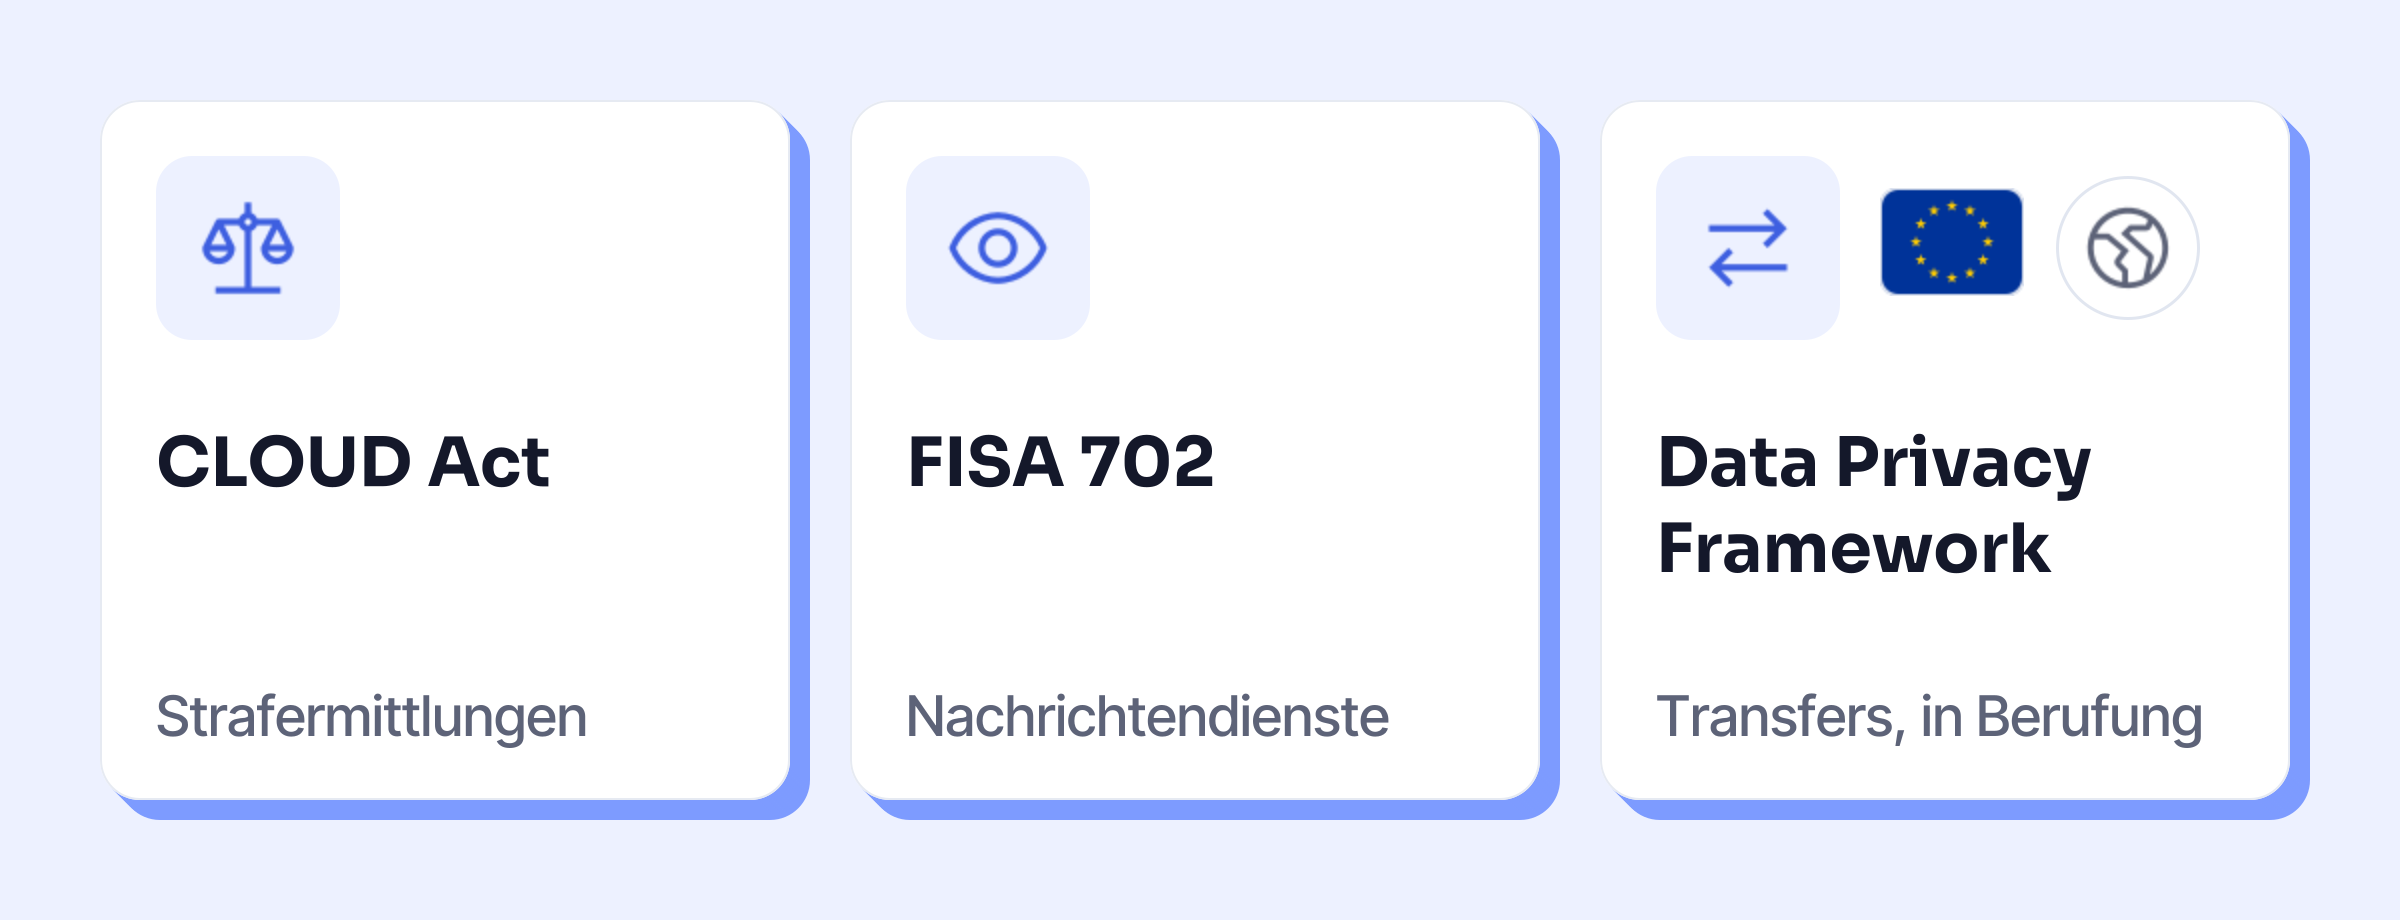
Der CLOUD Act dient Strafverfahren. Section 702 des FISA dient der Aufklärung: Sie erlaubt US-Diensten, Nicht-US-Personen außerhalb der USA über die Anbieter zu überwachen, ohne individuellen Beschluss. Vor allem sie hatte der Gerichtshof der EU im Blick, als er den Privacy Shield, den damaligen Rahmen für Datenübermittlungen, im Urteil Schrems II vom 16. Juli 2020 für ungültig erklärte (Rechtssache C-311/18).
Im April 2024 um zwei Jahre verlängert, wurde Section 702 im Frühjahr 2026 vom Kongress nicht erneuert. Laut Brennan Center (Stand 17.09.2026, auf Englisch) läuft die Überwachung auf Grundlage der im März 2026 genehmigten Jahreszertifizierungen weiter, bis etwa März 2027.
Und das Data Privacy Framework?
Das Data Privacy Framework ist der Beschluss der Europäischen Kommission vom 10. Juli 2023, der Übermittlungen personenbezogener Daten an US-Unternehmen auf ihrer Liste erlaubt (Durchführungsbeschluss 2023/1795). Das Gericht der EU hat es am 3. September 2025 in der Rechtssache Latombe bestätigt (Pressemitteilung des Gerichtshofs). Am 31. Oktober 2025 wurde dagegen ein Rechtsmittel beim Gerichtshof eingelegt (Rechtssache C-703/25 P): Bis zum 23.10.2026 ist keine Entscheidung veröffentlicht. Die beiden Vorgänger-Regelungen sind auf genau diesem Weg gefallen.
Vor allem regelt es Übermittlungen, nicht Anordnungen nach dem CLOUD Act: Der dafür geschaffene Rechtsbehelf, das Datenschutz-Überprüfungsgericht (Data Protection Review Court), prüft Beschwerden gegen US-Geheimdienste, nicht richterliche Beschlüsse in einem Strafverfahren. Und es beruht auf Zusagen der USA (einer Executive Order vom Oktober 2022): Ändern sie sich, kann die Kommission ihren Beschluss überprüfen.
Europa hat sein eigenes Instrument
Die europäische Verordnung über elektronische Beweismittel (Verordnung 2023/1543), anwendbar seit dem 18. August 2026, erlaubt es einem Richter eines Mitgliedstaats, einen Anbieter, der seine Dienste in der Union anbietet, in einem Strafverfahren zur Herausgabe von Daten zu verpflichten, egal wo sie gespeichert sind. Die Logik ist dieselbe: Das Recht folgt dem Anbieter, nicht dem Server.
Was ein Unternehmen tun kann
- Die eigenen Anbieter erfassen: E-Mail, Speicher, KI; notiere das Land der Muttergesellschaft, nicht nur das des Rechenzentrums.
- Den Vertrag lesen (Auftragsverarbeitungsvertrag, AVV): Die Klausel zu Behördenanfragen zeigt, ob der Anbieter sich verpflichtet, dich zu informieren und eine überzogene Anordnung anzufechten. Die Angebote von OpenAI sind unter diesem Blickwinkel in ChatGPT im Unternehmen aufgeschlüsselt.
- Mit eigenen Schlüsseln verschlüsseln, wo es geht: Ein Anbieter, der deine Daten nicht lesen kann, kann nur unlesbare Daten herausgeben.
- Für die sensibelsten Daten einen Anbieter wählen, der nur europäischem Recht unterliegt. Das empfiehlt die französische Datenschutzbehörde CNIL. Sie erinnert daran, dass Daten bei einem Anbieter, der außereuropäischem Recht unterliegt, „dem Risiko ausgesetzt sein können, an Behörden dieses Landes herausgegeben werden zu müssen“ (CNIL, 19.07.2024, auf Französisch). In Frankreich nimmt die staatliche Cloud-Qualifizierung SecNumCloud der Cybersicherheitsbehörde ANSSI dieses Kriterium auf; sie ist ein französischer Standard, keine Vorgabe in Deutschland.
- Mit deinem Datenschutzbeauftragten sprechen: Die Regeln für Übermittlungen sind in KI und DSGVO zusammengefasst.
Verbreitete Irrtümer
- „In Deutschland gehostet, also geschützt.“ Nicht, wenn der Anbieter US-Recht unterliegt: Entscheidend ist die Kontrolle.
- „US-Behörden lesen alles, was in einer US-Cloud liegt.“ Der CLOUD Act verlangt ein Verfahren, grundsätzlich einen richterlichen Beschluss: Das Risiko ist real, aber geregelt.
- „Eine europäische KI löst das Problem.“ Nicht, wenn sie bei einem US-Hoster läuft: siehe Französische KI: wer sie baut, wo sie läuft.
Mehr Orientierung zu europäischer KI: Ratgeber Souveränität.