O CLOUD Act é uma lei norte-americana de 23 de março de 2018. Obriga um fornecedor de serviços online sujeito ao direito dos EUA a entregar, perante um pedido legal, os dados que tem em sua posse, guarda ou controlo, mesmo que estejam guardados fora dos Estados Unidos. Assim, dados que um fornecedor norte-americano, ou a sua filial, aloja em Lisboa, em Paris ou em qualquer outro ponto da Europa podem ser visados; em princípio, é preciso um mandado de um juiz dos EUA, no âmbito de uma investigação criminal.
Verificado nos textos oficiais a 23/10/2026. Não é um parecer jurídico: para a tua empresa, a questão é para o teu encarregado da proteção de dados (EPD) ou para o teu jurista. As citações de fontes em inglês e em francês foram traduzidas.
O que diz o CLOUD Act?
O Clarifying Lawful Overseas Use of Data Act foi aprovado a 23 de março de 2018 (Pub. L. 115-141, divisão V). Nasceu de um litígio: a Microsoft recusava-se a entregar à justiça norte-americana emails guardados na Irlanda.
O seu artigo central, codificado em 18 U.S.C. § 2713 (em inglês), diz em substância: um fornecedor de «serviço de comunicações eletrónicas» ou de «serviço informático remoto» tem de conservar ou entregar o conteúdo de uma comunicação e os registos de um cliente que estejam «na sua posse, guarda ou controlo», «quer essa comunicação, registo ou outra informação se encontre dentro ou fora dos Estados Unidos».
Duas precisões:
- Não é um acesso livre. Para o conteúdo de uma comunicação, a lei sobre as comunicações armazenadas (Stored Communications Act) exige, em princípio, um mandado (warrant) emitido por um juiz, no âmbito de uma investigação criminal (18 U.S.C. § 2703, em inglês).
- A margem do fornecedor para contestar é limitada. Pode pedir, no prazo de 14 dias, a anulação de um pedido que o obrigue a violar a lei de um país estrangeiro, mas só se esse país tiver assinado um acordo com os Estados Unidos (§ 2703(h)). O Reino Unido (em vigor desde 2022) e a Austrália (desde 2024) têm um. A França não tem, e nenhum acordo entre a União Europeia e os Estados Unidos tinha sido anunciado a 23/10/2026.
A quem se aplica?
Aos fornecedores sujeitos ao direito norte-americano: email, armazenamento online, alojamento, serviços de IA. A lei visa o que a empresa controla, não o país onde está o servidor. Uma filial europeia de um grupo norte-americano não escapa, portanto, em princípio, a um pedido feito à sua empresa-mãe.
A Microsoft França reconheceu-o no Senado francês a 10 de junho de 2025. O seu representante podia garantir, sob juramento, que dados de cidadãos franceses nunca seriam transmitidos às autoridades norte-americanas sem o acordo das autoridades francesas? Resposta do seu diretor de assuntos públicos e jurídicos: «Não, não posso garanti-lo, mas, mais uma vez, isso nunca aconteceu» (ata do Senado, em francês).
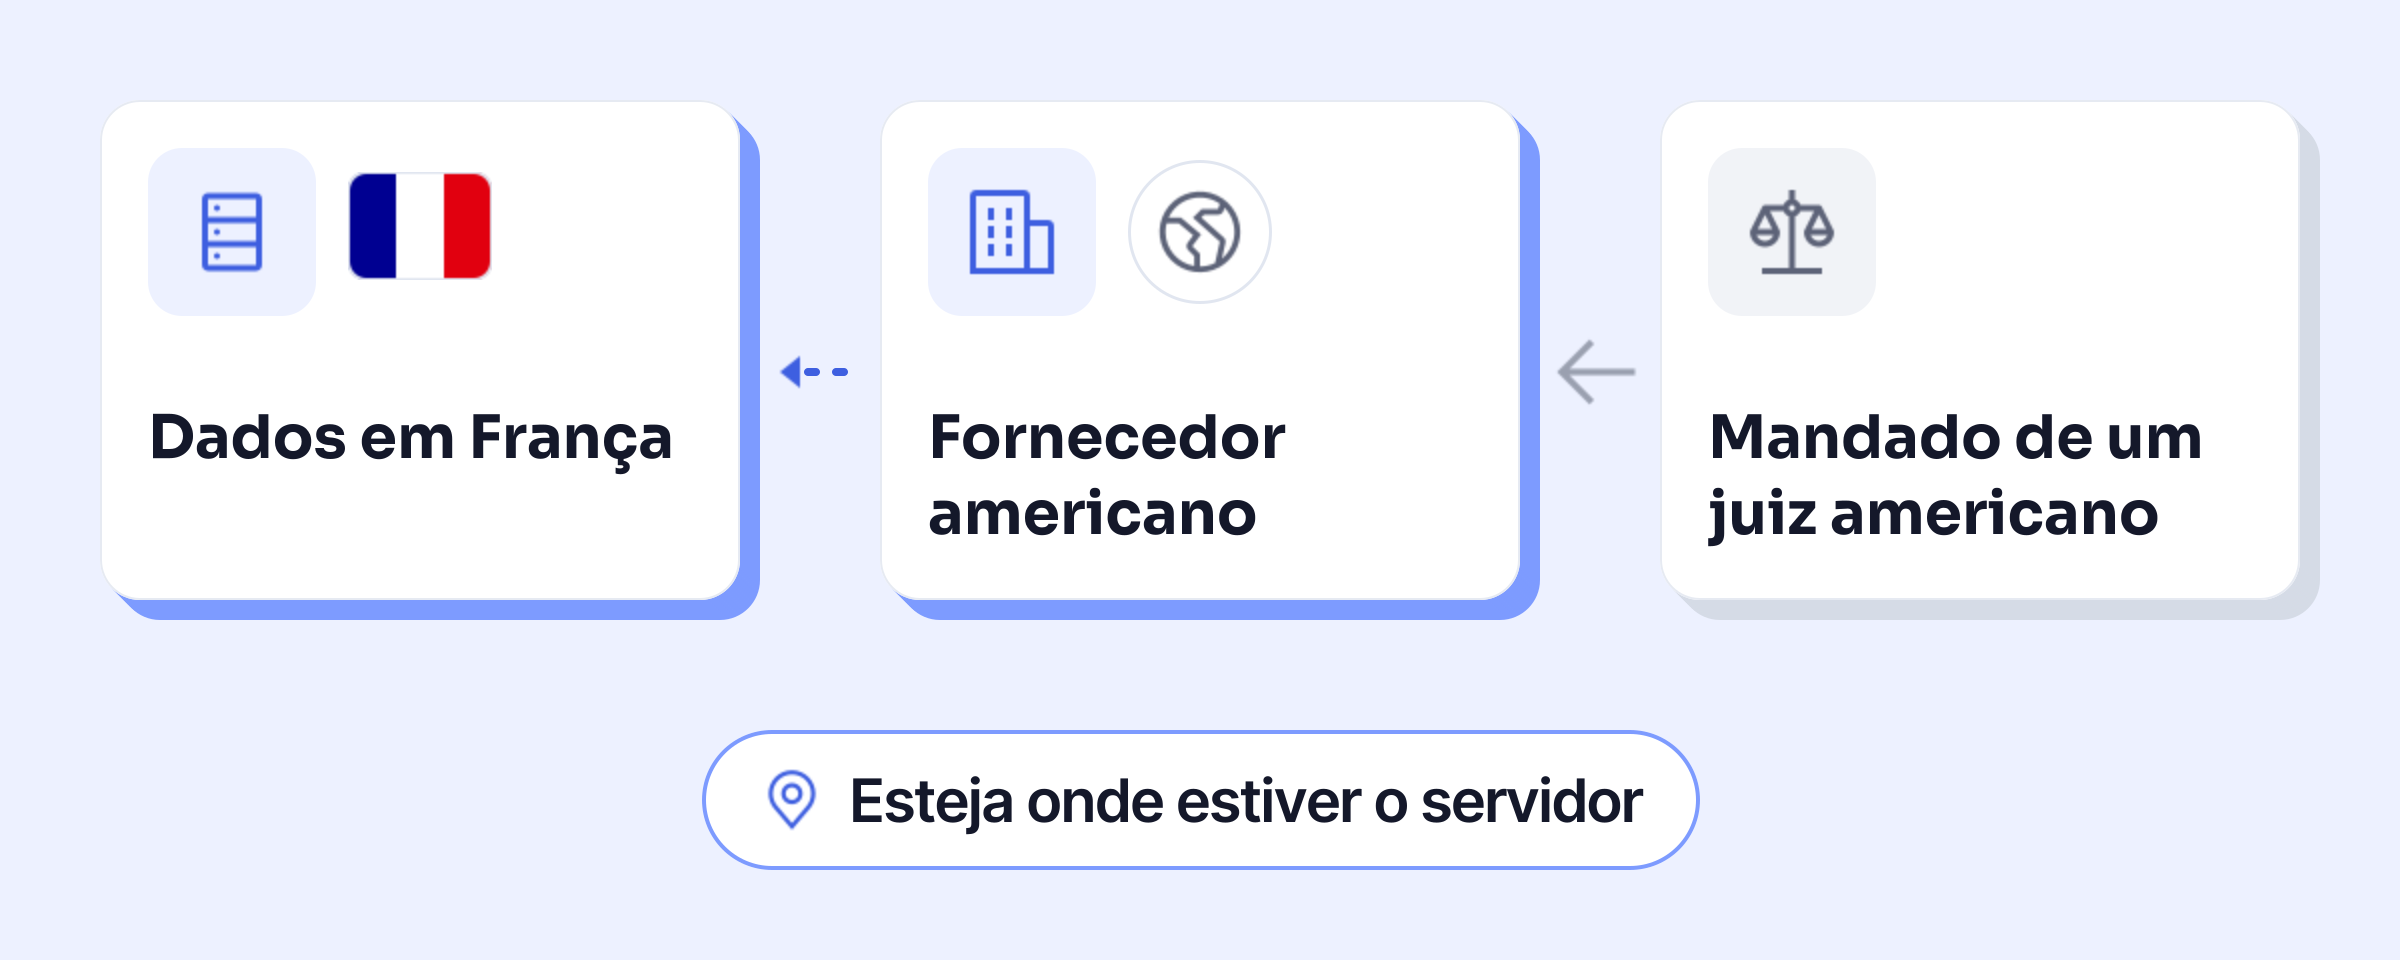
E os fornecedores europeus? Um fornecedor sem sede nem atividade nos Estados Unidos não está, em princípio, sujeito à justiça norte-americana. Um que lá tenha uma filial pode estar, consoante as suas ligações ao país: a pergunta tem de ser feita a cada um.
CLOUD Act e RGPD: o conflito
Nos termos do artigo 48.º do RGPD, uma decisão de um tribunal ou de uma autoridade de um país terceiro que exija a transferência ou a divulgação de dados pessoais só pode ser reconhecida ou executada se tiver por base um acordo internacional, como um tratado de auxílio judiciário mútuo.
Em julho de 2019, os dois organismos europeus de proteção de dados (o Comité Europeu para a Proteção de Dados e a Autoridade Europeia para a Proteção de Dados) analisaram o CLOUD Act a pedido do Parlamento Europeu. A conclusão: sem um acordo internacional ou outra base prevista no RGPD, os fornecedores sujeitos ao direito europeu não podem fundamentar legalmente a entrega e a transferência de dados pessoais para os Estados Unidos apenas nesses pedidos (resposta conjunta à comissão LIBE, em inglês, 12/07/2019).
Um fornecedor norte-americano presente na Europa pode, por isso, ficar entre duas obrigações contrárias: entregar segundo o direito dos EUA, recusar segundo o direito europeu.
FISA 702: a outra lei que se confunde
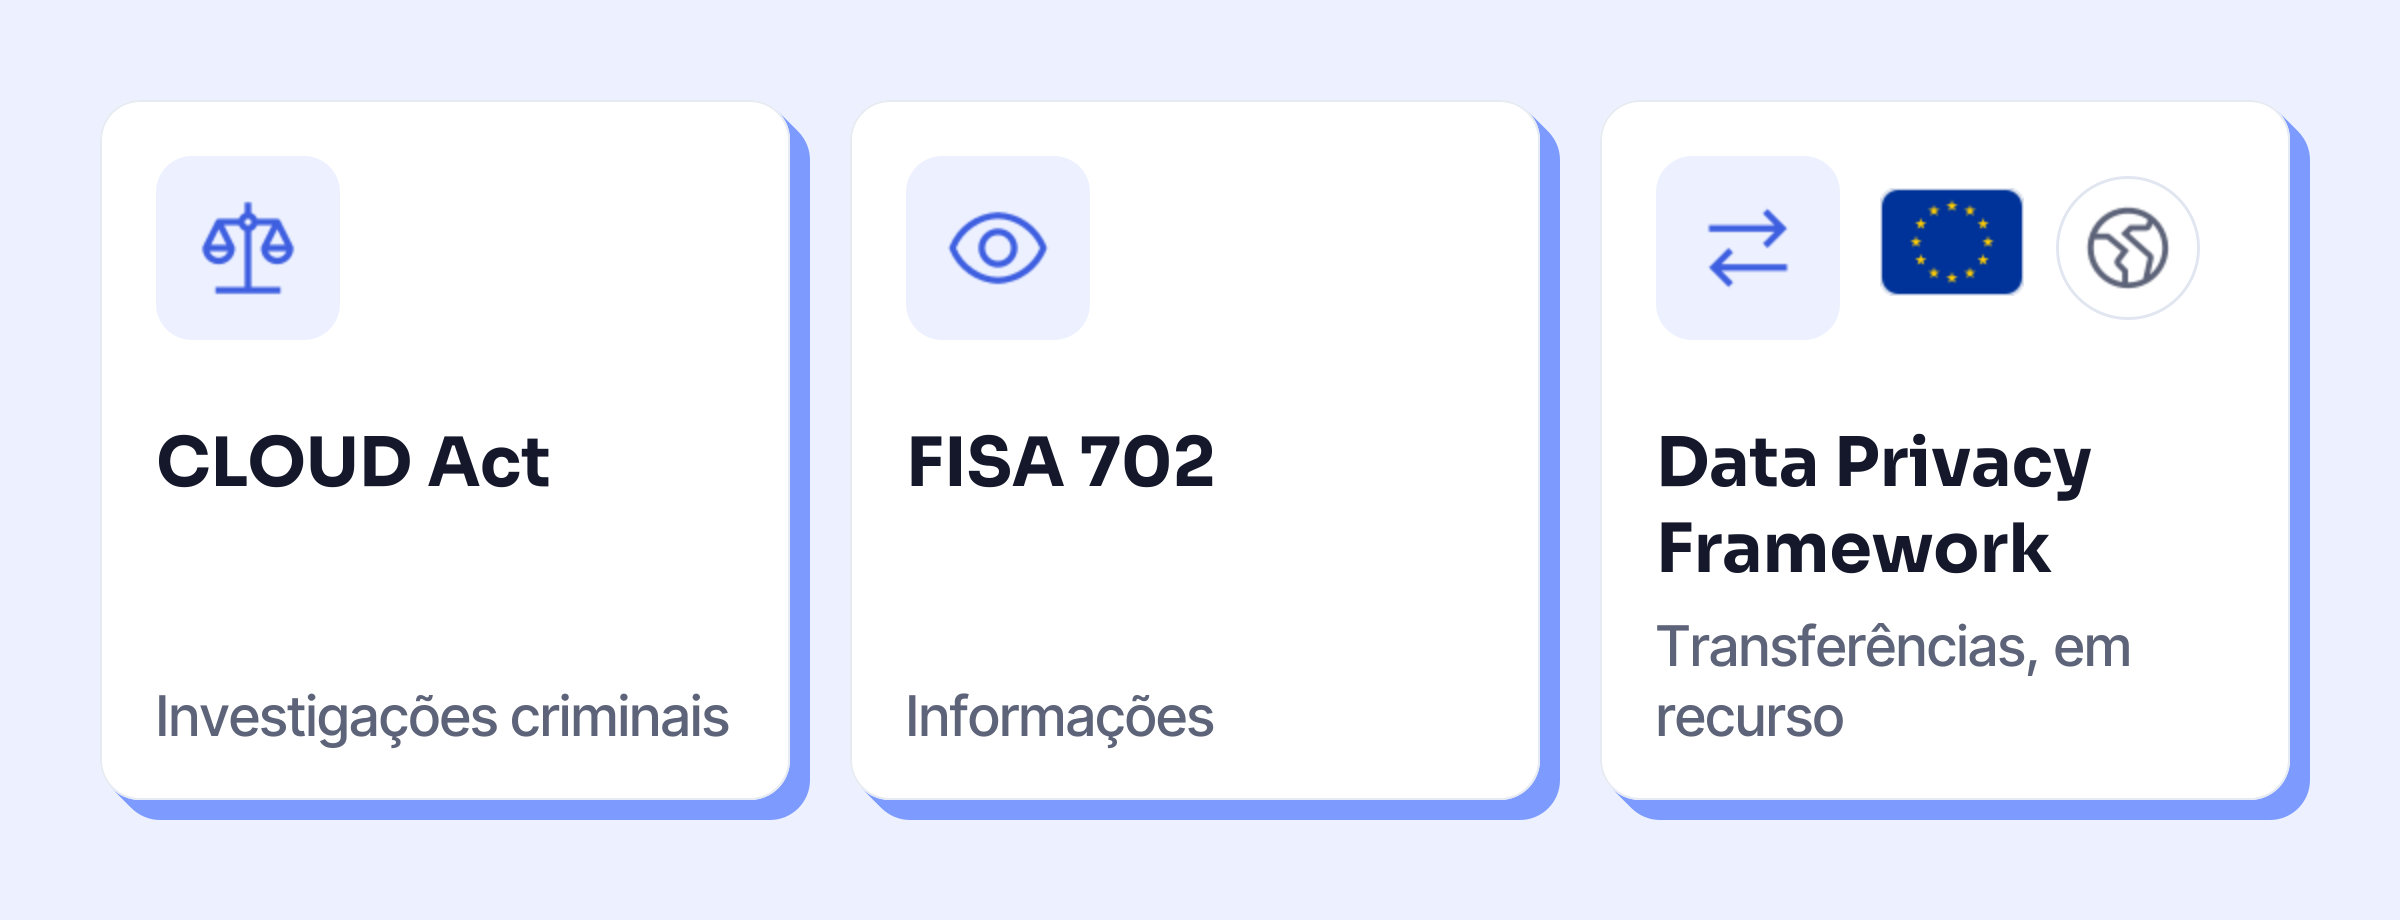
O CLOUD Act serve as investigações criminais. A secção 702 da FISA (Foreign Intelligence Surveillance Act) serve as informações: permite aos serviços norte-americanos vigiar pessoas não norte-americanas que estejam fora dos Estados Unidos, através dos fornecedores, sem mandado individual. Foi sobretudo ela que o Tribunal de Justiça da União visou ao anular o Privacy Shield, o quadro de transferência de dados da altura, no acórdão Schrems II de 16 de julho de 2020 (processo C-311/18).
Renovada em abril de 2024 por dois anos, a secção 702 não foi reautorizada pelo Congresso na primavera de 2026. Segundo o Brennan Center (em inglês, atualizado a 17/09/2026), a vigilância continua com base nas autorizações anuais aprovadas em março de 2026, até cerca de março de 2027.
E o Data Privacy Framework?
O Quadro de Privacidade de Dados UE-EUA (Data Privacy Framework) é a decisão da Comissão Europeia de 10 de julho de 2023 que autoriza as transferências de dados pessoais para as empresas norte-americanas inscritas na sua lista (Decisão 2023/1795). O Tribunal Geral da União validou-o a 3 de setembro de 2025, no processo Latombe (comunicado do Tribunal, em inglês). Foi interposto recurso para o Tribunal de Justiça a 31 de outubro de 2025 (processo C-703/25 P): a 23/10/2026, nenhuma decisão tinha sido publicada. Os dois quadros anteriores caíram da mesma forma.
Sobretudo, enquadra as transferências, não os pedidos do CLOUD Act: o mecanismo de recurso criado para o efeito, o Tribunal de Revisão da Proteção de Dados, aprecia queixas contra as informações norte-americanas, não mandados de um juiz numa investigação criminal. E assenta em compromissos dos EUA (um decreto presidencial de outubro de 2022): se mudarem, a Comissão pode rever a sua decisão.
A Europa também tem a sua ferramenta
O regulamento europeu sobre as provas eletrónicas (Regulamento 2023/1543), aplicável desde 18 de agosto de 2026, permite a um juiz de um Estado-Membro ordenar a um fornecedor que preste serviços na União que entregue dados num processo penal, seja onde for que estejam guardados. A lógica é a mesma: o direito segue o fornecedor, não o servidor.
O que uma empresa pode fazer
- Mapear os fornecedores: email, armazenamento, IA. Anota o país da empresa-mãe, não só o do centro de dados.
- Ler o contrato (o DPA, data processing agreement): a cláusula sobre os pedidos das autoridades diz se o fornecedor se compromete a avisar-te e a contestar um pedido abusivo. Os planos da OpenAI são analisados deste ponto de vista em ChatGPT para empresas.
- Cifrar com as tuas próprias chaves sempre que possível: um fornecedor que não consegue ler os teus dados só pode entregar dados ilegíveis.
- Para os dados mais sensíveis, escolher um prestador sujeito apenas ao direito europeu. É a recomendação da CNIL, a autoridade francesa de proteção de dados, que lembra que os dados detidos por um prestador sujeito a um direito extraeuropeu «podem ficar expostos ao risco de ter de ser comunicados às autoridades públicas desse país» (CNIL, em francês, 19/07/2024). Em França, a qualificação SecNumCloud da ANSSI, a agência nacional francesa de cibersegurança, integra este critério; é um regime francês, que não vale como referência obrigatória fora de França.
- Falar com o teu EPD: as regras de transferência estão resumidas em IA e RGPD.
As ideias feitas
- «Alojado na Europa, logo protegido.» Não, se o fornecedor estiver sujeito ao direito norte-americano: o que conta é o controlo.
- «As autoridades norte-americanas leem tudo o que está numa nuvem dos EUA.» O CLOUD Act exige um procedimento, em princípio um mandado: o risco é real, mas tem um enquadramento legal.
- «Uma IA francesa resolve a questão.» Não, se correr num fornecedor de alojamento norte-americano: ver IA francesa: quem a faz, onde corre.
Mais referências sobre a IA europeia: os recursos sobre soberania.