La CLOUD Act es una ley estadounidense del 23 de marzo de 2018. Obliga a un proveedor de servicios en línea sujeto al derecho estadounidense a entregar, ante una petición legal, los datos que estén en su posesión, custodia o control, aunque estén almacenados fuera de Estados Unidos. Para una empresa europea, los datos alojados en Madrid o en París por un proveedor estadounidense, o por su filial, pueden verse afectados; en principio hace falta la orden de un juez estadounidense, en una investigación penal.
Comprobado el 23 de octubre de 2026 en los textos oficiales. No es un asesoramiento jurídico: para tu empresa, la pregunta es para tu delegado de protección de datos o tu abogado.
¿Qué dice la CLOUD Act?
La Clarifying Lawful Overseas Use of Data Act se aprobó el 23 de marzo de 2018 (Pub. L. 115-141, división V). Nació de un litigio: Microsoft se negaba a entregar a la justicia estadounidense unos correos almacenados en Irlanda.
Su artículo central, codificado en el 18 U.S.C. § 2713 (en inglés), dice en esencia: un proveedor de «servicio de comunicación electrónica» o de «servicio informático remoto» debe conservar o entregar el contenido de una comunicación y los datos de un cliente que estén «en su posesión, custodia o control», «tanto si esos datos se encuentran dentro como fuera de Estados Unidos».
Dos precisiones:
- No es un acceso libre. Para el contenido de una comunicación, la ley sobre comunicaciones almacenadas exige en principio una orden (warrant) dictada por un juez, en el marco de una investigación penal (18 U.S.C. § 2703, en inglés).
- El recurso del proveedor es limitado. Puede pedir en un plazo de 14 días la anulación de una petición que le obligaría a vulnerar la ley de un país extranjero, pero solo si ese país ha firmado un acuerdo con Estados Unidos (§ 2703(h)). El Reino Unido (en vigor desde 2022) y Australia (desde 2024) tienen uno. Ni Francia ni España lo tienen, y a 23 de octubre de 2026 no se había anunciado ningún acuerdo entre la Unión Europea y Estados Unidos.
¿A quién afecta?
A los proveedores sujetos al derecho estadounidense: correo, almacenamiento en línea, alojamiento, servicios de IA. La ley se refiere a lo que la empresa controla, no al país donde está el servidor. Así que la filial española o francesa de un grupo estadounidense no escapa, en principio, a la petición hecha a su matriz.
Microsoft Francia lo reconoció ante el Senado francés el 10 de junio de 2025. ¿Podía su representante garantizar, bajo juramento, que los datos de ciudadanos franceses nunca se transmitirían a las autoridades estadounidenses sin el acuerdo de las autoridades francesas? Respuesta de su director de asuntos públicos y jurídicos: «No, no puedo garantizarlo, pero, una vez más, nunca ha ocurrido» (acta del Senado francés, en francés).
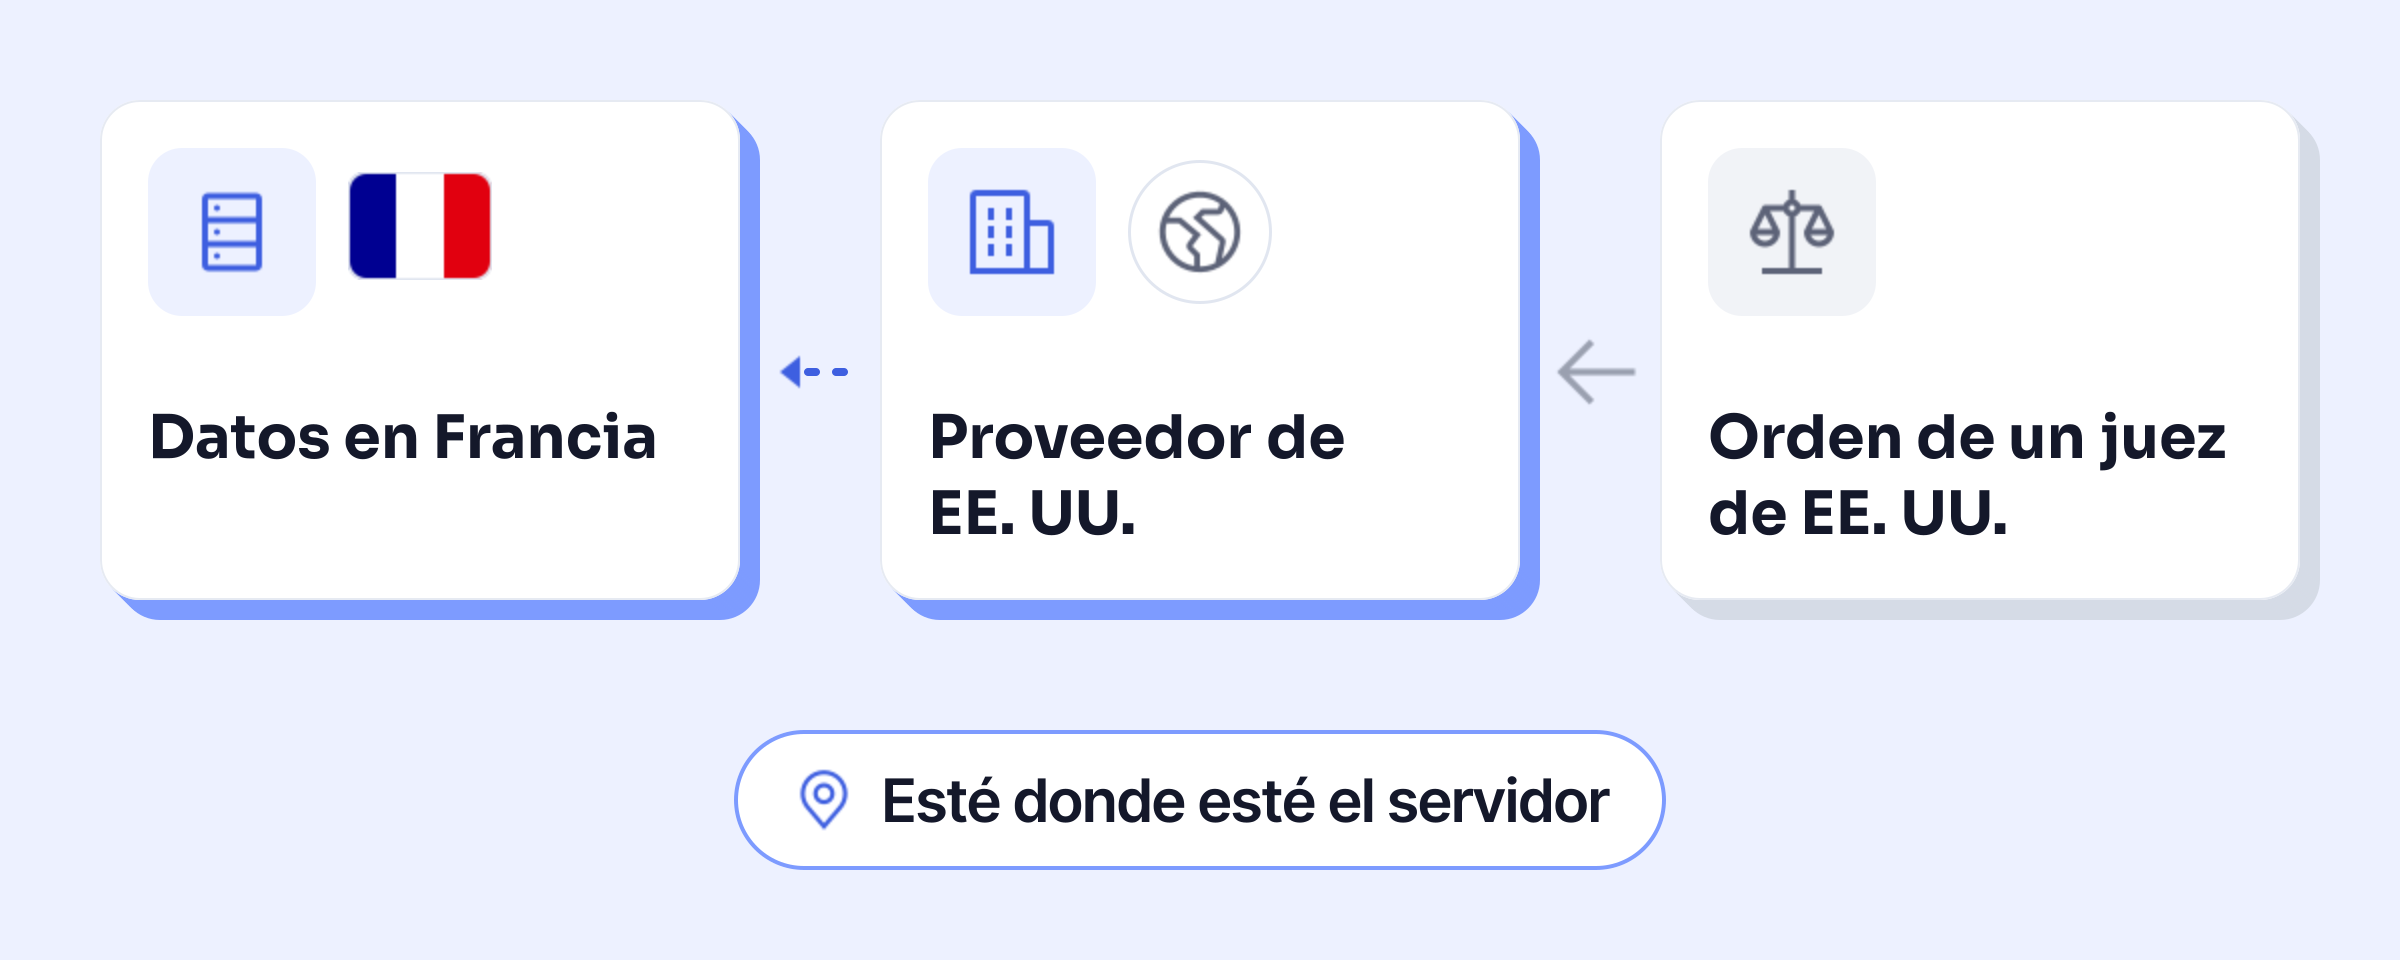
¿Y los proveedores europeos? El que no tiene ni sede ni actividad en Estados Unidos no está, en principio, sujeto a la justicia estadounidense. El que tiene allí una filial puede estarlo según sus vínculos con ese país: la pregunta hay que hacérsela a cada uno.
CLOUD Act y RGPD: el conflicto
Según el artículo 48 del RGPD, una sentencia de un tribunal o una decisión de una autoridad de un tercer país que exija transferir o comunicar datos personales solo puede reconocerse o ejecutarse si se basa en un acuerdo internacional, como un tratado de asistencia judicial mutua.
En julio de 2019, las dos autoridades europeas de protección de datos (el Comité Europeo y el Supervisor Europeo) analizaron la CLOUD Act a petición del Parlamento Europeo. Su conclusión: sin acuerdo internacional u otra base prevista en el RGPD, los proveedores sujetos al derecho europeo «no pueden basar legalmente» la comunicación y la transferencia de datos personales a Estados Unidos solo en esas peticiones (respuesta conjunta a la comisión LIBE, en inglés, 12 de julio de 2019).
Un proveedor estadounidense presente en Europa puede, por tanto, verse entre dos obligaciones contrarias: entregar según el derecho estadounidense, negarse según el derecho europeo.
FISA 702: la otra ley con la que se confunde
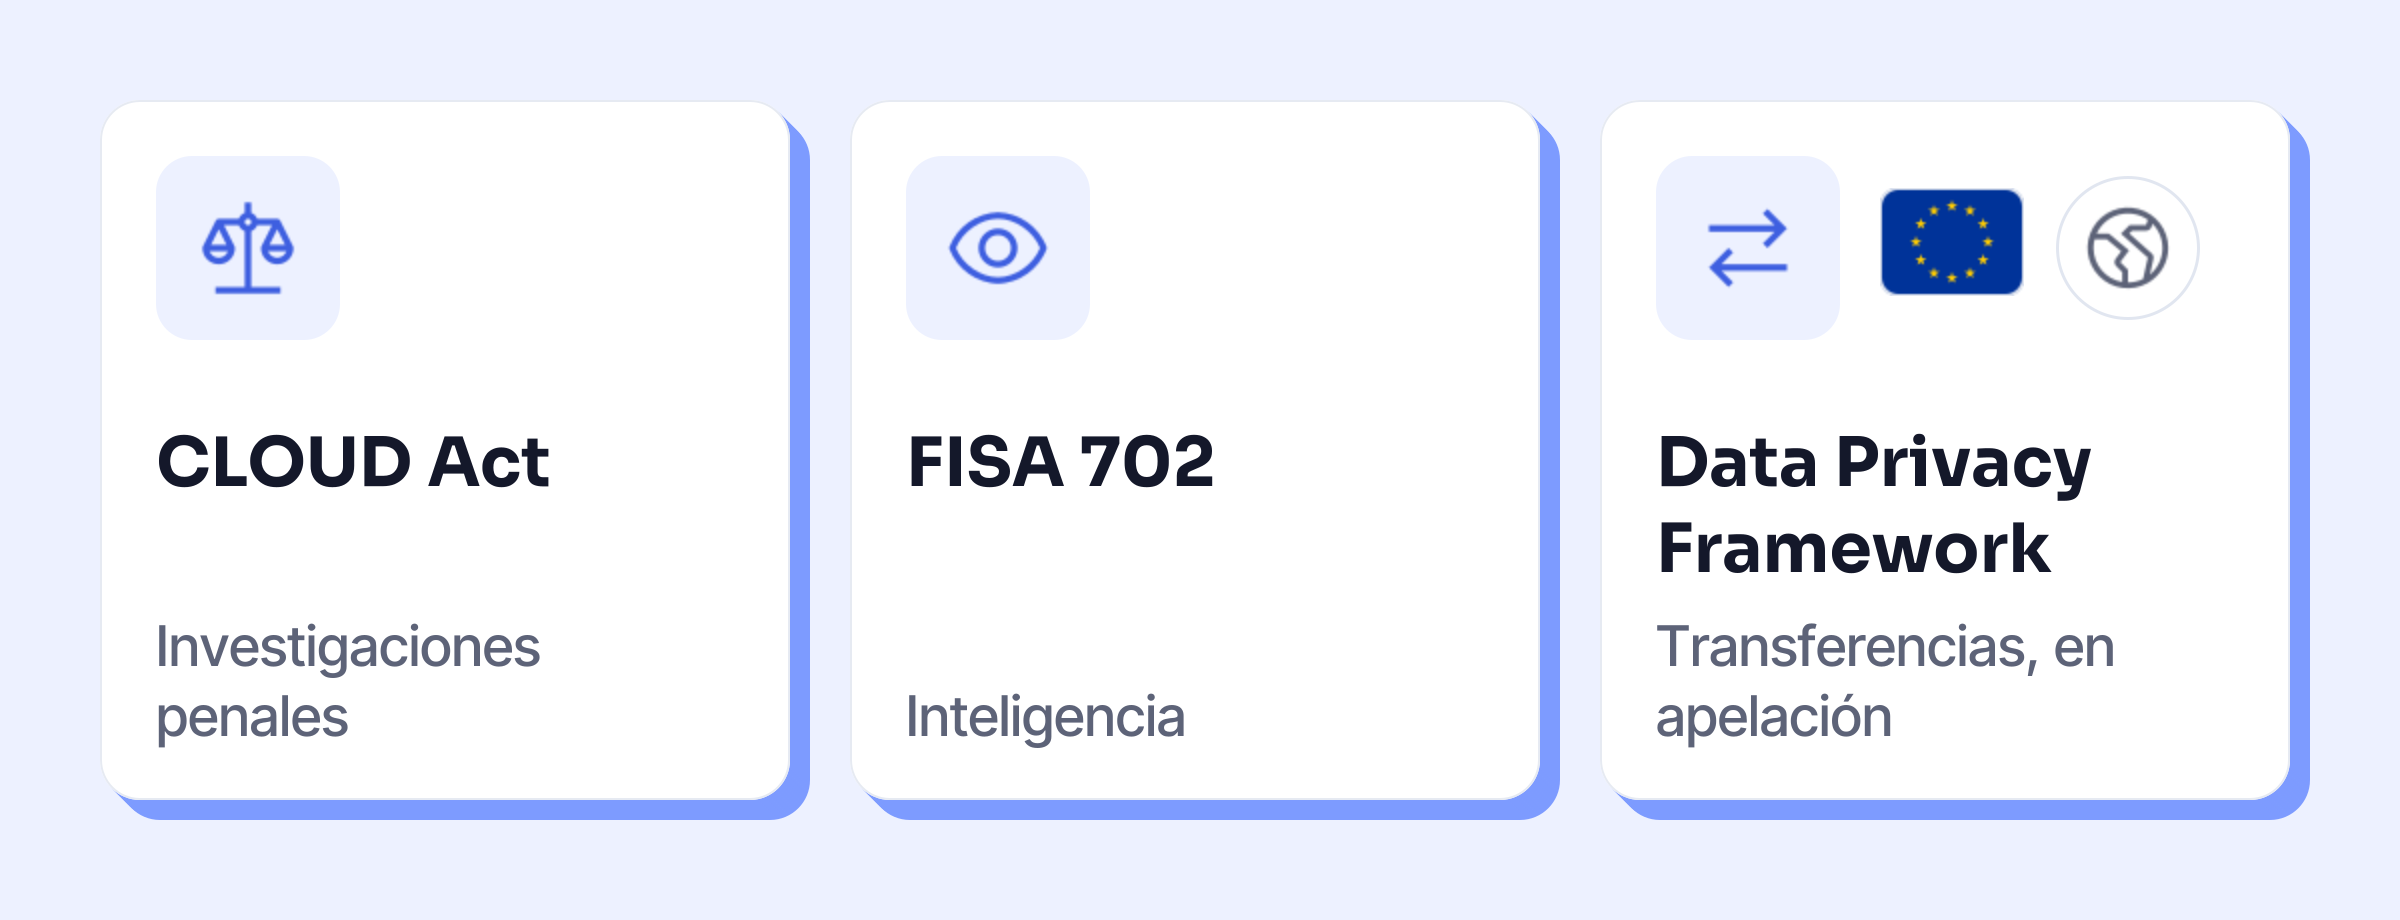
La CLOUD Act sirve para las investigaciones penales. La sección 702 de la ley FISA sirve para la inteligencia: permite a los servicios estadounidenses vigilar a personas no estadounidenses situadas fuera de Estados Unidos, a través de los proveedores, sin orden individual. Es sobre todo ella la que el Tribunal de Justicia de la Unión tuvo en cuenta al anular el Privacy Shield, el marco de intercambio de datos de entonces, en la sentencia Schrems II del 16 de julio de 2020 (asunto C-311/18).
Prorrogada en abril de 2024 por dos años, la sección 702 no fue renovada por el Congreso en la primavera de 2026. Según el Brennan Center (en inglés, actualización del 17 de septiembre de 2026), la vigilancia continúa sobre la base de las autorizaciones anuales aprobadas en marzo de 2026, hasta marzo de 2027 aproximadamente.
¿Y el Data Privacy Framework?
El Data Privacy Framework (Marco de Privacidad de Datos) es la decisión de la Comisión Europea del 10 de julio de 2023 que autoriza las transferencias de datos personales a las empresas estadounidenses inscritas en su lista (Decisión 2023/1795). El Tribunal General de la Unión lo validó el 3 de septiembre de 2025, en el asunto Latombe (comunicado del Tribunal, en francés). El 31 de octubre de 2025 se interpuso un recurso de casación ante el Tribunal de Justicia (asunto C-703/25 P): a 23 de octubre de 2026, no se había publicado ninguna resolución. Los dos marcos anteriores cayeron de la misma manera.
Sobre todo, regula las transferencias, no las peticiones de la CLOUD Act: el mecanismo de recurso creado para la ocasión, el Tribunal de Revisión de la Protección de Datos, examina las reclamaciones contra la inteligencia estadounidense, no las órdenes de un juez en una investigación penal. Y se basa en compromisos estadounidenses (una orden ejecutiva presidencial de octubre de 2022): si cambian, la Comisión puede revisar su decisión.
Europa también tiene su herramienta
El Reglamento europeo sobre pruebas electrónicas (Reglamento 2023/1543), aplicable desde el 18 de agosto de 2026, permite a un juez de un Estado miembro ordenar a un proveedor que ofrece sus servicios en la Unión que entregue datos en un asunto penal, estén donde estén almacenados. La lógica es la misma: el derecho sigue al proveedor, no al servidor.
Lo que puede hacer una empresa
- Hacer un mapa de sus proveedores: correo, almacenamiento, IA; anota el país de la matriz, no solo el del centro de datos.
- Leer el contrato (DPA, el contrato de encargo del tratamiento): la cláusula sobre las peticiones de las autoridades dice si el proveedor se compromete a avisarte y a impugnar una petición abusiva. Los planes de OpenAI se analizan desde este punto de vista en ChatGPT para empresas.
- Cifrar con tus propias claves cuando sea posible: un proveedor que no puede leer tus datos solo puede entregar datos ilegibles.
- Para los datos más sensibles, elegir un proveedor sujeto solo al derecho europeo. Es la recomendación de la CNIL, la autoridad francesa de protección de datos, que recuerda que los datos en manos de un proveedor sujeto a un derecho no europeo «pueden estar expuestos al riesgo de tener que comunicarse a las autoridades públicas de ese país» (CNIL, en francés, 19 de julio de 2024). En Francia, la cualificación SecNumCloud de la ANSSI, la agencia francesa de ciberseguridad, incluye este criterio.
- Hablarlo con tu delegado de protección de datos: las reglas de transferencia se resumen en IA y RGPD.
Las ideas equivocadas
- «Alojado en Europa, luego protegido.» No si el proveedor está sujeto al derecho estadounidense: lo que cuenta es el control.
- «Las autoridades estadounidenses leen todo lo que hay en una nube estadounidense.» La CLOUD Act exige un procedimiento, en principio una orden judicial: el riesgo es real, pero está regulado.
- «Una IA francesa resuelve el problema.» No si funciona en un proveedor de alojamiento estadounidense: consulta IA francesa: quién la hace y dónde funciona.
Más pistas sobre la IA europea: los recursos sobre soberanía.