Le CLOUD Act est une loi américaine du 23 mars 2018. Elle oblige un fournisseur de services en ligne soumis au droit américain à communiquer, sur demande légale, les données qu’il a en sa possession, sous sa garde ou sous son contrôle, même si elles sont stockées hors des États-Unis. Pour une entreprise française, des données hébergées à Paris par un fournisseur américain, ou par sa filiale, peuvent donc être visées ; il faut en principe le mandat d’un juge américain, dans une enquête pénale.
Relevé le 23/10/2026 sur les textes officiels. Ce n’est pas un avis juridique : pour ton entreprise, la question se pose à ton DPO ou à ton juriste.
Que dit le CLOUD Act ?
Le Clarifying Lawful Overseas Use of Data Act a été voté le 23 mars 2018 (Pub. L. 115-141, division V). Il est né d’un litige : Microsoft refusait de livrer à la justice américaine des mails stockés en Irlande.
Son article central, codifié au 18 U.S.C. § 2713, dit en substance : un fournisseur de « service de communication électronique » ou de « service informatique à distance » doit conserver ou communiquer le contenu d’une communication et les données d’un client qui sont « en sa possession, sous sa garde ou sous son contrôle », « que ces données se trouvent à l’intérieur ou à l’extérieur des États-Unis ».
Deux précisions :
- Ce n’est pas un accès libre. Pour le contenu d’une communication, la loi sur les communications stockées exige en principe un mandat (warrant) délivré par un juge, dans le cadre d’une enquête pénale (18 U.S.C. § 2703).
- Le recours du fournisseur est limité. Il peut demander dans les 14 jours l’annulation d’une demande qui l’obligerait à violer la loi d’un pays étranger, mais seulement si ce pays a signé un accord avec les États-Unis (§ 2703(h)). Le Royaume-Uni (en vigueur depuis 2022) et l’Australie (depuis 2024) en ont un. La France n’en a pas, et aucun accord entre l’Union européenne et les États-Unis n’avait été annoncé au 23/10/2026.
Qui est concerné ?
Les fournisseurs soumis au droit américain : messagerie, stockage en ligne, hébergement, services d’IA. La loi vise ce que la société contrôle, pas le pays où se trouve le serveur. Une filiale française d’un groupe américain n’échappe donc pas, en principe, à la demande faite à sa maison mère.
Microsoft France l’a reconnu au Sénat le 10 juin 2025. Son représentant pouvait-il garantir, sous serment, que des données de citoyens français ne seraient jamais transmises aux autorités américaines sans l’accord des autorités françaises ? Réponse de son directeur des affaires publiques et juridiques : « Non, je ne peux pas le garantir, mais, encore une fois, cela ne s’est encore jamais produit » (compte rendu du Sénat).
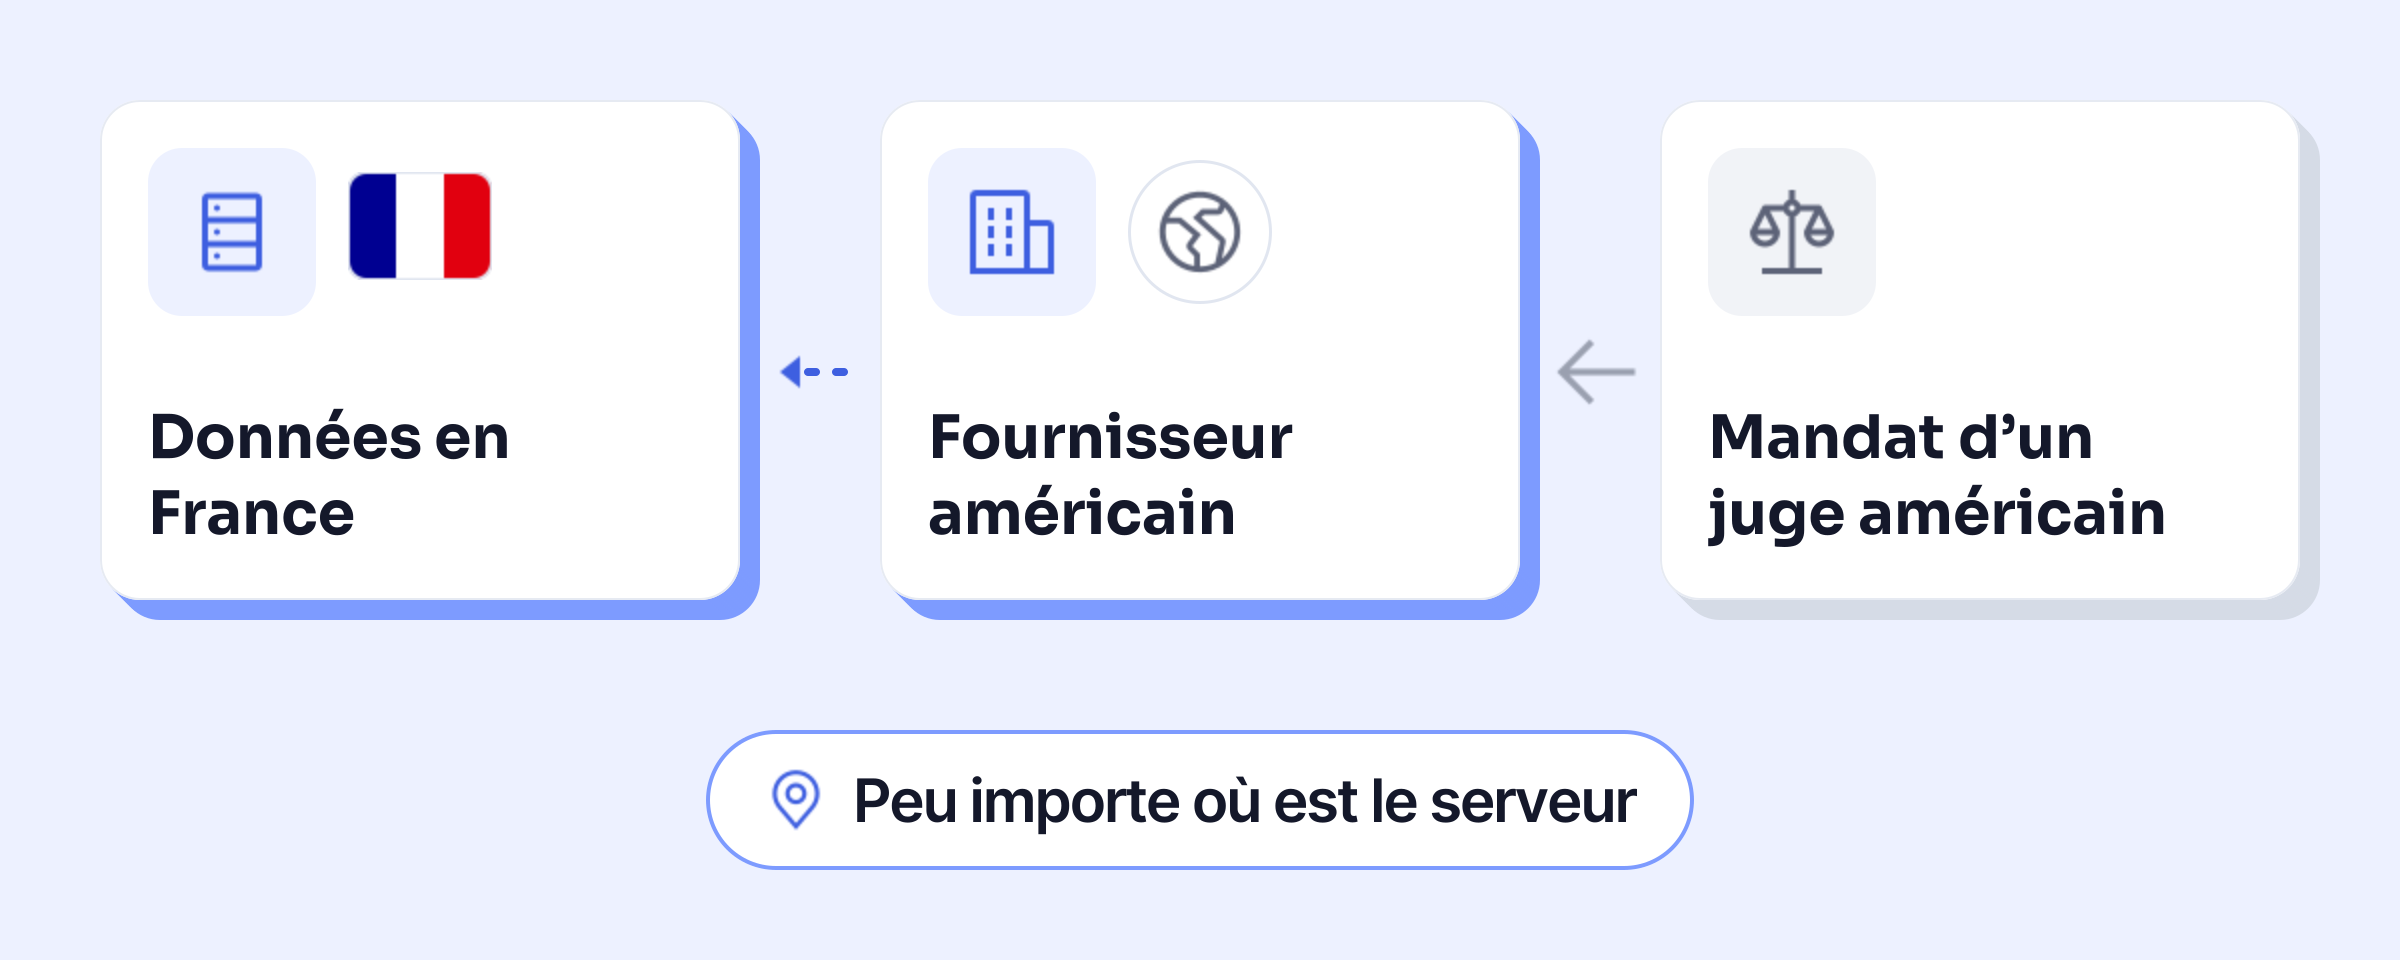
Et les fournisseurs européens ? Celui qui n’a ni siège ni activité aux États-Unis n’est pas, en principe, soumis à la justice américaine. Celui qui y a une filiale peut l’être selon ses liens avec ce pays : la question se pose à chacun.
CLOUD Act et RGPD : le conflit
Selon l’article 48 du RGPD, une décision d’un tribunal ou d’une autorité d’un pays tiers qui exige de transférer ou de divulguer des données personnelles ne peut être reconnue ou exécutée que si elle se fonde sur un accord international, comme un traité d’entraide judiciaire.
En juillet 2019, les deux autorités européennes de la protection des données (le Comité européen et le Contrôleur européen) ont analysé le CLOUD Act à la demande du Parlement européen. Leur conclusion : sans accord international ou autre base prévue par le RGPD, les fournisseurs soumis au droit européen « ne peuvent pas légalement fonder » la communication et le transfert de données personnelles vers les États-Unis sur ces seules demandes (réponse conjointe à la commission LIBE, 12/07/2019).
Un fournisseur américain présent en Europe peut donc se retrouver entre deux obligations contraires : livrer selon le droit américain, refuser selon le droit européen.
FISA 702 : l’autre loi qu’on confond
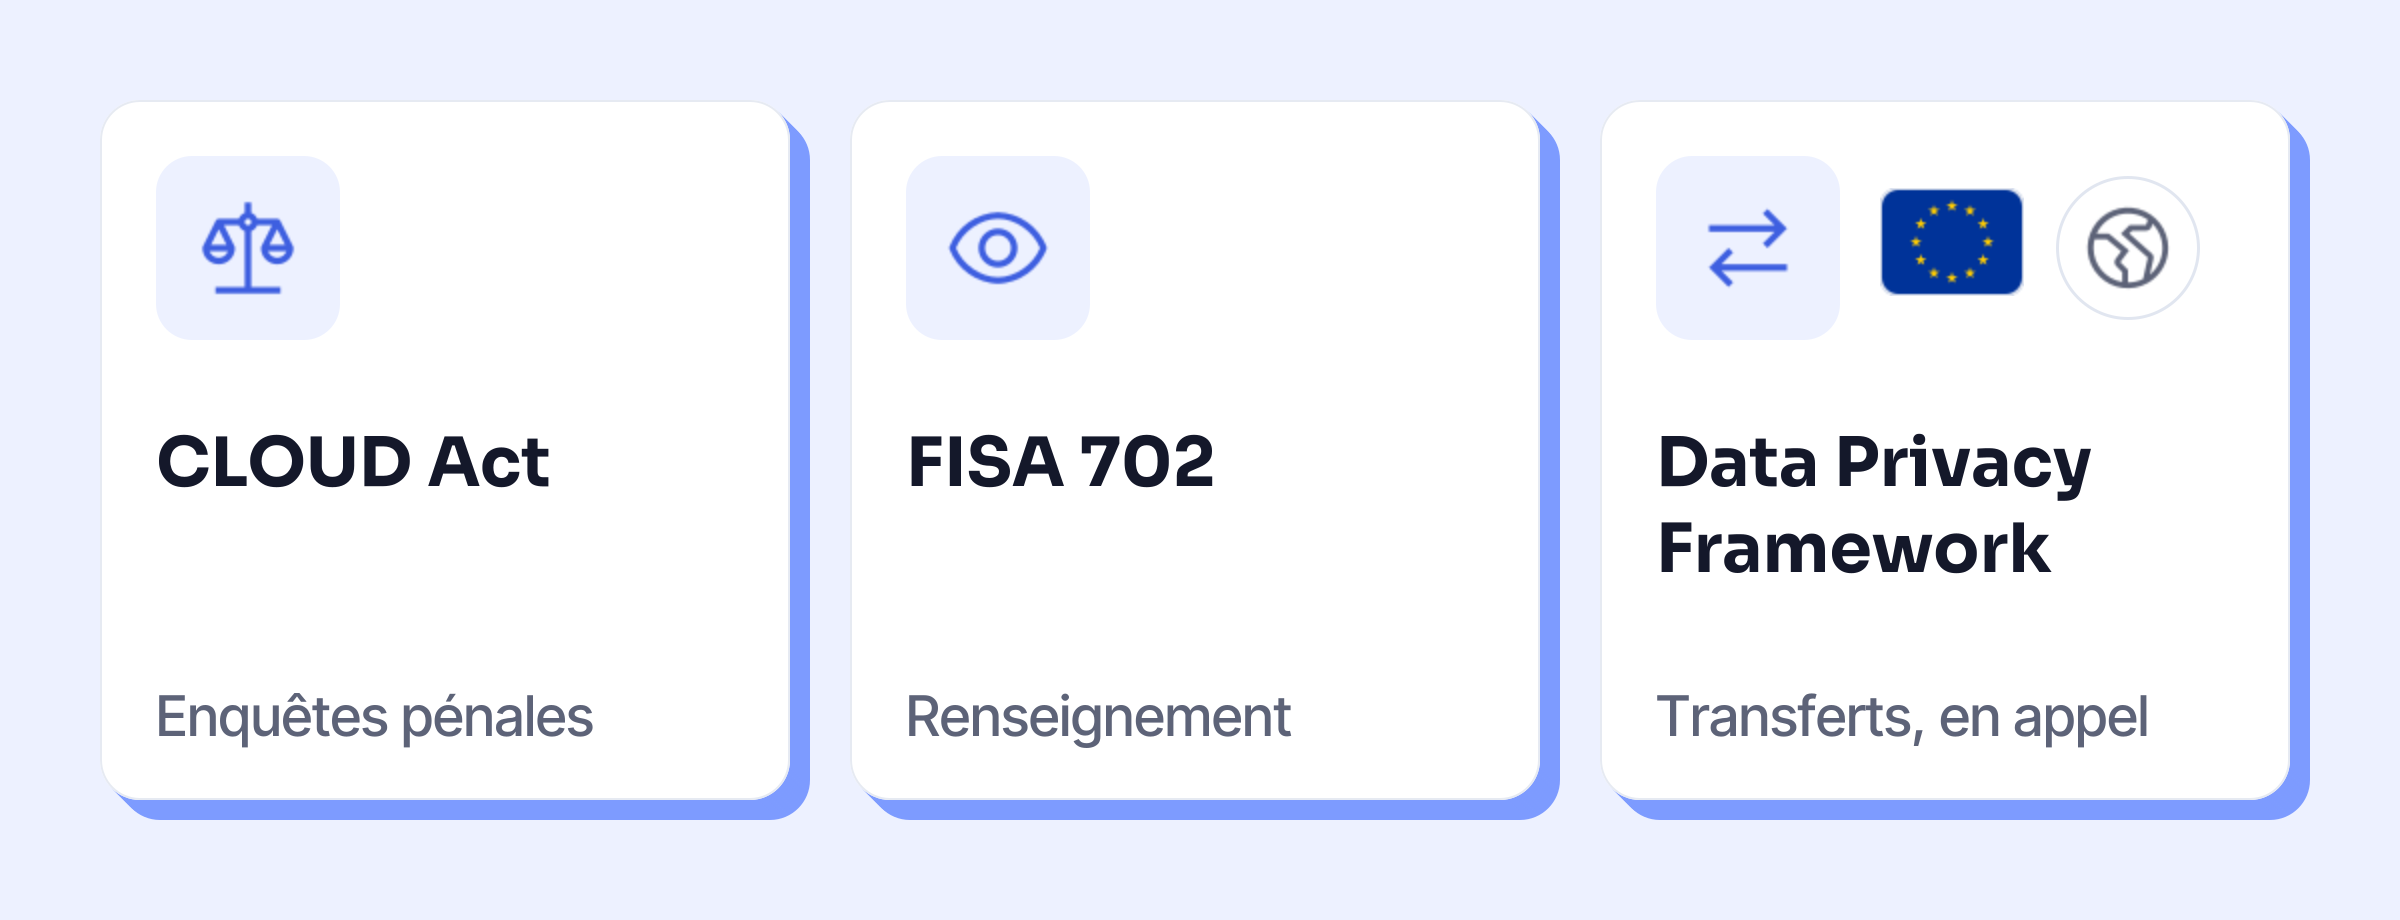
Le CLOUD Act sert aux enquêtes pénales. La section 702 de la loi FISA sert au renseignement : elle permet aux services américains de surveiller des personnes non américaines situées hors des États-Unis, en passant par les fournisseurs, sans mandat individuel. C’est surtout elle que la Cour de justice de l’Union a visée en annulant le Privacy Shield, le cadre d’échange de données de l’époque, dans l’arrêt Schrems II du 16 juillet 2020 (affaire C-311/18).
Reconduite en avril 2024 pour deux ans, la section 702 n’a pas été renouvelée par le Congrès au printemps 2026. Selon le Brennan Center (mise à jour du 17/09/2026), la surveillance continue sur la base des autorisations annuelles approuvées en mars 2026, jusqu’en mars 2027 environ.
Et le Data Privacy Framework ?
Le Data Privacy Framework est la décision de la Commission européenne du 10 juillet 2023 qui autorise les transferts de données personnelles vers les entreprises américaines inscrites sur sa liste (décision 2023/1795). Le Tribunal de l’Union l’a validé le 3 septembre 2025, dans l’affaire Latombe (communiqué de la Cour). Un pourvoi a été formé le 31 octobre 2025 devant la Cour de justice (affaire C-703/25 P) : au 23/10/2026, aucune décision n’a été publiée. Les deux cadres précédents sont tombés de la même façon.
Surtout, il encadre les transferts, pas les demandes du CLOUD Act : le mécanisme de recours créé pour l’occasion, la Cour de révision de la protection des données, examine les plaintes contre le renseignement américain, pas les mandats d’un juge dans une enquête pénale. Et il repose sur des engagements américains (un décret présidentiel d’octobre 2022) : s’ils changent, la Commission peut revoir sa décision.
L’Europe a aussi son outil
Le règlement européen sur les preuves électroniques (règlement 2023/1543), applicable depuis le 18 août 2026, permet à un juge d’un État membre d’ordonner à un fournisseur qui offre ses services dans l’Union de produire des données dans une affaire pénale, quel que soit l’endroit où elles sont stockées. La logique est la même : le droit suit le fournisseur, pas le serveur.
Ce qu’une entreprise peut faire
- Cartographier ses fournisseurs : messagerie, stockage, IA ; note le pays de la maison mère, pas seulement celui du centre de données.
- Lire le contrat (DPA) : la clause sur les demandes des autorités dit si le fournisseur s’engage à te prévenir et à contester une demande abusive. Les offres d’OpenAI sont détaillées sous cet angle dans ChatGPT en entreprise.
- Chiffrer avec tes propres clés quand c’est possible : un fournisseur qui ne peut pas lire tes données ne peut livrer que des données illisibles.
- Pour les données les plus sensibles, choisir un prestataire soumis au seul droit européen. C’est la recommandation de la CNIL, qui rappelle que les données détenues par un prestataire soumis à un droit extra-européen « peuvent être exposées à un risque de devoir communiquer des données aux autorités publiques de ce pays » (CNIL, 19/07/2024). En France, la qualification SecNumCloud de l’ANSSI intègre ce critère.
- En parler avec ton DPO : les règles de transfert sont résumées dans IA et RGPD.
Les idées reçues
- « Hébergé en France, donc protégé. » Pas si le fournisseur relève du droit américain : c’est le contrôle qui compte.
- « Les autorités américaines lisent tout ce qui est sur un cloud américain. » Le CLOUD Act exige une procédure, en principe un mandat : le risque est réel, mais encadré.
- « Une IA française règle la question. » Pas si elle tourne chez un hébergeur américain : voir IA française : qui la fait, où elle tourne.
D’autres repères sur l’IA européenne : les ressources souveraineté.