Il CLOUD Act è una legge americana del 23 marzo 2018. Obbliga un fornitore di servizi online soggetto al diritto statunitense a consegnare, su richiesta legittima, i dati in suo possesso, custodia o controllo, anche se conservati fuori dagli Stati Uniti. I dati che un fornitore americano, o una sua controllata, ospita a Milano, a Parigi o altrove in Europa possono quindi essere oggetto di una richiesta; di norma serve il mandato di un giudice americano, nell’ambito di un’indagine penale.
Verificato sui testi ufficiali il 23/10/2026. Non è una consulenza legale: per la tua azienda, la domanda va posta al tuo DPO o al tuo legale. Le citazioni da fonti francesi e inglesi sono tradotte.
Cosa dice il CLOUD Act?
Il Clarifying Lawful Overseas Use of Data Act è stato approvato il 23 marzo 2018 (Pub. L. 115-141, divisione V). È nato da una causa: Microsoft si rifiutava di consegnare alla giustizia americana delle email conservate in Irlanda.
La sua disposizione centrale, codificata al 18 U.S.C. § 2713 (in inglese), dice in sostanza: un fornitore di «servizio di comunicazione elettronica» o di «servizio informatico remoto» deve conservare o consegnare il contenuto di una comunicazione e i dati di un cliente che sono «in suo possesso, custodia o controllo», «indipendentemente dal fatto che si trovino all’interno o all’esterno degli Stati Uniti».
Due precisazioni:
- Non è un accesso libero. Per il contenuto di una comunicazione, la legge americana sulle comunicazioni conservate richiede di norma un mandato (warrant) rilasciato da un giudice, nell’ambito di un’indagine penale (18 U.S.C. § 2703, in inglese).
- Il fornitore ha pochi margini per opporsi. Entro 14 giorni può chiedere l’annullamento di una richiesta che lo costringerebbe a violare la legge di un Paese straniero, ma solo se quel Paese ha firmato un accordo con gli Stati Uniti (§ 2703(h)). Il Regno Unito (in vigore dal 2022) e l’Australia (dal 2024) ne hanno uno. Né la Francia né l’Italia ne hanno, e al 23/10/2026 non era stato annunciato alcun accordo tra l’Unione europea e gli Stati Uniti.
Chi riguarda?
I fornitori soggetti al diritto americano: posta elettronica, archiviazione online, hosting, servizi di IA. La legge guarda a ciò che la società controlla, non al Paese in cui si trova il server. Una controllata italiana o francese di un gruppo americano, quindi, in linea di principio non sfugge alla richiesta fatta alla sua capogruppo.
Microsoft France lo ha ammesso davanti al Senato francese il 10 giugno 2025. Il suo rappresentante poteva garantire, sotto giuramento, che i dati dei cittadini francesi non sarebbero mai stati trasmessi alle autorità americane senza l’accordo delle autorità francesi? La risposta del suo direttore degli affari pubblici e legali: «No, non posso garantirlo, ma, lo ripeto, finora non è mai successo» (resoconto del Senato, in francese).
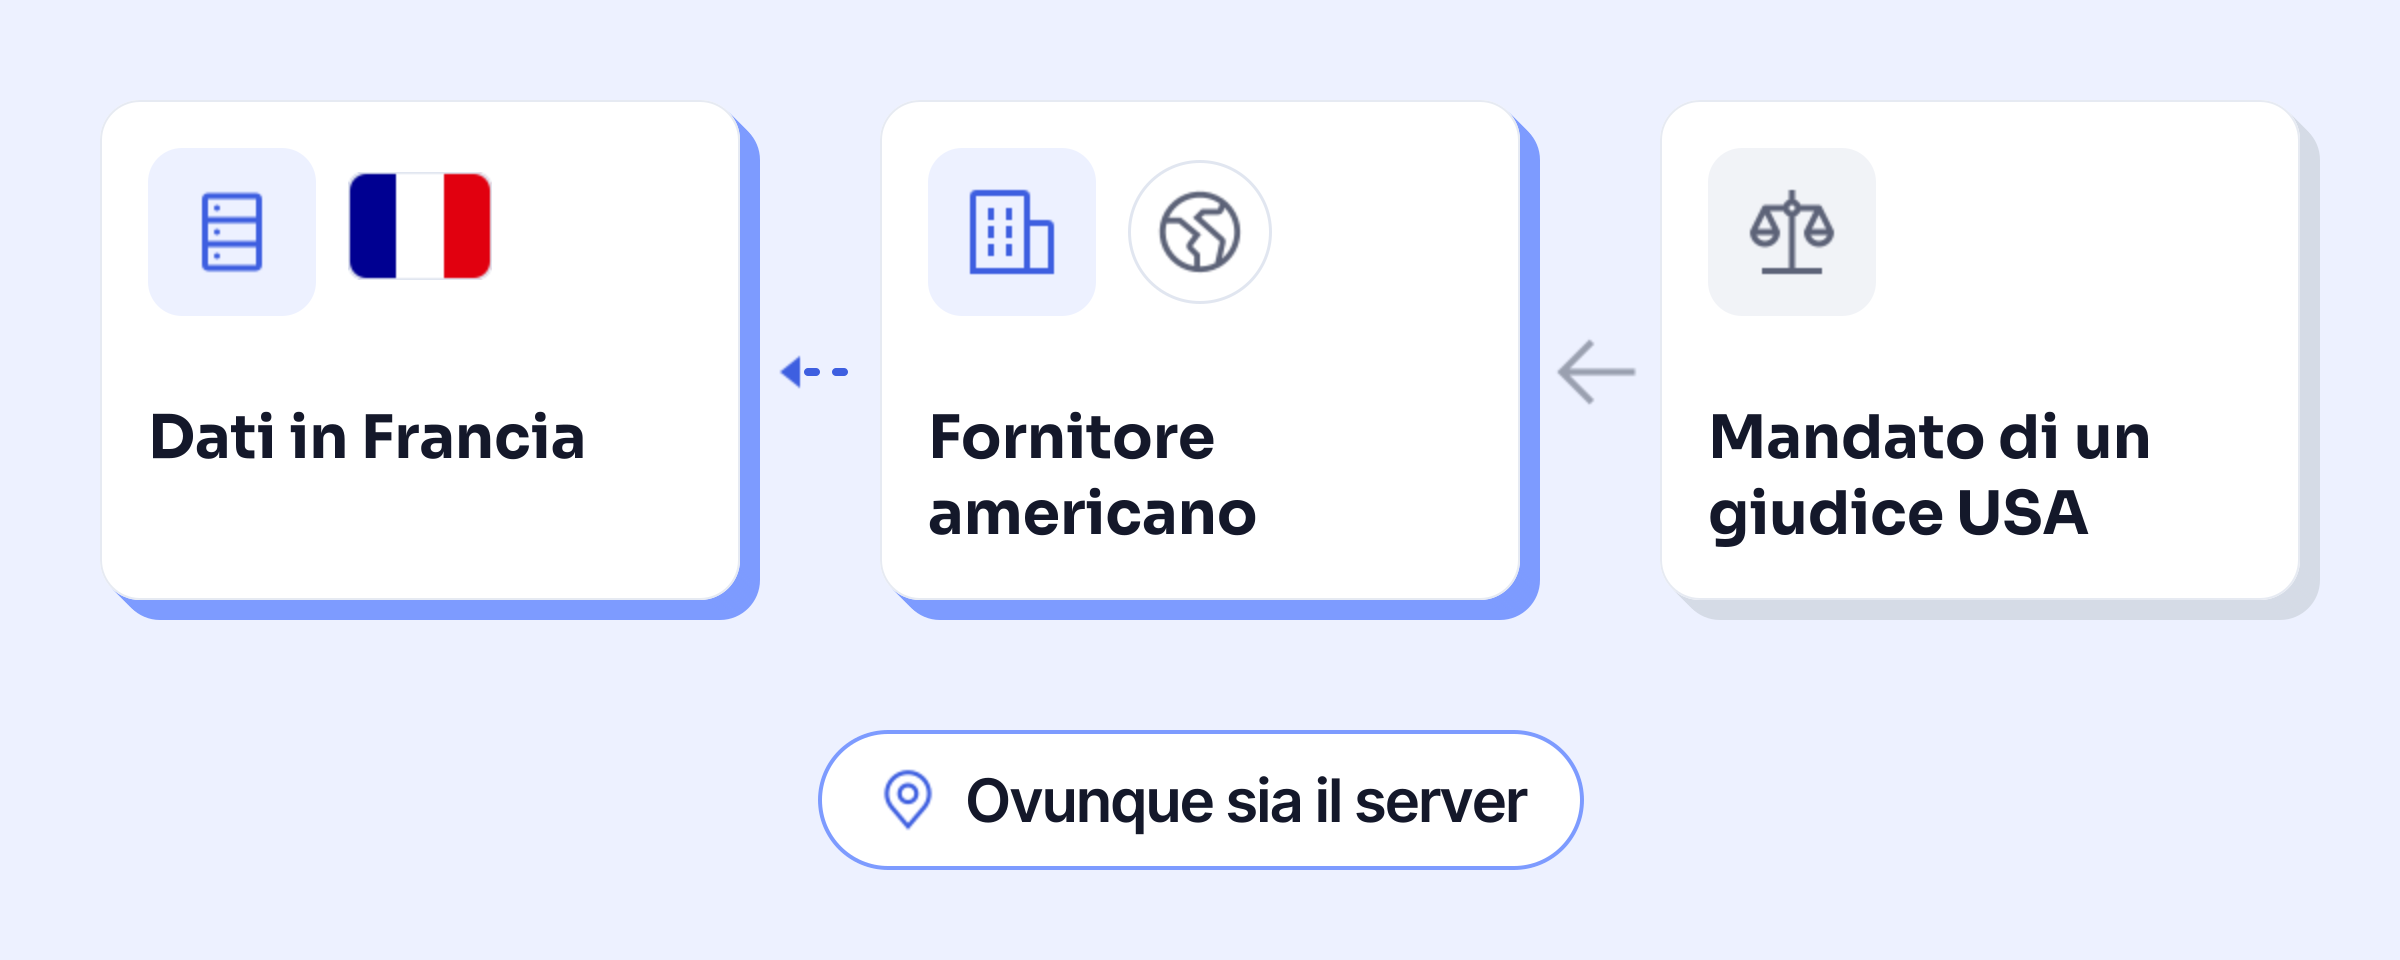
E i fornitori europei? Uno che non ha né sede né attività negli Stati Uniti, in linea di principio, non è soggetto alla giustizia americana. Uno che vi ha una controllata può esserlo, a seconda dei suoi legami con quel Paese: la domanda va posta caso per caso.
CLOUD Act e GDPR: il conflitto
Secondo l’articolo 48 del GDPR, una sentenza di un tribunale o una decisione di un’autorità di un Paese terzo che imponga di trasferire o comunicare dati personali può essere riconosciuta o eseguita solo se si basa su un accordo internazionale, come un trattato di mutua assistenza giudiziaria.
A luglio 2019 le due autorità europee per la protezione dei dati (il Comitato europeo per la protezione dei dati e il Garante europeo della protezione dei dati) hanno analizzato il CLOUD Act su richiesta del Parlamento europeo. La loro conclusione: senza un accordo internazionale o un’altra base prevista dal GDPR, i fornitori soggetti al diritto europeo «non possono legittimamente fondare» la comunicazione e il trasferimento di dati personali verso gli Stati Uniti su queste sole richieste (risposta congiunta alla commissione LIBE, 12/07/2019, in inglese).
Un fornitore americano presente in Europa può quindi trovarsi stretto tra due obblighi opposti: consegnare secondo il diritto americano, rifiutare secondo il diritto europeo.
FISA 702: l’altra legge che si confonde
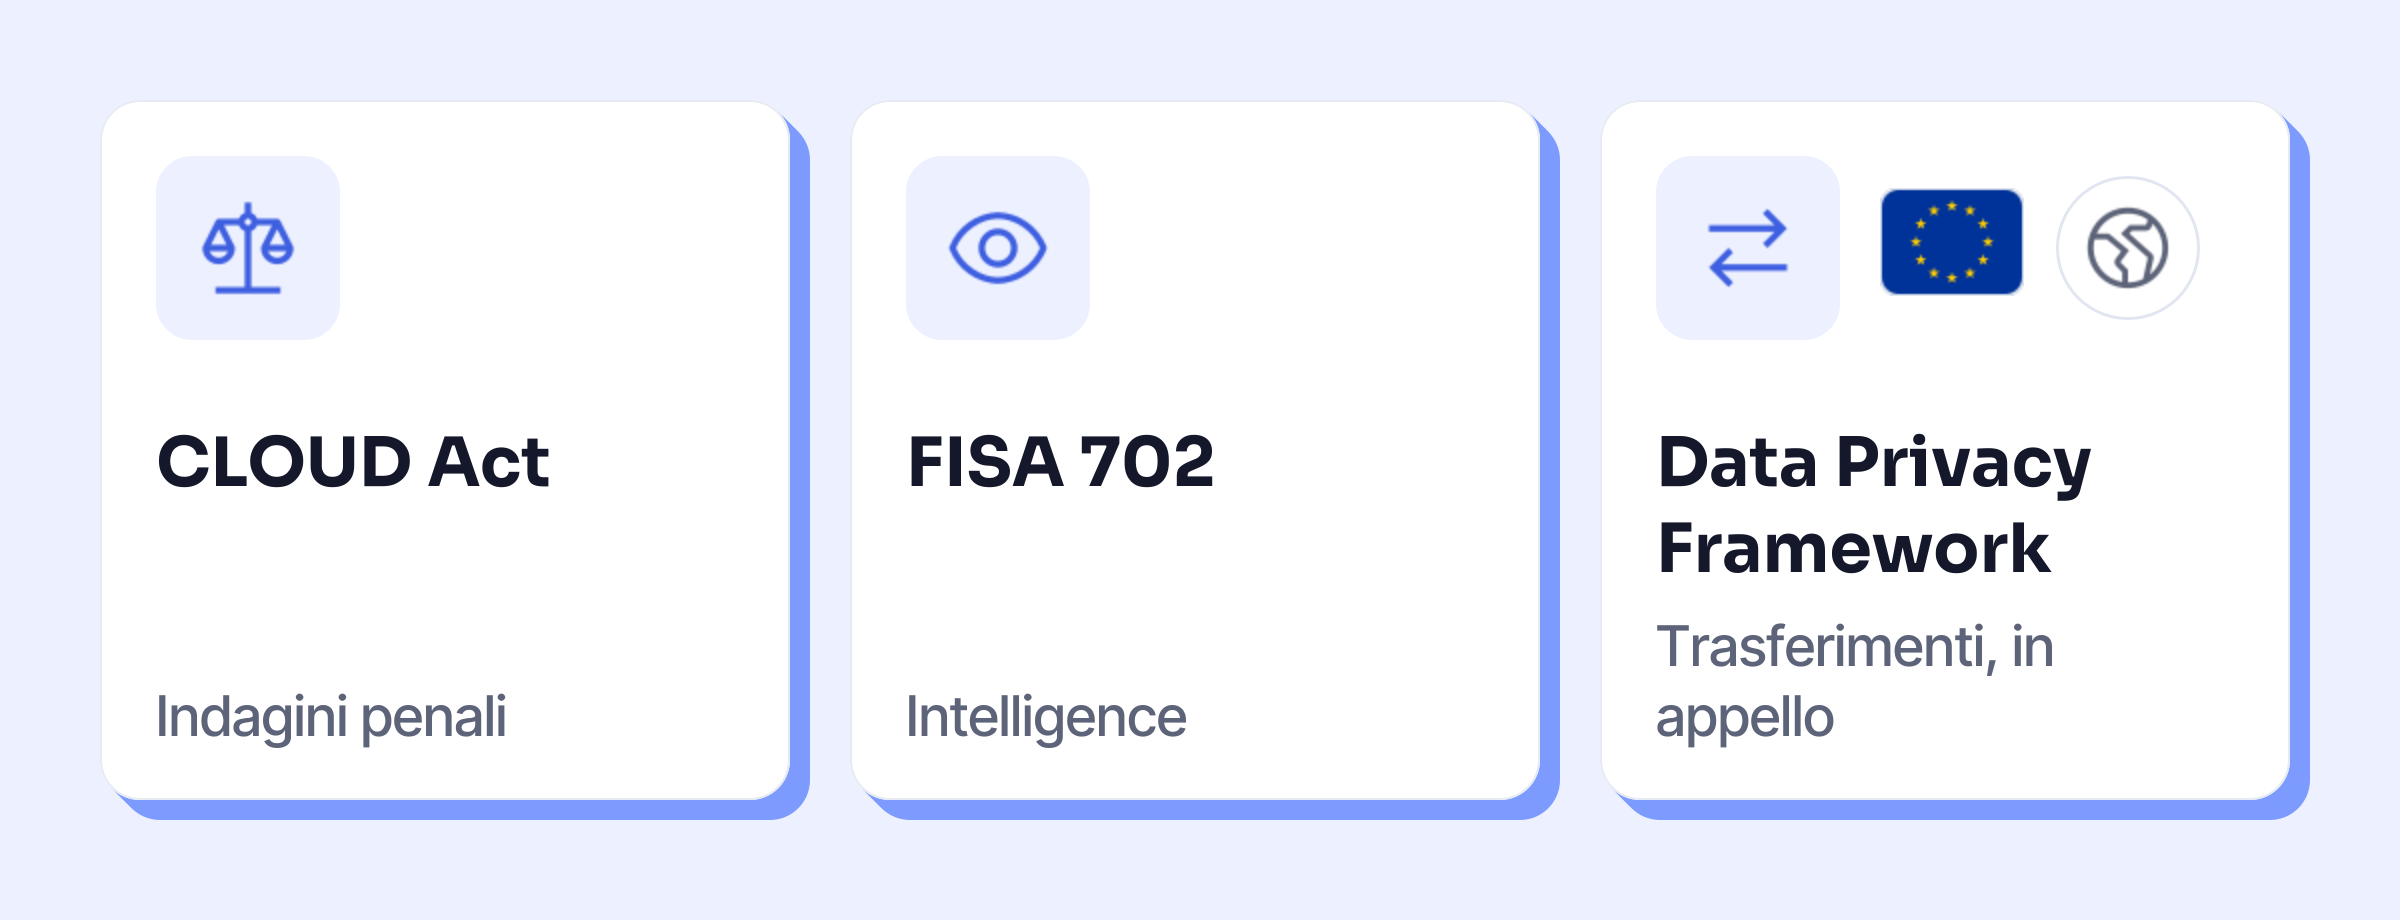
Il CLOUD Act serve alle indagini penali. La sezione 702 della legge FISA (Foreign Intelligence Surveillance Act) serve all’intelligence: permette ai servizi americani di sorvegliare persone non americane che si trovano fuori dagli Stati Uniti, passando dai fornitori, senza un mandato individuale. È soprattutto questa sezione che la Corte di giustizia dell’Unione ha preso di mira annullando il Privacy Shield, il quadro per lo scambio di dati dell’epoca, con la sentenza Schrems II del 16 luglio 2020 (causa C-311/18).
Rinnovata ad aprile 2024 per due anni, la sezione 702 non è stata riautorizzata dal Congresso nella primavera 2026. Secondo il Brennan Center (aggiornamento del 17/09/2026, in inglese), la sorveglianza continua sulla base delle autorizzazioni annuali approvate a marzo 2026, fino a marzo 2027 circa.
E il Data Privacy Framework?
Il Data Privacy Framework è la decisione della Commissione europea del 10 luglio 2023 che autorizza i trasferimenti di dati personali verso le aziende americane iscritte nel suo elenco (decisione 2023/1795). Il Tribunale dell’Unione l’ha confermata il 3 settembre 2025, nella causa Latombe (comunicato della Corte, in inglese). Il 31 ottobre 2025 è stata proposta impugnazione davanti alla Corte di giustizia (causa C-703/25 P): al 23/10/2026 non era stata pubblicata alcuna decisione. I due quadri precedenti sono caduti allo stesso modo.
Soprattutto, regola i trasferimenti, non le richieste del CLOUD Act: il meccanismo di ricorso creato per l’occasione, la Data Protection Review Court, esamina i reclami contro l’intelligence americana, non i mandati di un giudice in un’indagine penale. E si basa su impegni americani (un ordine esecutivo presidenziale di ottobre 2022): se cambiano, la Commissione può rivedere la sua decisione.
Anche l’Europa ha il suo strumento
Il regolamento europeo sulle prove elettroniche (regolamento 2023/1543), applicabile dal 18 agosto 2026, permette a un giudice di uno Stato membro di ordinare a un fornitore che offre i suoi servizi nell’Unione di produrre dati in un procedimento penale, ovunque siano conservati. La logica è la stessa: il diritto segue il fornitore, non il server.
Cosa può fare la tua azienda
- Mappare i fornitori: posta, archiviazione, IA. Annota il Paese della capogruppo, non solo quello del data center.
- Leggere il contratto (il DPA, l’accordo sul trattamento dei dati): la clausola sulle richieste delle autorità ti dice se il fornitore si impegna ad avvisarti e a contestare una richiesta abusiva. Le offerte di OpenAI sono esaminate da questo punto di vista in ChatGPT per le aziende.
- Cifrare con le tue chiavi quando possibile: un fornitore che non può leggere i tuoi dati può consegnare solo dati illeggibili.
- Per i dati più sensibili, scegliere un fornitore soggetto solo al diritto europeo. È la raccomandazione della CNIL, l’autorità francese per la protezione dei dati (l’omologa del nostro Garante privacy), che ricorda come i dati detenuti da un fornitore soggetto a un diritto extraeuropeo «possono essere esposti al rischio di dover essere comunicati alle autorità pubbliche di quel Paese» (CNIL, 19/07/2024, in francese). In Francia, la qualifica SecNumCloud dell’ANSSI, l’agenzia nazionale per la cybersicurezza, include questo criterio.
- Parlarne con il tuo DPO: le regole sui trasferimenti sono riassunte in IA e GDPR.
I luoghi comuni
- «Ospitato in Italia, quindi protetto.» No, se il fornitore è soggetto al diritto americano: conta il controllo.
- «Le autorità americane leggono tutto quello che sta su un cloud americano.» Il CLOUD Act richiede una procedura, di norma un mandato: il rischio è reale, ma ha un quadro giuridico.
- «Un’IA francese, o europea, risolve il problema.» No, se gira presso un provider americano: vedi IA francese: chi la fa, dove gira.
Altri punti di riferimento sull’IA europea: le risorse sulla sovranità.