Een AI-beleid past op een of twee pagina’s: welke AI-tools zijn toegestaan, welke gegevens er nooit in gaan, wat wel en niet mag, de plicht om alles na te lezen, de opleiding, en de persoon bij wie je met vragen terechtkunt. Hoe het bindend wordt voor medewerkers, hangt af van het arbeidsrecht van je land: in Nederland speelt de ondernemingsraad een rol, in Frankrijk gaat het via het arbeidsreglement. Een voorbeeld om te kopiëren staat hieronder.
De geciteerde teksten zijn nagekeken op 23 oktober 2026 op EUR-Lex, cnil.fr, code.travail.gouv.fr en wetten.overheid.nl. Citaten uit Franse bronnen zijn vertaald. Dit artikel legt de regels uit; het vervangt niet het advies van een jurist, je functionaris gegevensbescherming (FG) of de Autoriteit Persoonsgegevens.
Is een AI-beleid verplicht?
Geen enkele wet verplicht een “AI-beleid” als zodanig. Toch zijn er drie redenen om er een te schrijven.
De CNIL raadt het aan. De Franse privacytoezichthouder adviseert om “het gebruik van generatieve AI te regelen met interne beleidsregels of reglementen”, die “duidelijk vastleggen wat wel en niet mag” (vragen en antwoorden van de CNIL, in het Frans, 18 juli 2024).
De AI Act vraagt om opleiding. De Europese AI-verordening (verordening 2024/1689) geldt voor “gebruiksverantwoordelijken”: elk bedrijf dat onder eigen verantwoordelijkheid een AI-systeem gebruikt, buiten persoonlijk gebruik. Sinds 2 februari 2025 vraagt artikel 4 hun om te werken aan de “AI-geletterdheid” van hun personeel. De omnibusverordening van 8 juli 2026 (verordening 2026/1744, van kracht sinds 27 juli 2026) heeft de tekst versoepeld: bedrijven nemen maatregelen om de AI-geletterdheid van hun personeel te bevorderen, en hoeven niet te garanderen dat ieder individu een bepaald niveau haalt. De verplichting blijft; een beleid met een korte opleiding is de eenvoudigste manier om eraan te voldoen.
Het bedrijf is aansprakelijk voor wat zijn medewerkers doen. “De gebruikende organisatie is wettelijk aansprakelijk als haar personeel AI verkeerd gebruikt”, herinnert de CNIL eraan. Welke AVG-regels gelden, lees je in AI en de AVG.
Wat het beleid moet regelen
Zes vragen, met op elke vraag een helder antwoord:
- Welke tools? Een lijst met namen. Wat er niet op staat, is niet toegestaan voor het werk.
- Met welk account? De CNIL raadt accounts op een privé-e-mailadres af, en raadt aan het hergebruik van gegevens door de aanbieder waar mogelijk uit te zetten.
- Welke gegevens nooit? Persoonsgegevens van klanten of collega’s, gezondheidsgegevens, contracten, niet-gepubliceerde cijfers, wachtwoorden.
- Welk gebruik? Wat mag, wat voorzichtigheid vraagt, wat verboden is.
- Wie leest na? Degene die verstuurt. Een AI verzint soms een cijfer of een bron.
- Bij wie kun je terecht? Een aangewezen aanspreekpunt, en een datum voor herziening.
Voor de lijst met tools telt vooral wat er met de tekst gebeurt: een verwerkersovereenkomst met de aanbieder, training op jullie gegevens uitgeschakeld, een bekende verwerkingslocatie. De abonnementen van ChatGPT worden vanuit die invalshoek vergeleken in ChatGPT zakelijk. Een lokale AI, die op de computer zelf draait, lost de vraag van het versturen op: Keypop biedt er gratis een aan (zie lokale AI).
Het voorbeeld van een AI-beleid om te kopiëren
Vervang wat tussen vierkante haken staat, en laat het nalezen door je jurist of FG voordat je het verspreidt.
Beleid voor het gebruik van artificiële intelligentie — [Naam van het bedrijf]
1. Doel en reikwijdte. Dit beleid legt de regels vast voor het gebruik van generatieve AI-tools in het kader van het werk. Het geldt voor alle medewerkers, stagiairs, uitzendkrachten en externe krachten die deze tools gebruiken voor [Naam van het bedrijf], op een computer van het bedrijf of op een eigen apparaat.
2. Toegestane tools. Alleen de volgende tools mogen voor het werk worden gebruikt: [lijst: naam van de tool, abonnement, beoogd gebruik]. Ze worden gebruikt met het zakelijke account dat het bedrijf verstrekt. Een account aanmaken met een privé-e-mailadres voor zakelijk gebruik is niet toegestaan. Verzoeken om een tool toe te voegen gaan naar [aanspreekpunt].
3. Gegevens die je nooit invoert. Behalve in tools die in de lijst hierboven zijn gemarkeerd als “interne gegevens toegestaan”, is het verboden om in een AI-tool in te voeren of te uploaden:
- persoonsgegevens van klanten, sollicitanten of collega’s (naam, adres, dossiernummer, persoonlijke situatie);
- gezondheidsgegevens en andere bijzondere persoonsgegevens in de zin van de AVG;
- contracten, documenten die als vertrouwelijk zijn gemarkeerd, niet-gepubliceerde cijfers;
- wachtwoorden, toegangscodes, niet-openbare broncode.
Bij twijfel vervang je namen door een rol (“de klant”, “de kandidaat”) of zie je ervan af.
4. Gebruik.
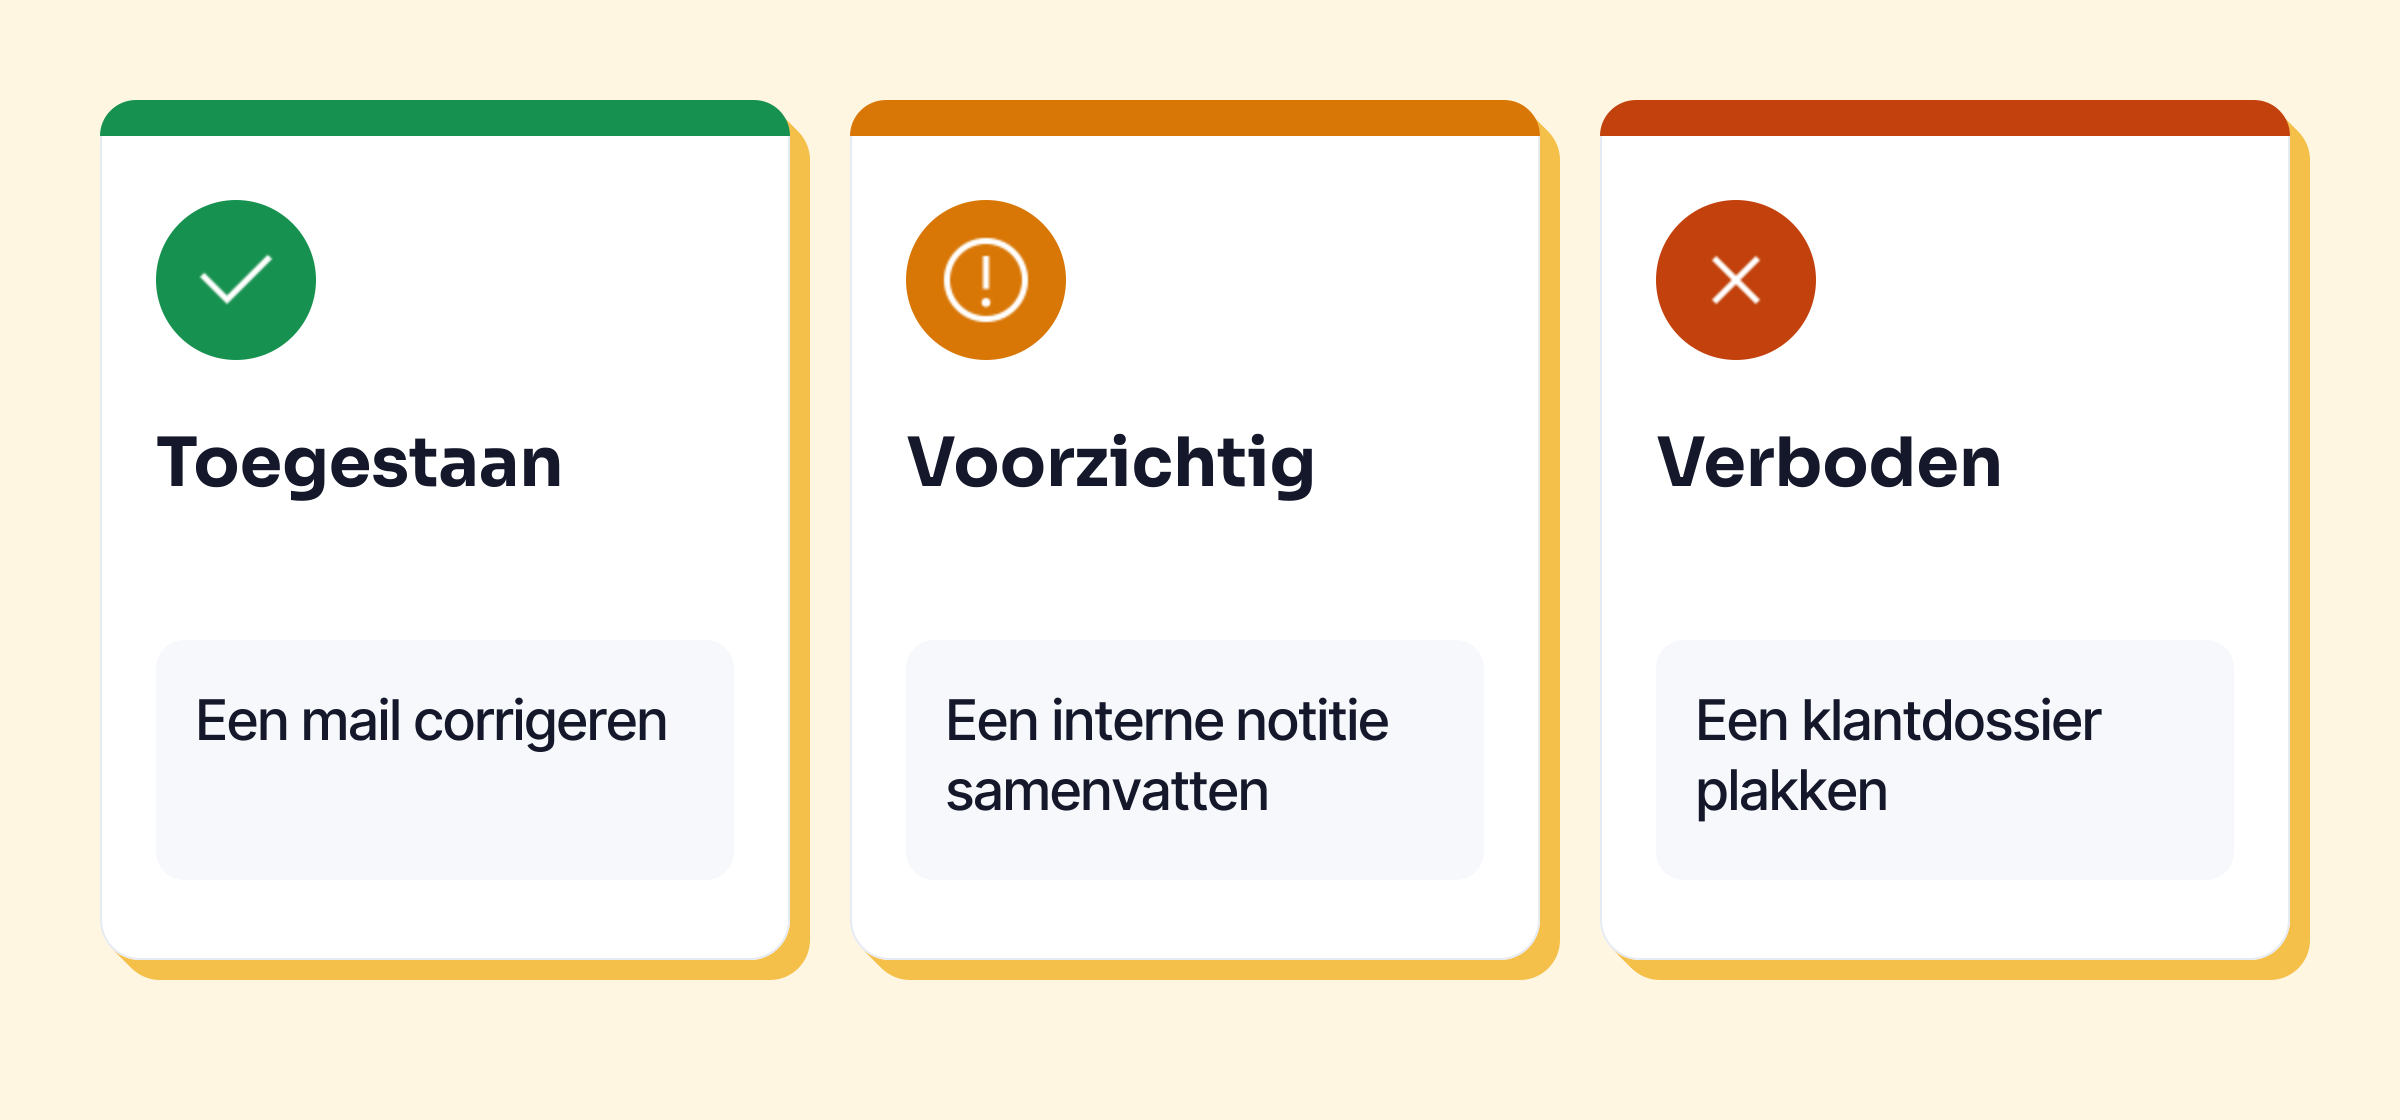
- Toegestaan: een tekst zonder verboden gegevens corrigeren, herformuleren, vertalen, samenvatten of structureren; een opzet of eerste versie maken.
- Met voorzichtigheid: een intern document samenvatten, een mail aan een klant voorbereiden, alleen in een tool die is gemarkeerd als “interne gegevens toegestaan”.
- Verboden: met behulp van AI een beslissing over een persoon nemen of voorbereiden (werving, beoordeling, sanctie); een document dat het bedrijf bindt maken zonder het na te lezen; gegenereerde inhoud presenteren als een gecontroleerde bron.
5. Nalezen en verantwoordelijkheid. Iedere gebruiker leest en controleert wat hij met AI maakt voordat hij het gebruikt of verstuurt. Hij blijft de auteur en is ervoor verantwoordelijk. Cijfers, namen, data en bronnen worden bij de bron gecontroleerd.
6. Transparantie. [Optioneel] Inhoud die grotendeels door AI is gemaakt en naar buiten gaat, vermeldt dat wanneer [regel van het bedrijf].
7. Opleiding. Voordat je een AI-tool gebruikt, volg je de opleiding die het bedrijf aanbiedt over de werking, de beperkingen en de risico’s van deze tools. Die wordt [eens per jaar] bijgewerkt.
8. Aanspreekpunt en incidenten. [Naam, functie, e-mailadres] beantwoordt vragen over dit beleid. Wie per ongeluk verboden gegevens invoert, meldt dat direct bij hem en bij [de FG / de IT-verantwoordelijke].
9. Sancties. Het niet naleven van dit beleid kan leiden tot de maatregelen die [het personeelshandboek / de arbeidsovereenkomst] voorziet.
10. Inwerkingtreding en herziening. Dit beleid treedt in werking op [datum]. Het wordt minstens eens per jaar herzien.
Hoe maak je het bindend?
Een beleid dat als pdf op het intranet staat, verplicht niemand tot iets. Hoe je het bindend maakt, hangt af van het arbeidsrecht in je land; vraag het een arbeidsjurist.
In Nederland zijn er twee punten om te checken in de Wet op de ondernemingsraden (WOR):
- Een ondernemingsraad is verplicht in een onderneming waar in de regel ten minste 50 personen werken (artikel 2).
- Instemmingsrecht (artikel 27, lid 1): de ondernemer heeft de instemming van de ondernemingsraad nodig voor een regeling over de verwerking en bescherming van persoonsgegevens van het personeel (onderdeel k), en voor een regeling over voorzieningen die gericht of geschikt zijn voor controle op aanwezigheid, gedrag of prestaties (onderdeel l). Een AI-beleid dat vastlegt wat medewerkers in een tool mogen invoeren, of een tool die per persoon een geschiedenis bijhoudt, kan daaronder vallen.
- Adviesrecht (artikel 25, lid 1, onderdeel k): de ondernemingsraad moet advies kunnen geven over de “invoering of wijziging van een belangrijke technologische voorziening”.
Of jouw beleid precies onder die bepalingen valt, is een vraag voor een arbeidsjurist.
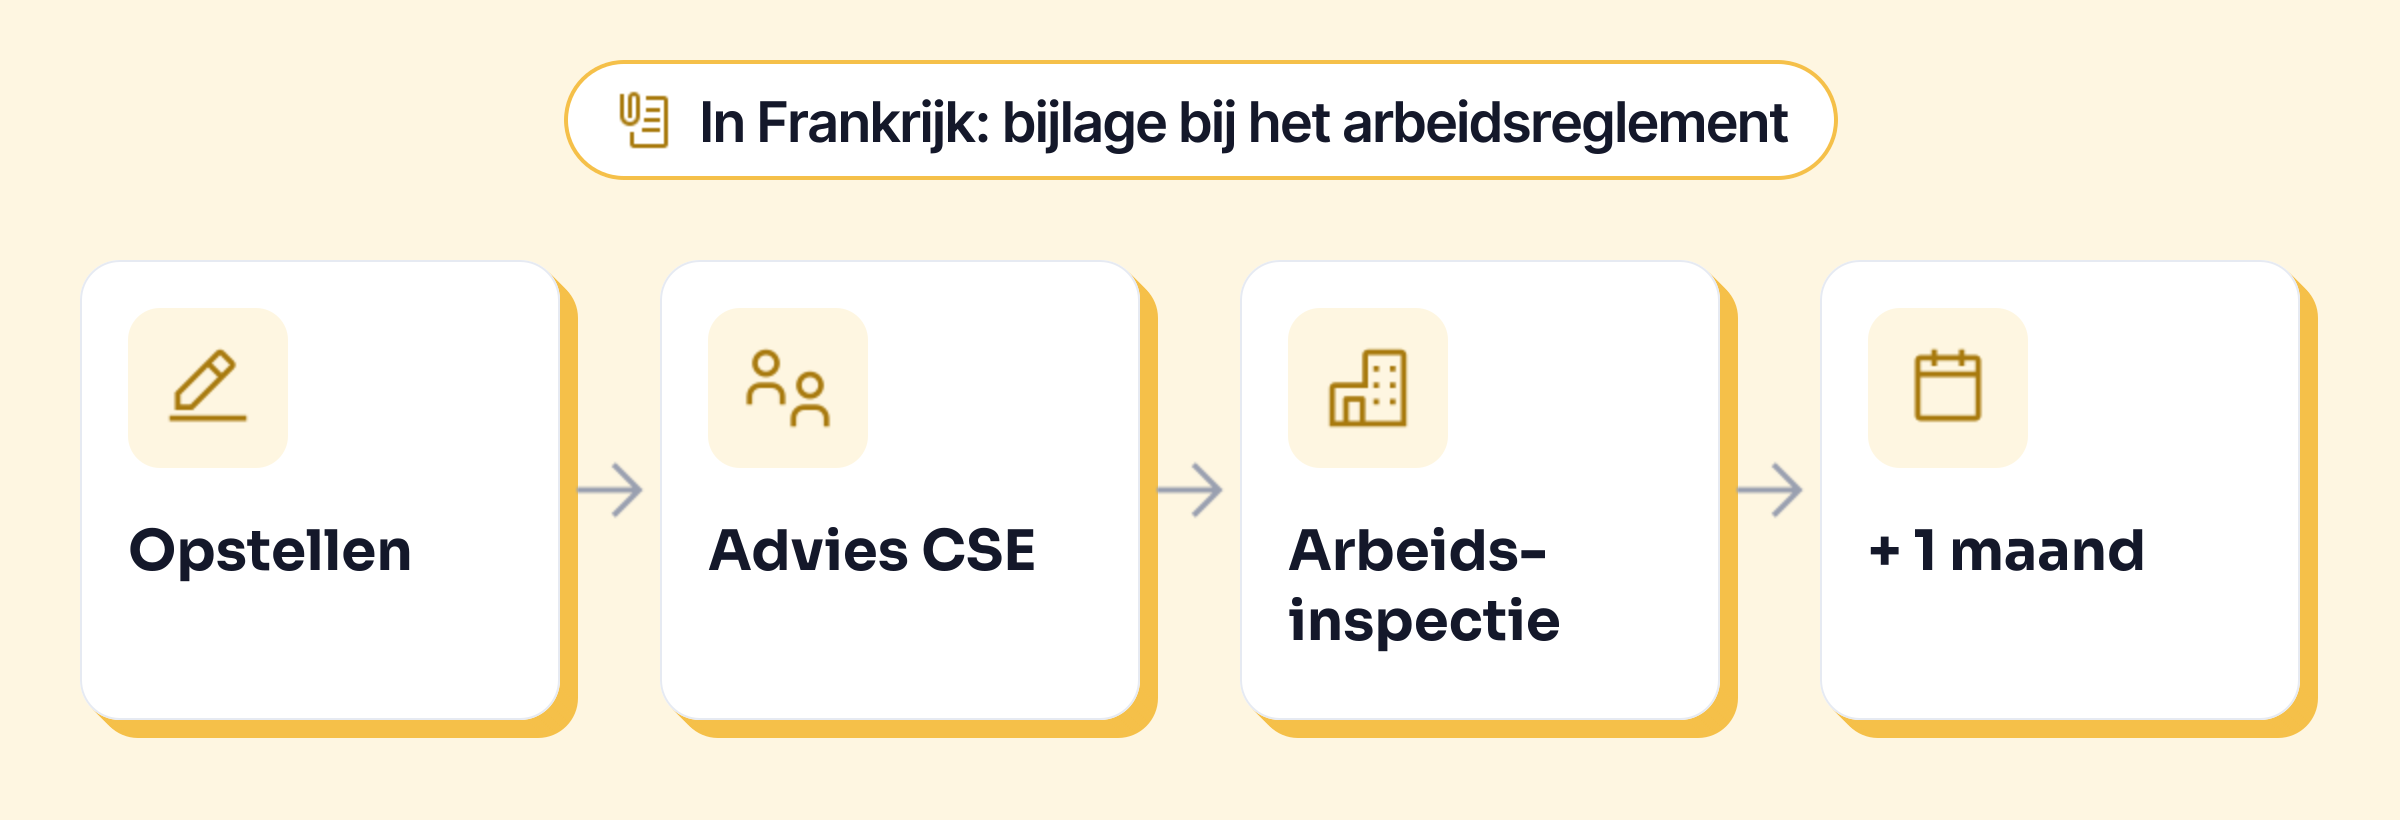
In Frankrijk, waar Keypop vandaan komt, gaat het via het arbeidsreglement (règlement intérieur). De CNIL raadt aan een IT-reglement “bindende kracht” te geven, bijvoorbeeld door het bij het arbeidsreglement te voegen (CNIL, een kader voor gebruikers, in het Frans, 14 maart 2024). Het Franse arbeidswetboek regelt hoe (pagina’s in het Frans):
- Het arbeidsreglement is verplicht vanaf 50 werknemers, twaalf maanden nadat die drempel is bereikt (L1311-2). Het legt onder meer de algemene en blijvende regels over discipline vast (L1321-1).
- Een dienstnotitie of reglement met algemene en blijvende verplichtingen op die terreinen geldt als aanvulling op het arbeidsreglement en volgt dezelfde regels (L1321-5).
- De procedure: de tekst wordt voor advies voorgelegd aan het CSE (de gekozen personeelsvertegenwoordiging), vermeldt de datum van inwerkingtreding, die minstens een maand na de bekendmaking moet liggen, en gaat met het advies van het CSE naar de arbeidsinspectie (L1321-4).
- Het CSE wordt ook geraadpleegd over “de invoering van nieuwe technologieën” (L2312-8) en, vóór het besluit, over middelen om de activiteit van werknemers te controleren (L2312-38).
- De regels moeten evenredig blijven: het arbeidsreglement mag de rechten en vrijheden van werknemers niet verder beperken dan de taak rechtvaardigt (L1321-3).
Die evenredigheid is overal een goede maatstaf. Verbieden dat iemand een klantdossier in een consumententool plakt, is te rechtvaardigen; elke vorm van AI verbieden, ook thuis, veel minder. En onder de 50 medewerkers blijft het beleid nuttig als spelregels, verspreid en ondertekend. Of je er een sanctie op kunt baseren, bespreek je met je jurist.
Je teams opleiden, de tweede helft
Het beleid zegt wat je moet doen; de opleiding legt uit waarom. De CNIL raadt aan “eindgebruikers vertrouwd te maken met de werking en de beperkingen van deze systemen”, eventueel met “verplichte opleidingen vooraf” (vragen en antwoorden van de CNIL). Voor een mkb-bedrijf is een uur vaak genoeg: hoe een AI-tool de tekst verwerkt die je erin zet, waarom hij zich vergist, welke gegevens je niet plakt, hoe je training uitzet (stap voor stap in gratis AI).
De CNIL, France Num en de Franse mkb-federatie CPME bieden vier gratis factsheets voor kleine bedrijven aan (in het Frans), waaronder een over voorzorgsmaatregelen, bruikbaar als lesmateriaal.
Valkuilen
- Alle AI verbieden. Medewerkers gebruiken het dan vaak toch, met hun persoonlijke account. De CNIL waarschuwt ervoor dit onofficiële gebruik (“schaduw-IT”) te negeren: het wijst vaak op een behoefte die niet is ingevuld.
- Een beleid zonder lijst met tools. “Ga voorzichtig om met AI” zegt niemand iets.
- Hr-gebruik vergeten. De AI Act verbiedt het afleiden van emoties van iemand op de werkplek, behalve om medische of veiligheidsredenen (artikel 5), en rekent het selecteren van sollicitaties of beoordelen van medewerkers tot hoog-risicogebruik.
- Het nooit opnieuw lezen. Aanbiedingen en regels veranderen: zet een herzieningsdatum in het beleid, en wijs iemand aan die het bijhoudt.
Meer over gegevens op het werk: de artikelen over vertrouwelijkheid.