Une charte IA tient en une ou deux pages : quels outils d’IA sont autorisés, quelles données on n’y colle jamais, quels usages sont permis ou interdits, l’obligation de relire, la formation, et la personne à qui poser ses questions. Pour qu’elle s’impose aux salariés, elle s’annexe en général au règlement intérieur : il faut alors l’avis du CSE, sa communication à l’inspection du travail, et un mois de délai avant qu’elle entre en vigueur. Un modèle à copier est plus bas.
Les textes cités ont été vérifiés le 23/10/2026 sur code.travail.gouv.fr, EUR-Lex et cnil.fr. Cet article explique les règles ; il ne remplace pas l’avis d’un juriste, de ton DPO ou de la CNIL.
Une charte IA, est-ce obligatoire ?
Aucun texte n’impose une « charte IA » en tant que telle. Trois raisons poussent pourtant à en écrire une.
La CNIL la recommande. Elle conseille d’« encadrer l’utilisation d’un système d’IA générative par des politiques ou chartes internes », qui définissent « clairement les usages autorisés et les usages interdits » (questions-réponses de la CNIL, 18/07/2024).
L’AI Act demande de former. Le règlement européen sur l’IA (règlement 2024/1689) s’applique aux « déployeurs », c’est-à-dire à toute entreprise qui utilise un système d’IA sous sa propre autorité, hors usage personnel. Depuis le 2 février 2025, son article 4 leur demande d’agir sur la « maîtrise de l’IA » de leur personnel. Le règlement omnibus du 8 juillet 2026 (règlement 2026/1744, en vigueur depuis le 27 juillet 2026) en a assoupli la rédaction : les entreprises « prennent des mesures pour favoriser le développement de la maîtrise de l’IA par leur personnel », et cette obligation « ne contraint pas » à « garantir un niveau spécifique de maîtrise de l’IA par un individu ». L’obligation reste ; la charte, avec une courte formation, est la façon la plus simple d’y répondre.
C’est l’entreprise qui répond des usages de ses salariés. « C’est l’organisme utilisateur qui engagera sa responsabilité légale en cas de mauvaise utilisation de l’IA par son personnel », rappelle la CNIL. Les règles du RGPD qui s’appliquent sont détaillées dans IA et RGPD.
Ce que la charte doit trancher
Six questions, et une réponse claire à chacune :
- Quels outils ? Une liste nommée. Ce qui n’y est pas n’est pas autorisé pour le travail.
- Avec quel compte ? La CNIL déconseille les comptes créés avec une adresse personnelle, et recommande de désactiver, si possible, la réutilisation des données par le fournisseur.
- Quelles données, jamais ? Les données personnelles de clients ou de collègues, les données de santé, les contrats, les chiffres non publiés, les codes d’accès.
- Quels usages ? Ce qui est permis, ce qui demande de l’attention, ce qui est interdit.
- Qui relit ? Celui qui envoie. Une IA invente parfois un chiffre ou une référence.
- À qui demander ? Un référent nommé, et une date de révision.
Pour la liste des outils, le critère qui compte est ce que devient le texte : un contrat avec le fournisseur (DPA), l’entraînement sur vos données coupé, un lieu de traitement connu. Les offres de ChatGPT sont comparées sous cet angle dans ChatGPT en entreprise. Une IA locale, qui tourne sur le poste, règle la question de l’envoi : Keypop en propose une gratuitement (voir IA locale).
Le modèle de charte IA à copier
Remplace ce qui est entre crochets, et fais relire par ton juriste ou ton DPO avant de diffuser.
Charte d’utilisation de l’intelligence artificielle — [Nom de l’entreprise]
1. Objet et champ. La présente charte fixe les règles d’utilisation des outils d’intelligence artificielle (IA) générative dans le cadre du travail. Elle s’applique à tous les salariés, stagiaires, intérimaires et prestataires qui utilisent ces outils pour le compte de [Nom de l’entreprise], sur un poste de l’entreprise ou un équipement personnel.
2. Outils autorisés. Seuls les outils suivants peuvent être utilisés pour le travail : [liste : nom de l’outil, offre, usage prévu]. Ils sont utilisés avec le compte professionnel fourni par l’entreprise. La création d’un compte avec une adresse personnelle pour un usage professionnel est interdite. Toute demande d’ajout d’un outil est adressée à [référent].
3. Données qu’on ne saisit jamais. Sauf dans les outils marqués « données internes autorisées » dans la liste ci-dessus, il est interdit de saisir ou de déposer dans un outil d’IA :
- des données personnelles de clients, de candidats ou de collègues (nom, adresse, numéro de dossier, situation) ;
- des données de santé, et toute donnée sensible au sens du RGPD ;
- des contrats, des documents marqués confidentiels, des chiffres non publiés ;
- des mots de passe, des codes d’accès, du code source non public.
En cas de doute, on remplace les noms par un rôle (« le client », « la candidate ») ou on s’abstient.
4. Usages.
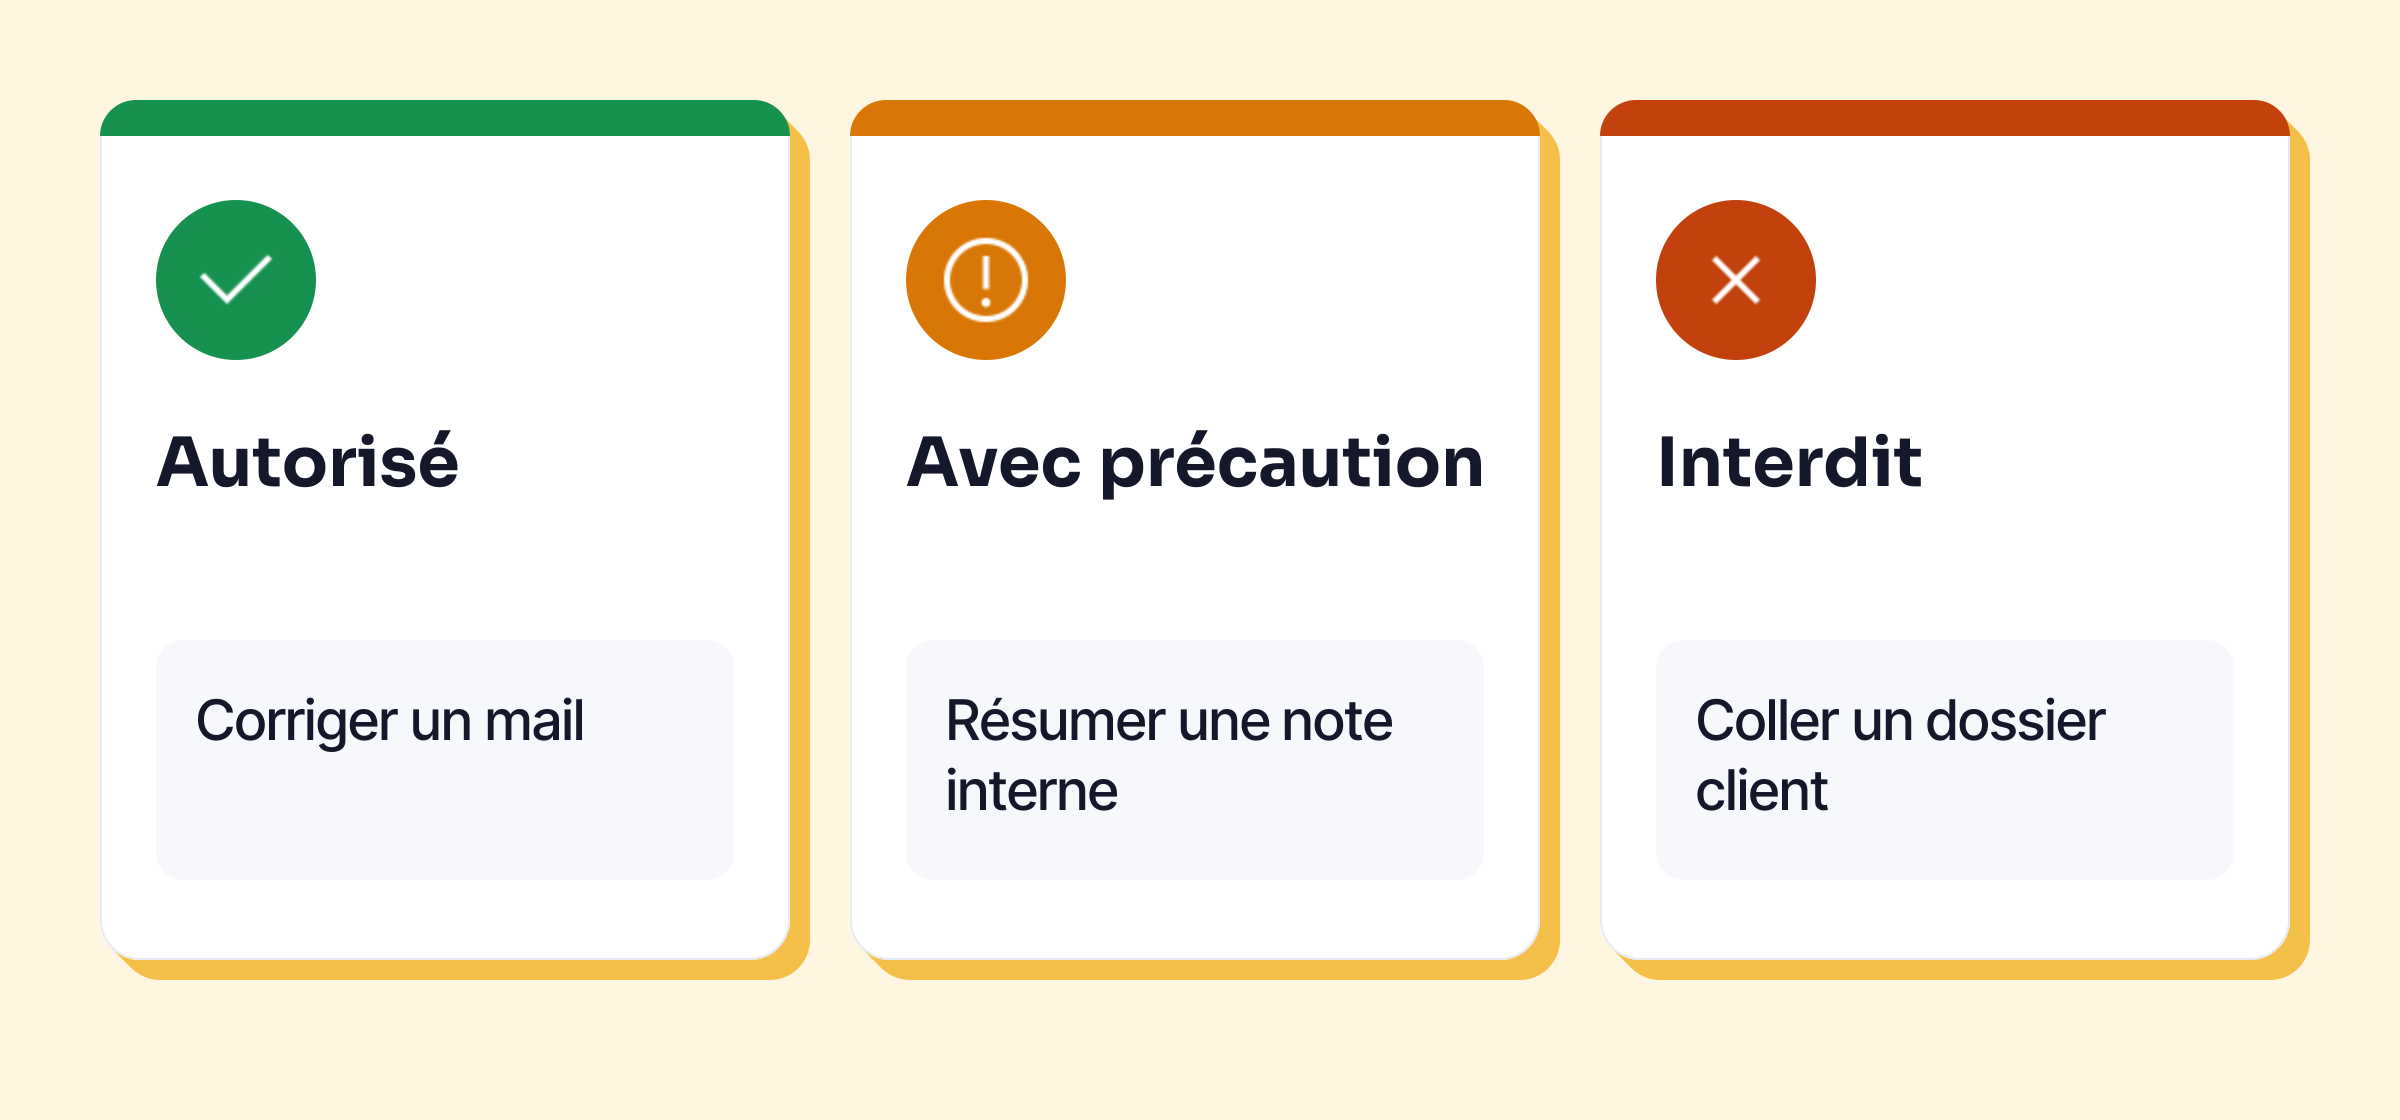
- Autorisés : corriger, reformuler, traduire, résumer ou structurer un texte sans donnée interdite ; préparer un plan ou un premier jet.
- Avec précaution : résumer un document interne, préparer un mail à un client, à faire uniquement dans un outil marqué « données internes autorisées ».
- Interdits : prendre ou préparer une décision sur une personne (recrutement, évaluation, sanction) à partir d’une IA ; produire un document engageant l’entreprise sans relecture ; faire passer un contenu généré pour une source vérifiée.
5. Relecture et responsabilité. Chaque utilisateur relit et vérifie ce qu’il produit avec une IA avant de l’utiliser ou de l’envoyer. Il en reste l’auteur et le responsable. Les chiffres, noms, dates et références sont vérifiés à leur source.
6. Transparence. [Option] Un contenu largement produit par une IA et diffusé à l’extérieur le signale quand [règle de l’entreprise].
7. Formation. Avant d’utiliser un outil d’IA, chaque utilisateur suit la formation proposée par l’entreprise sur le fonctionnement, les limites et les risques de ces outils. Elle est mise à jour [une fois par an].
8. Référent et incidents. [Nom, fonction, adresse] répond aux questions sur cette charte. Toute saisie par erreur de données interdites lui est signalée sans délai, ainsi qu’au [DPO / responsable informatique].
9. Sanctions. Le non-respect de la présente charte peut donner lieu aux sanctions prévues par le règlement intérieur.
10. Entrée en vigueur et révision. La présente charte, annexée au règlement intérieur, entre en vigueur le [date]. Elle est revue au moins une fois par an.
Comment lui donner de la force
Une charte qui reste un PDF sur l’intranet n’oblige personne. La CNIL recommande de donner à une charte informatique « une force contraignante », par exemple en l’annexant au règlement intérieur (CNIL, définir un cadre pour les utilisateurs, 14/03/2024). Le Code du travail dit comment :
- Le règlement intérieur est obligatoire à partir de 50 salariés, douze mois après le franchissement du seuil (L1311-2). Il fixe notamment les règles générales et permanentes de discipline (L1321-1).
- Une note de service ou une charte qui pose des obligations générales et permanentes dans ces matières est considérée comme une adjonction au règlement intérieur, et suit les mêmes règles (L1321-5).
- La procédure : le texte est « soumis à l’avis du comité social et économique », il indique sa date d’entrée en vigueur, qui doit être « postérieure d’un mois à l’accomplissement des formalités de publicité », et il est communiqué à l’inspecteur du travail avec l’avis du CSE (L1321-4).
- Le CSE est aussi consulté sur « l’introduction de nouvelles technologies » (L2312-8) et, avant la décision, sur les moyens permettant un contrôle de l’activité des salariés (L2312-38), si l’outil garde un historique par personne, par exemple.
- Les salariés sont informés : aucune information les concernant ne peut être collectée par un dispositif qui ne leur a pas été présenté avant (L1222-4).
- Les règles doivent rester proportionnées : le règlement intérieur ne peut pas restreindre les droits et libertés des salariés au-delà de ce que justifie la tâche (L1321-3). Interdire de coller un dossier client dans un outil grand public se justifie ; interdire toute IA, y compris chez soi, beaucoup moins.
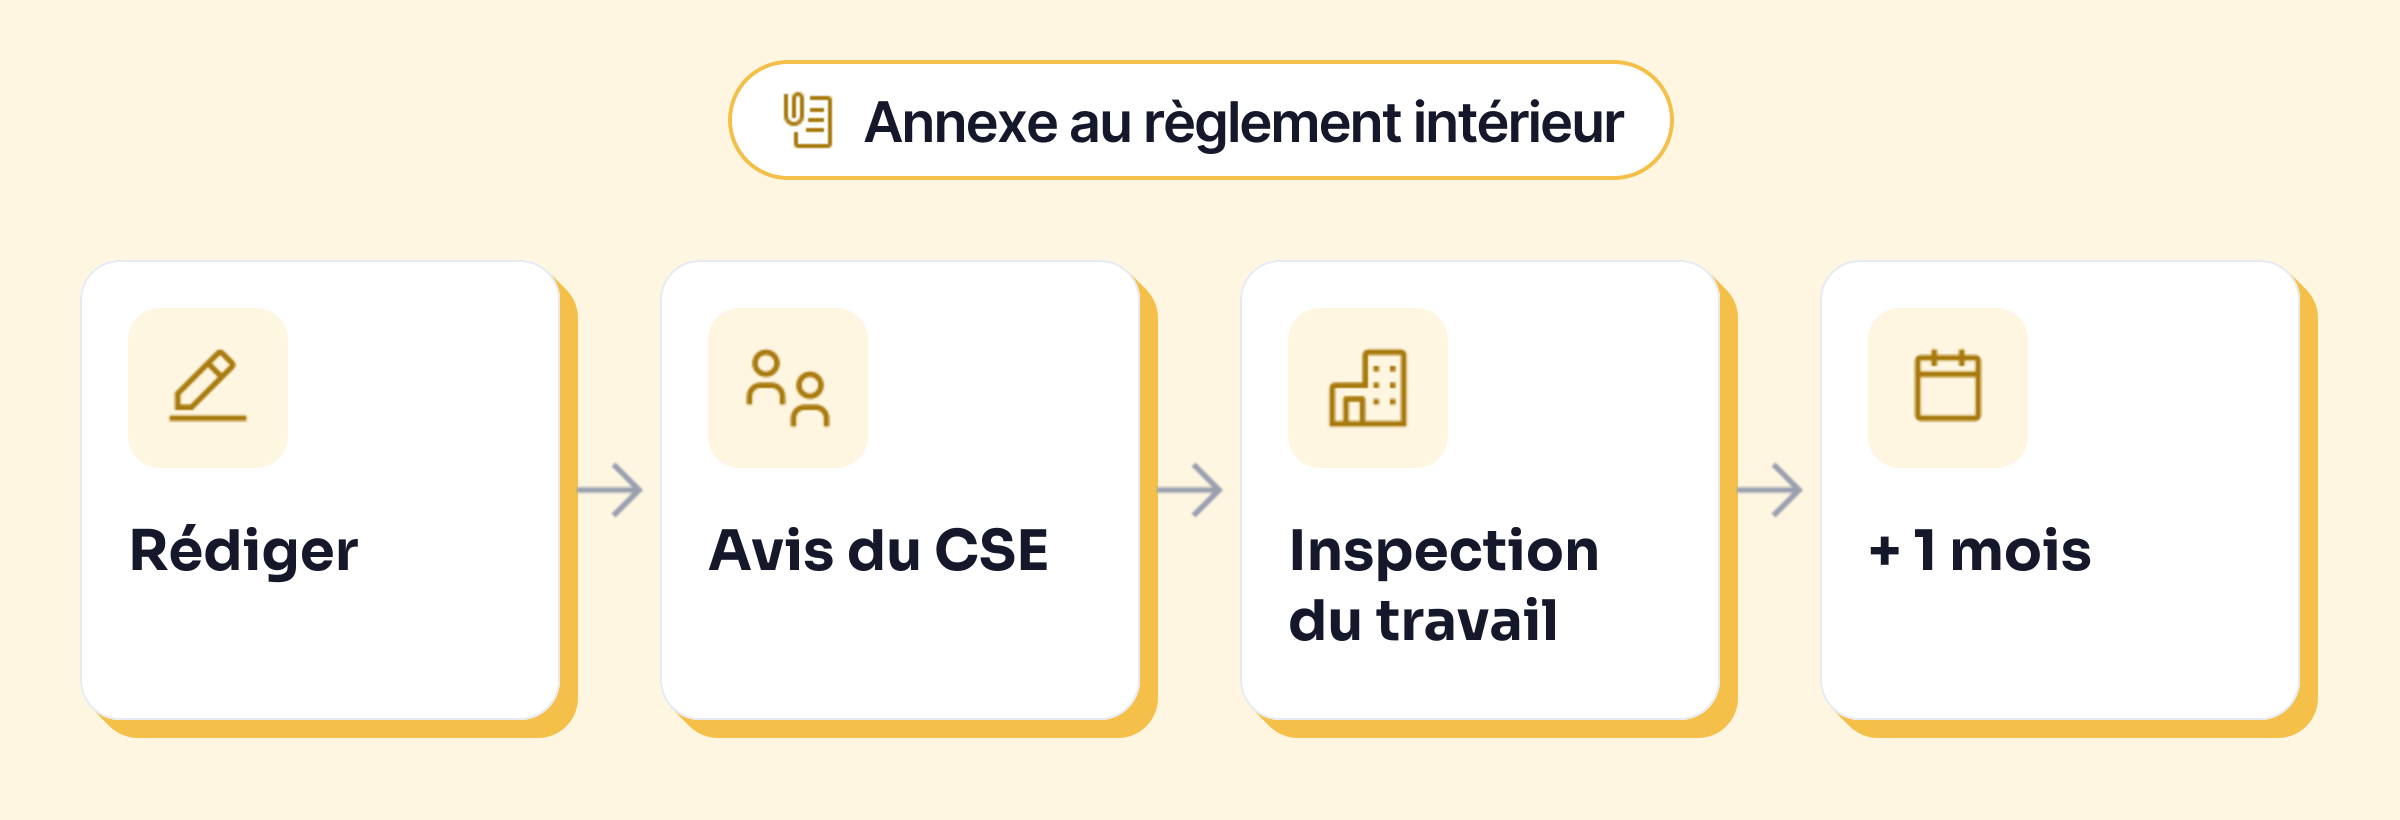
Sous 50 salariés, le règlement intérieur n’est pas obligatoire : la charte reste utile comme règle du jeu, diffusée et signée. Pour savoir si tu peux sanctionner sur sa base, vois-le avec ton juriste.
Former les équipes, le deuxième volet
La charte dit quoi faire ; la formation explique pourquoi. La CNIL recommande de « familiariser les utilisateurs finaux avec le fonctionnement et les limites de ces systèmes », voire des « formations obligatoires préalables » (questions-réponses de la CNIL). Une heure suffit souvent pour une PME : comment un outil d’IA traite le texte qu’on lui donne, pourquoi il se trompe, quelles données ne pas coller, comment couper l’entraînement (pas à pas dans IA gratuite).
La CNIL, France Num et la CPME proposent quatre fiches gratuites pour les TPE et PME, dont une sur les précautions d’usage, utiles comme support.
Les pièges
- Interdire toute IA. Les salariés risquent de s’en servir quand même, avec leur compte personnel. La CNIL met en garde contre le fait d’ignorer ces usages non déclarés (le « shadow IT »), qui signalent souvent un besoin non couvert.
- Une charte sans liste d’outils. « Utiliser l’IA avec prudence » ne dit rien à personne.
- Oublier les usages RH. L’AI Act interdit de déduire les émotions d’une personne sur le lieu de travail, sauf raisons médicales ou de sécurité (article 5), et range le tri de candidatures ou l’évaluation parmi les usages à haut risque.
- Ne jamais la relire. Les offres des fournisseurs et les textes changent : une date de révision dans la charte, et quelqu’un pour la tenir.
D’autres repères sur les données au travail : les ressources confidentialité.