Polityka AI mieści się na jednej lub dwóch stronach: które narzędzia AI są dozwolone, jakich danych nigdy się do nich nie wkleja, jakie zastosowania są dozwolone, a jakie zakazane, obowiązek sprawdzania wyników, szkolenie i osoba, do której można się zwrócić z pytaniami. To, jak staje się wiążąca dla pracowników, zależy od prawa pracy w twoim kraju: we Francji dołącza się ją zwykle do regulaminu pracy, co wymaga opinii rady pracowników, przekazania jej inspekcji pracy i odczekania miesiąca. Wzór do skopiowania znajdziesz niżej.
Cytowane przepisy sprawdziliśmy 23.10.2026 na code.travail.gouv.fr, w EUR-Lex i na cnil.fr. Cytaty ze źródeł francuskich tłumaczymy. Ten artykuł wyjaśnia zasady; nie zastąpi porady prawnika, twojego inspektora ochrony danych (IOD) ani organu ochrony danych (w Polsce UODO).
Czy polityka AI jest obowiązkowa?
Żaden przepis nie wymaga „polityki AI” jako takiej. Są jednak trzy powody, żeby ją napisać.
Zaleca ją CNIL. Francuski organ ochrony danych radzi firmom uregulować korzystanie z systemów generatywnej AI wewnętrznymi politykami lub regulaminami, które jasno określają dozwolone i zakazane zastosowania (pytania i odpowiedzi CNIL, po francusku, 18.07.2024).
Unijny akt w sprawie AI wymaga szkoleń, w każdym kraju Unii. Rozporządzenie w sprawie sztucznej inteligencji (rozporządzenie 2024/1689) obejmuje „podmioty stosujące”, czyli każdą osobę lub organizację, która korzysta z systemu AI pod własną kontrolą, poza użytkiem prywatnym i pozazawodowym. Od 2 lutego 2025 roku jego art. 4 wymaga od nich działań na rzecz kompetencji pracowników w zakresie AI. Rozporządzenie „omnibus” z 8 lipca 2026 roku (rozporządzenie 2026/1744, obowiązuje od 27 lipca 2026 roku) złagodziło to brzmienie: firmy mają podejmować środki wspierające rozwój tych kompetencji u swoich pracowników, a obowiązek ten nie wymaga gwarantowania określonego poziomu kompetencji u konkretnej osoby. Obowiązek pozostaje; polityka plus krótkie szkolenie to najprostszy sposób, by go spełnić.
To firma odpowiada za to, jak pracownicy używają AI. Jak przypomina CNIL, to organizacja korzystająca z AI ponosi odpowiedzialność prawną, jeśli jej personel użyje AI niewłaściwie. Zasady RODO, które mają tu zastosowanie, opisujemy w artykule AI a RODO.
Co polityka musi rozstrzygnąć
Sześć pytań i jasna odpowiedź na każde z nich:
- Jakie narzędzia? Lista z nazwami. To, czego na niej nie ma, nie jest dozwolone w pracy.
- Z jakiego konta? CNIL odradza konta zakładane na prywatny adres e-mail i zaleca wyłączenie, jeśli to możliwe, ponownego wykorzystywania danych przez dostawcę.
- Jakich danych nigdy? Danych osobowych klientów lub współpracowników, danych o zdrowiu, umów, nieopublikowanych liczb, haseł i kodów dostępu.
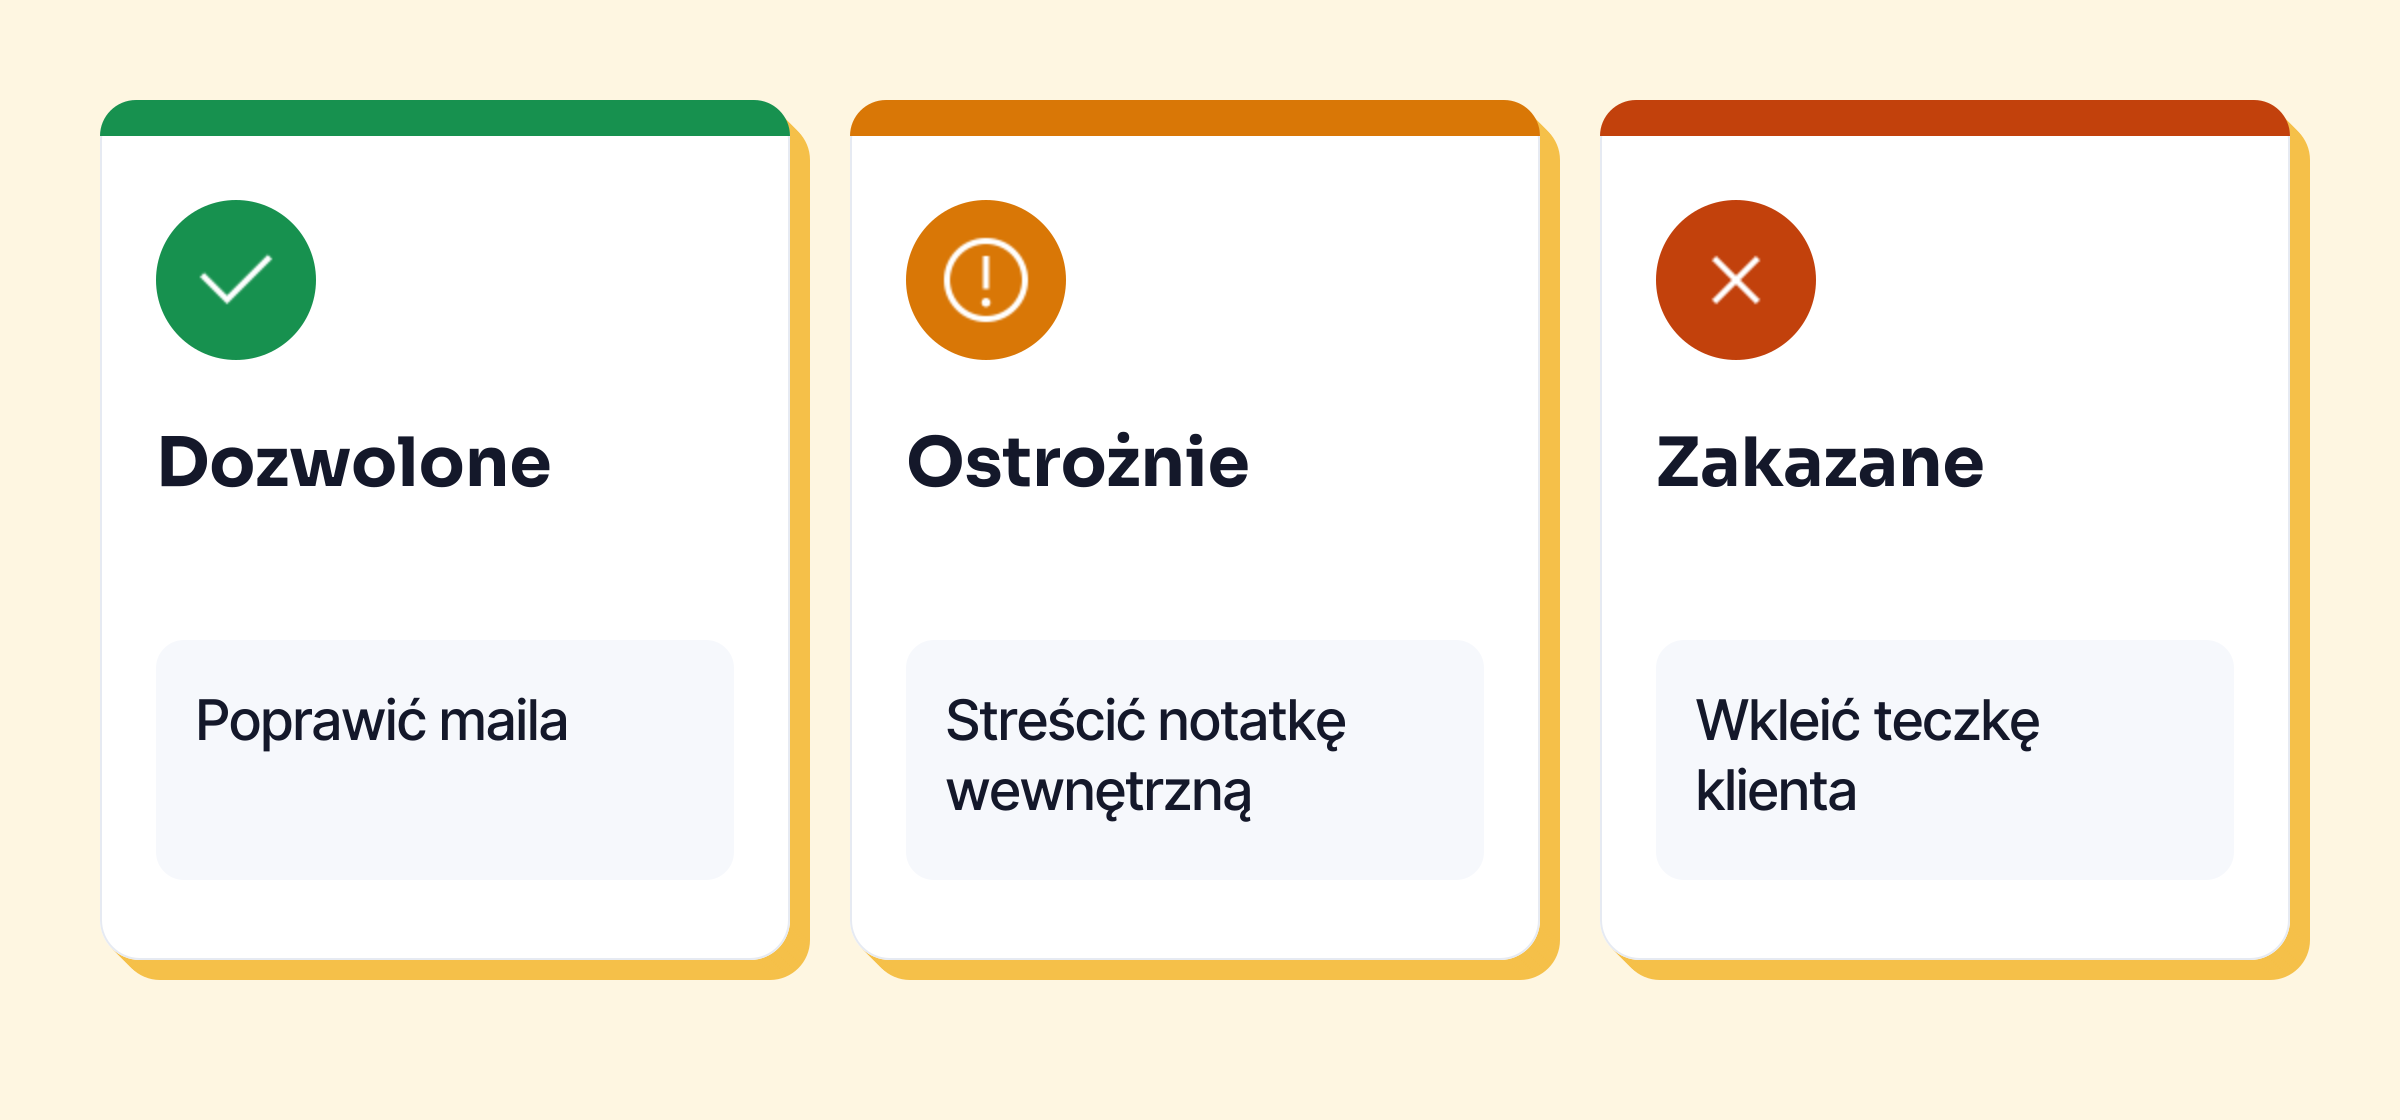
- Jakie zastosowania? Co jest dozwolone, co wymaga ostrożności, co jest zakazane.
- Kto sprawdza? Ten, kto wysyła. AI czasem zmyśla liczbę albo źródło.
- Kogo pytać? Wskazaną z nazwiska osobę kontaktową i datę przeglądu.
Przy liście narzędzi liczy się to, co dzieje się z tekstem: umowa powierzenia z dostawcą (DPA), wyłączone trenowanie na waszych danych, znane miejsce przetwarzania. Plany ChatGPT porównujemy pod tym kątem w artykule ChatGPT dla firm. Lokalna AI, która działa na samym komputerze, rozwiązuje kwestię wysyłania danych: Keypop oferuje ją za darmo (zobacz lokalna AI).
Wzór polityki AI do skopiowania
Zastąp to, co jest w nawiasach kwadratowych, i daj tekst do sprawdzenia prawnikowi lub IOD, zanim go rozpowszechnisz.
Polityka korzystania ze sztucznej inteligencji — [Nazwa firmy]
1. Cel i zakres. Niniejsza polityka określa zasady korzystania z narzędzi generatywnej sztucznej inteligencji (AI) w pracy. Dotyczy wszystkich pracowników, stażystów, pracowników tymczasowych i współpracowników, którzy korzystają z tych narzędzi w imieniu [Nazwa firmy], na komputerze firmowym lub na prywatnym sprzęcie.
2. Dozwolone narzędzia. Do pracy można używać wyłącznie następujących narzędzi: [lista: nazwa narzędzia, plan, przewidziane zastosowanie]. Korzysta się z nich na koncie służbowym udostępnionym przez firmę. Zakładanie konta na prywatny adres e-mail do celów służbowych jest zabronione. Prośby o dodanie narzędzia kieruje się do [osoba kontaktowa].
3. Dane, których nigdy się nie wprowadza. Z wyjątkiem narzędzi oznaczonych na powyższej liście jako „dozwolone dane wewnętrzne” zabrania się wpisywania, wklejania lub przesyłania do narzędzia AI:
- danych osobowych klientów, kandydatów lub współpracowników (imię i nazwisko, adres, numer sprawy, sytuacja osobista);
- danych o zdrowiu oraz wszelkich danych szczególnych kategorii w rozumieniu RODO;
- umów, dokumentów oznaczonych jako poufne, nieopublikowanych liczb;
- haseł, kodów dostępu, niepublicznego kodu źródłowego.
W razie wątpliwości zastępuje się nazwiska rolą („klient”, „kandydatka”) albo rezygnuje z użycia narzędzia.
4. Zastosowania.
- Dozwolone: poprawianie, przeredagowywanie, tłumaczenie, streszczanie lub porządkowanie tekstu, który nie zawiera zakazanych danych; przygotowanie planu lub pierwszej wersji.
- Z ostrożnością: streszczenie dokumentu wewnętrznego, przygotowanie maila do klienta, wyłącznie w narzędziu oznaczonym jako „dozwolone dane wewnętrzne”.
- Zakazane: podejmowanie lub przygotowywanie decyzji dotyczącej osoby (rekrutacja, ocena, kara) na podstawie AI; tworzenie dokumentu zobowiązującego firmę bez jego sprawdzenia; przedstawianie wygenerowanej treści jako sprawdzonego źródła.
5. Sprawdzanie i odpowiedzialność. Każdy użytkownik czyta i sprawdza to, co przygotował z pomocą AI, zanim tego użyje lub to wyśle. Pozostaje jego autorem i odpowiada za treść. Liczby, nazwiska, daty i źródła sprawdza się u źródła.
6. Przejrzystość. [Opcjonalnie] Treść w dużej mierze wytworzona przez AI i udostępniana na zewnątrz zawiera o tym informację, gdy [zasada firmy].
7. Szkolenie. Przed skorzystaniem z narzędzia AI każdy użytkownik przechodzi szkolenie zapewnione przez firmę na temat działania, ograniczeń i ryzyk tych narzędzi. Szkolenie jest aktualizowane [raz w roku].
8. Osoba kontaktowa i incydenty. [Imię i nazwisko, stanowisko, e-mail] odpowiada na pytania dotyczące tej polityki. Każde omyłkowe wprowadzenie zakazanych danych zgłasza się jej niezwłocznie, a także [IOD / kierownikowi IT].
9. Konsekwencje. Nieprzestrzeganie niniejszej polityki może skutkować konsekwencjami przewidzianymi w [regulaminie pracy / przepisach obowiązujących w firmie].
10. Wejście w życie i przegląd. Niniejsza polityka, [stanowiąca załącznik do regulaminu pracy], wchodzi w życie [data]. Jest przeglądana co najmniej raz w roku.
Jak nadać jej moc wiążącą: procedura we Francji
Polityka, która leży jako PDF w intranecie, nikogo nie zobowiązuje. Jak uczynić ją wiążącą, zależy od prawa pracy w twoim kraju. W Polsce zasady organizacji pracy i porządku w firmie określa zwykle regulamin pracy (Kodeks pracy, art. 104 i nast.), ale tryb wprowadzenia polityki AI ustal z prawnikiem od prawa pracy. Poniżej przykład francuski, który pokazuje, o co pytać. CNIL zaleca nadać regulaminowi IT „moc wiążącą”, na przykład dołączając go do règlement intérieur, czyli francuskiego regulaminu pracy (CNIL, ramy dla użytkowników, po francusku, 14.03.2024). Francuski kodeks pracy (Code du travail) mówi, jak to zrobić (strony po francusku):
- Regulamin pracy jest obowiązkowy od 50 pracowników, dwanaście miesięcy po przekroczeniu tego progu (L1311-2). Określa między innymi ogólne i stałe zasady dyscypliny (L1321-1).
- Zarządzenie wewnętrzne lub regulamin, który ustanawia ogólne i stałe obowiązki w tych sprawach, traktuje się jak uzupełnienie regulaminu pracy i podlega tym samym zasadom (L1321-5).
- Procedura: tekst jest przedstawiany do zaopiniowania radzie CSE (comité social et économique, wybierana rada przedstawicieli pracowników), wskazuje datę wejścia w życie, która musi przypadać miesiąc po dopełnieniu formalności związanych z jego ogłoszeniem, i jest przesyłany inspektorowi pracy razem z opinią CSE (L1321-4).
- CSE jest też konsultowana w sprawie wprowadzania nowych technologii (L2312-8) oraz, przed podjęciem decyzji, w sprawie środków pozwalających kontrolować aktywność pracowników (L2312-38), na przykład gdy narzędzie przechowuje historię każdej osoby.
- Pracownicy są informowani: żadnych informacji na ich temat nie można zbierać za pomocą narzędzia, o którym wcześniej ich nie poinformowano (L1222-4).
- Zasady muszą być proporcjonalne: regulamin pracy nie może ograniczać praw i wolności pracowników bardziej, niż uzasadnia to wykonywane zadanie (L1321-3). Zakaz wklejania akt klienta do ogólnodostępnej AI jest uzasadniony; zakaz używania jakiejkolwiek AI, także w domu, dużo mniej.
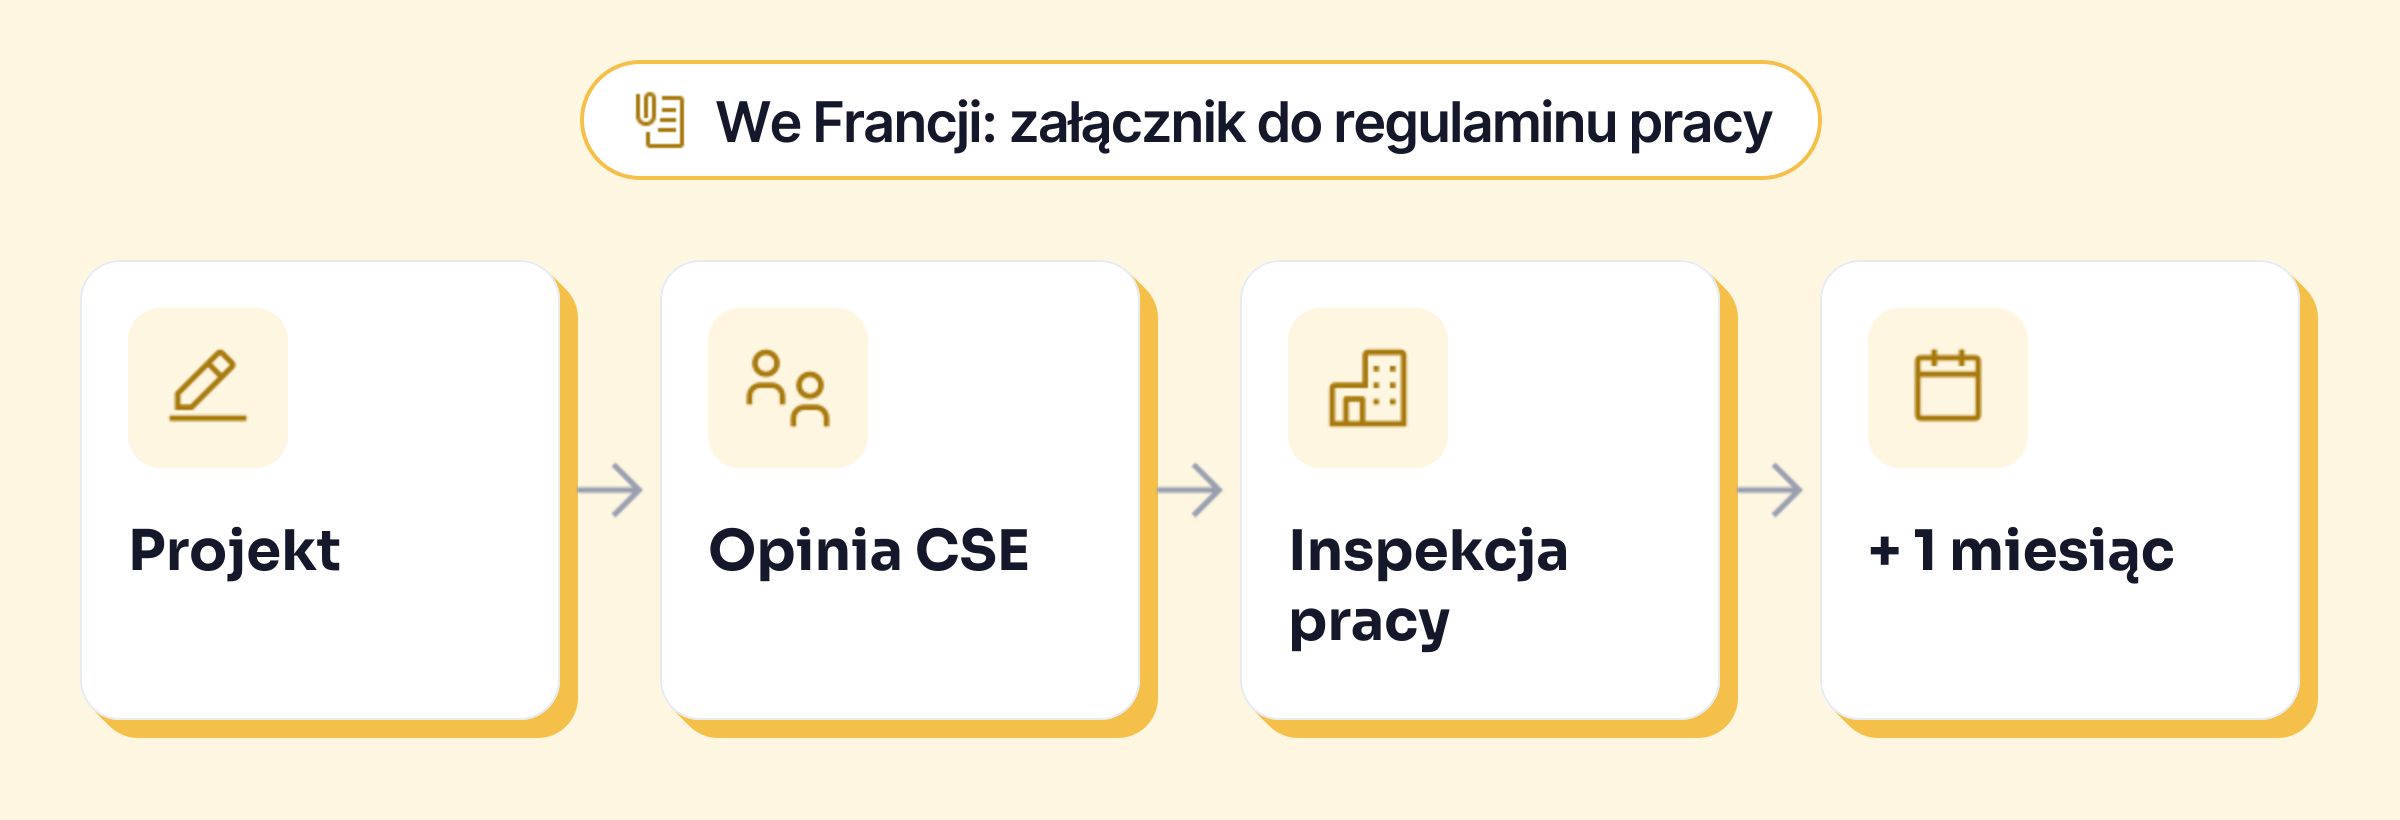
We Francji poniżej 50 pracowników regulamin pracy nie jest obowiązkowy: polityka pozostaje przydatna jako zasady gry, rozpowszechnione i podpisane. Czy na jej podstawie można wyciągać konsekwencje, to pytanie do prawnika, także w Polsce.
Szkolenie zespołów, druga połowa
Polityka mówi, co robić; szkolenie wyjaśnia dlaczego. CNIL zaleca zapoznanie użytkowników końcowych z działaniem i ograniczeniami tych systemów, a nawet obowiązkowe szkolenia przed rozpoczęciem korzystania (pytania i odpowiedzi CNIL). W małej firmie często wystarczy godzina: jak narzędzie AI obchodzi się z tekstem, który mu dajesz, dlaczego się myli, jakich danych nie wklejać, jak wyłączyć trenowanie (krok po kroku w artykule darmowa AI).
We Francji CNIL, France Num i CPME (federacja małych firm) publikują cztery bezpłatne poradniki dla małych firm (po francusku), w tym jeden o środkach ostrożności, które dobrze sprawdzają się jako materiał szkoleniowy.
Pułapki
- Zakazać wszelkiej AI. Pracownicy prawdopodobnie i tak będą jej używać, na prywatnych kontach. CNIL przestrzega przed ignorowaniem takich niezgłoszonych zastosowań („shadow IT”), które często wskazują na niezaspokojoną potrzebę.
- Polityka bez listy narzędzi. „Korzystaj z AI ostrożnie” nikomu nic nie mówi.
- Zapomnieć o zastosowaniach kadrowych. Akt w sprawie AI zakazuje systemów, które wyciągają wnioski na temat emocji osoby w miejscu pracy, z wyjątkiem względów medycznych lub bezpieczeństwa (art. 5), a selekcję kandydatów i ocenę pracowników zalicza do zastosowań wysokiego ryzyka.
- Nigdy jej nie przeglądać. Oferty dostawców i przepisy się zmieniają: wpisz do polityki datę przeglądu i wyznacz osobę, która za nią odpowiada.
Więcej o danych w pracy: poradniki o poufności.