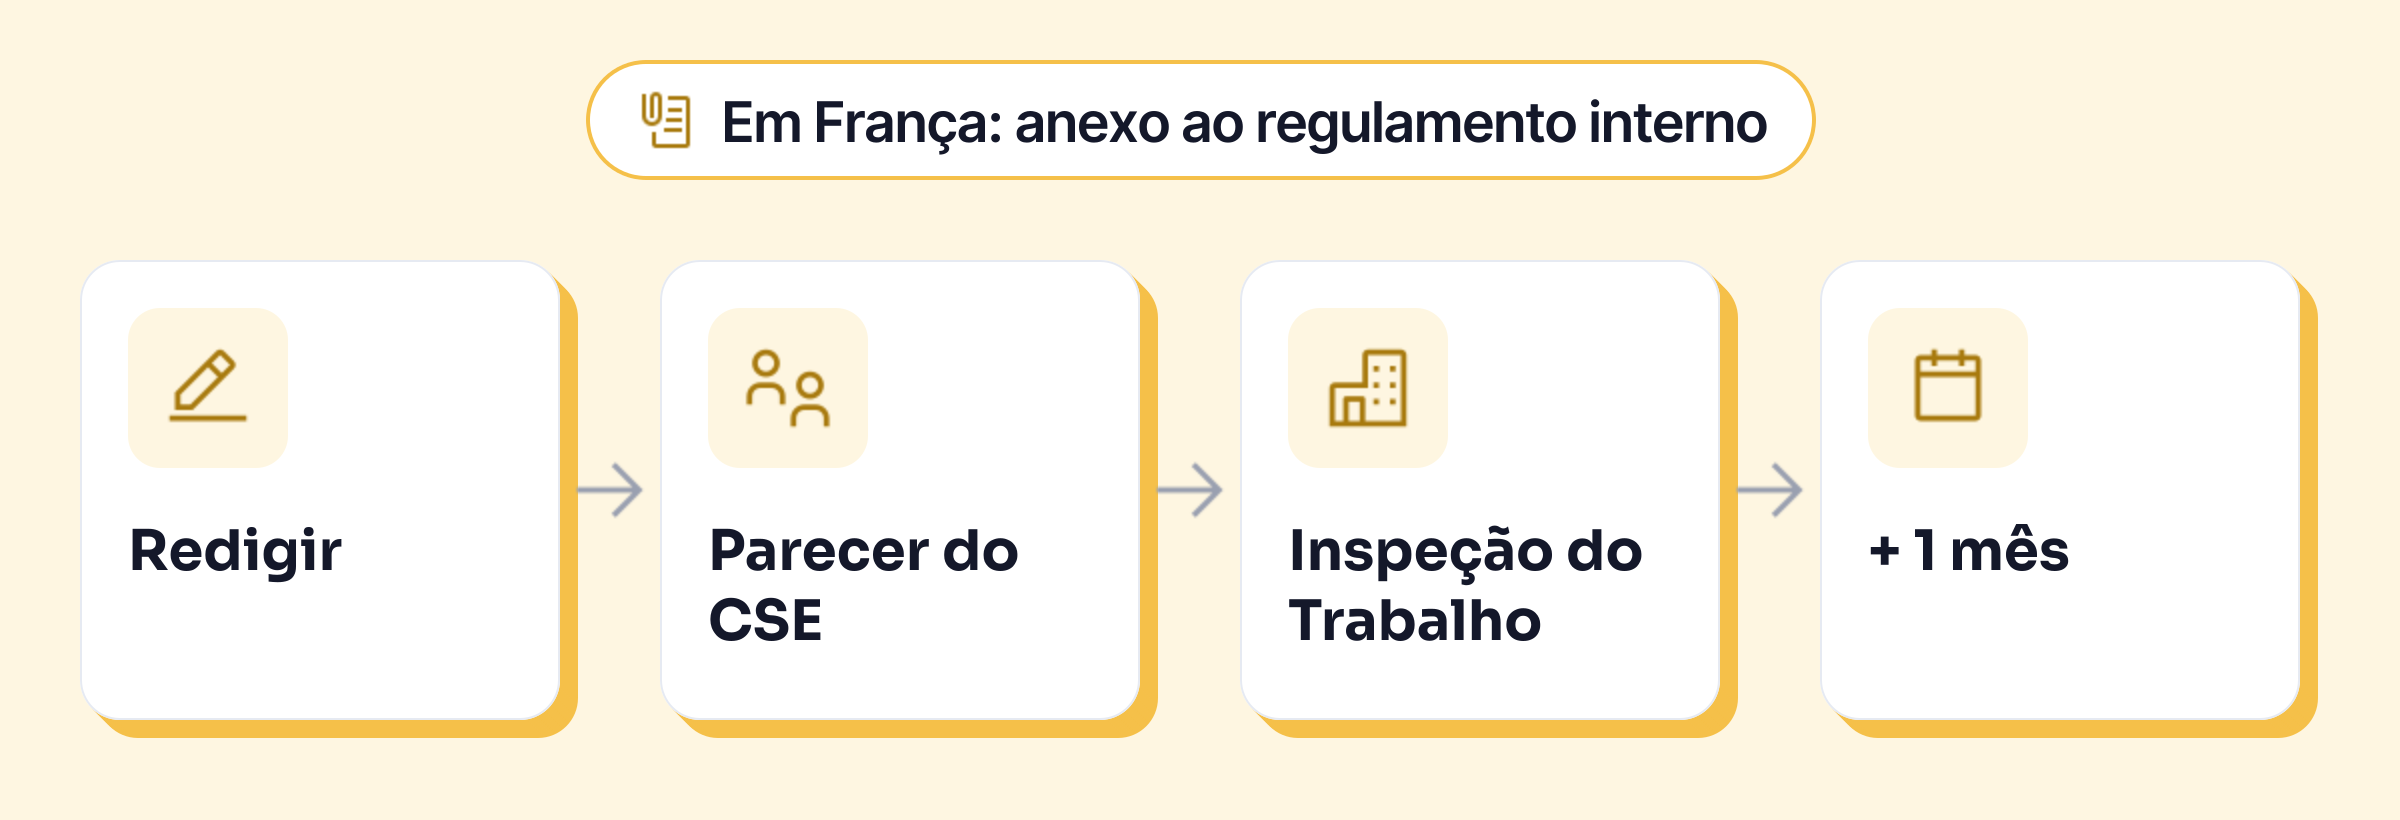
Uma política de IA cabe em uma ou duas páginas: que ferramentas de IA estão autorizadas, que dados nunca lá se colam, que utilizações são permitidas ou proibidas, a obrigação de rever o resultado, a formação e a pessoa a quem colocar dúvidas. A forma de a tornar vinculativa para os trabalhadores depende do direito do trabalho de cada país: em França, anexa-se em geral ao regulamento interno da empresa, o que exige o parecer do órgão de representação dos trabalhadores, a comunicação à inspeção do trabalho e um mês de espera antes de entrar em vigor. Tens um modelo para copiar mais abaixo.
Os textos citados foram verificados a 23/10/2026 em code.travail.gouv.fr, no EUR-Lex e em cnil.fr. As citações de fontes francesas foram traduzidas. Este artigo explica as regras; não substitui o parecer de um jurista, do teu encarregado da proteção de dados (EPD) ou da autoridade de proteção de dados do teu país (em Portugal, a CNPD).
Uma política de IA é obrigatória?
Nenhum texto impõe uma «política de IA» enquanto tal. Há, no entanto, três boas razões para escrever uma.
A CNIL recomenda-a. A autoridade francesa de proteção de dados aconselha a «enquadrar a utilização de um sistema de IA generativa através de políticas ou cartas internas» que definam «claramente as utilizações autorizadas e as utilizações proibidas» (perguntas e respostas da CNIL, em francês, 18/07/2024).
O regulamento europeu sobre a IA exige formação, em todos os países da União. O AI Act (Regulamento 2024/1689) aplica-se aos «responsáveis pela implantação», ou seja, a qualquer empresa que use um sistema de IA sob a sua própria autoridade, fora da utilização pessoal. Desde 2 de fevereiro de 2025, o seu artigo 4.º pede-lhes que atuem sobre a «literacia no domínio da IA» do seu pessoal. O regulamento omnibus de 8 de julho de 2026 (Regulamento 2026/1744, em vigor desde 27 de julho de 2026) suavizou a redação: as empresas tomam medidas para promover o desenvolvimento da literacia em IA do seu pessoal, e essa obrigação não as obriga a garantir um nível específico de literacia de cada pessoa. A obrigação mantém-se; a política, com uma formação curta, é a forma mais simples de a cumprir.
É a empresa que responde pela forma como os trabalhadores usam a IA. «É o organismo utilizador que incorrerá em responsabilidade legal em caso de má utilização da IA pelo seu pessoal», lembra a CNIL. As regras do RGPD que se aplicam estão em IA e RGPD.
O que a política tem de resolver
Seis perguntas, e uma resposta clara para cada uma:
- Que ferramentas? Uma lista com nomes. O que não estiver na lista não está autorizado para trabalho.
- Com que conta? A CNIL desaconselha contas criadas com um endereço pessoal e recomenda desligar, sempre que possível, a reutilização dos dados pelo fornecedor.
- Que dados, nunca? Dados pessoais de clientes ou de colegas, dados de saúde, contratos, números não publicados, palavras-passe e códigos de acesso.
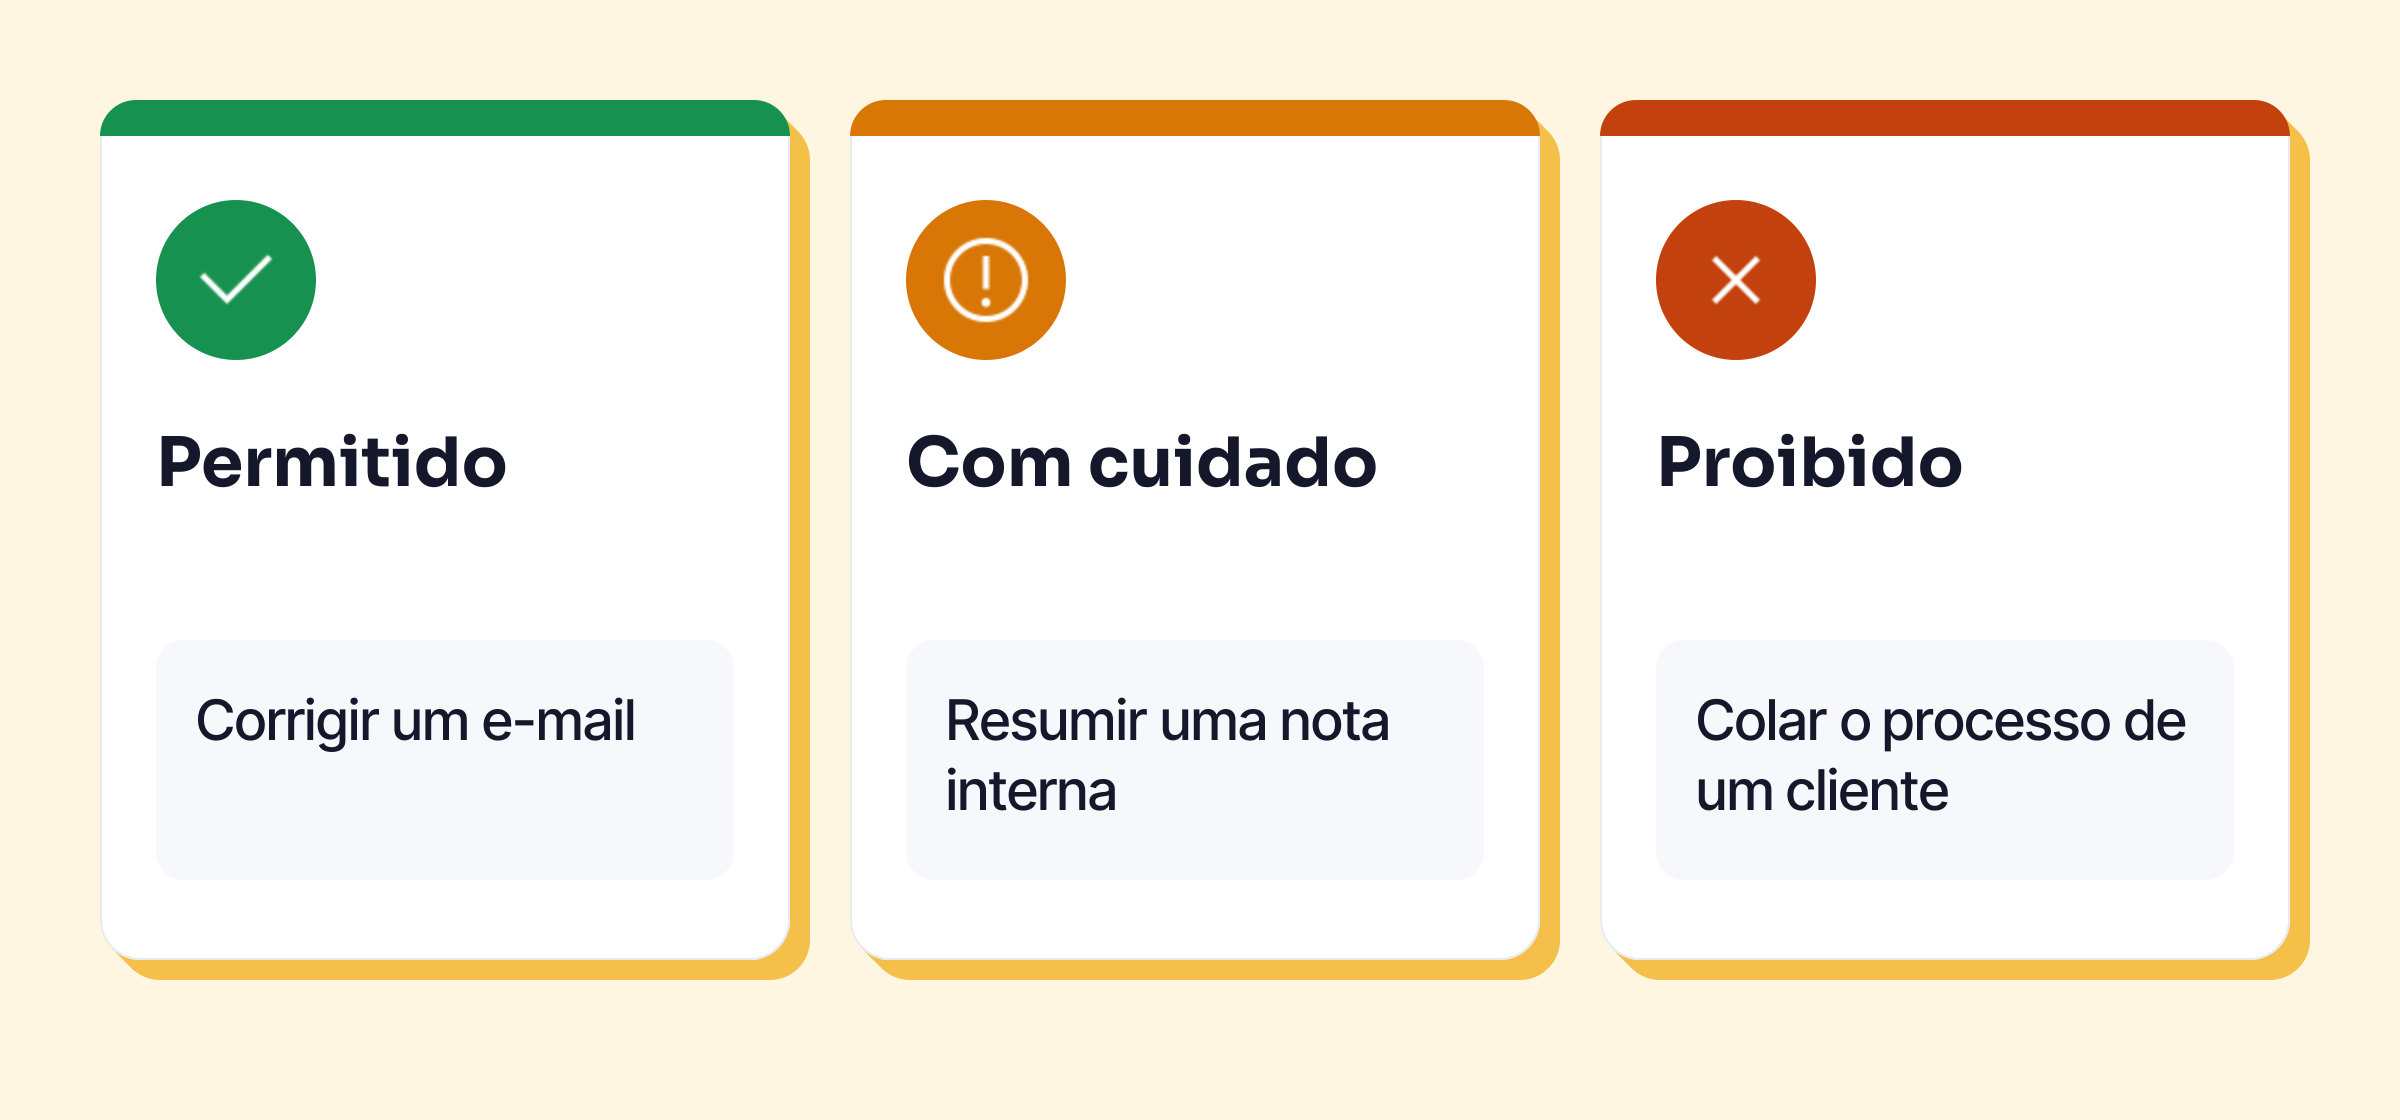
- Que utilizações? O que é permitido, o que exige cuidado, o que é proibido.
- Quem revê? Quem envia. Uma IA inventa por vezes um número ou uma referência.
- A quem perguntar? Uma pessoa de referência com nome, e uma data de revisão.
Para a lista de ferramentas, o critério que conta é o que acontece ao texto: um contrato com o fornecedor (DPA), o treino com os vossos dados desligado, um local de tratamento conhecido. Os planos do ChatGPT são comparados deste ponto de vista em ChatGPT para empresas. Uma IA local, que corre no próprio computador, resolve a questão do envio: o Keypop oferece uma gratuitamente (ver IA offline).
O modelo de política de IA para copiar
Substitui o que está entre parênteses retos e pede ao teu jurista ou ao teu EPD que o reveja antes de o divulgares.
Política de utilização da inteligência artificial — [Nome da empresa]
1. Objeto e âmbito. A presente política fixa as regras de utilização das ferramentas de inteligência artificial (IA) generativa no trabalho. Aplica-se a todos os trabalhadores, estagiários, trabalhadores temporários e prestadores de serviços que usem estas ferramentas por conta de [Nome da empresa], num computador da empresa ou num equipamento pessoal.
2. Ferramentas autorizadas. Só as seguintes ferramentas podem ser usadas para trabalho: [lista: nome da ferramenta, plano, utilização prevista]. São usadas com a conta profissional fornecida pela empresa. É proibido criar uma conta com um endereço pessoal para uso profissional. Os pedidos para acrescentar uma ferramenta são dirigidos a [pessoa de referência].
3. Dados que nunca se introduzem. Exceto nas ferramentas assinaladas como «dados internos autorizados» na lista acima, é proibido escrever, colar ou carregar numa ferramenta de IA:
- dados pessoais de clientes, candidatos ou colegas (nome, morada, número de processo, situação pessoal);
- dados de saúde e quaisquer categorias especiais de dados na aceção do RGPD;
- contratos, documentos marcados como confidenciais, números não publicados;
- palavras-passe, códigos de acesso, código-fonte não público.
Em caso de dúvida, substitui-se o nome por um papel («o cliente», «a candidata») ou não se usa a ferramenta.
4. Utilizações.
- Autorizadas: corrigir, reformular, traduzir, resumir ou estruturar um texto sem dados proibidos; preparar um plano ou um primeiro rascunho.
- Com cuidado: resumir um documento interno, preparar um email para um cliente, apenas numa ferramenta assinalada como «dados internos autorizados».
- Proibidas: tomar ou preparar uma decisão sobre uma pessoa (recrutamento, avaliação, sanção) com base numa IA; produzir um documento que vincule a empresa sem o rever; apresentar um conteúdo gerado como uma fonte verificada.
5. Revisão e responsabilidade. Cada utilizador revê e verifica o que produz com uma IA antes de o usar ou enviar. Continua a ser o seu autor e o seu responsável. Números, nomes, datas e referências são verificados na fonte.
6. Transparência. [Opcional] Um conteúdo produzido em grande parte por uma IA e divulgado fora da empresa indica-o quando [regra da empresa].
7. Formação. Antes de usar uma ferramenta de IA, cada utilizador faz a formação proposta pela empresa sobre o funcionamento, os limites e os riscos destas ferramentas. A formação é atualizada [uma vez por ano].
8. Pessoa de referência e incidentes. [Nome, função, email] responde às dúvidas sobre esta política. Qualquer introdução por engano de dados proibidos é-lhe comunicada sem demora, bem como ao [EPD / responsável informático].
9. Sanções. O incumprimento da presente política pode dar lugar às sanções disciplinares previstas [nas regras disciplinares da empresa].
10. Entrada em vigor e revisão. A presente política, [anexada ao regulamento interno da empresa], entra em vigor a [data]. É revista pelo menos uma vez por ano.
Como lhe dar força: o procedimento em França
Uma política que fica num PDF na intranet não obriga ninguém. A forma de a tornar vinculativa depende do direito do trabalho do teu país: em Portugal, o Código do Trabalho tem as suas próprias regras sobre o regulamento interno da empresa, por isso confirma o procedimento com um advogado de direito do trabalho. Fica aqui, como exemplo, o caso francês, de onde vem este artigo. A CNIL recomenda dar a uma carta informática «força vinculativa», por exemplo anexando-a ao règlement intérieur, o regulamento interno da empresa (CNIL, definir um quadro para os utilizadores, em francês, 14/03/2024). O Código do Trabalho francês diz como, em páginas em francês:
- O regulamento interno é obrigatório a partir de 50 trabalhadores, doze meses depois de atingido esse limiar (L1311-2). Fixa, entre outras coisas, as regras gerais e permanentes de disciplina (L1321-1).
- Uma nota de serviço ou uma carta que imponha obrigações gerais e permanentes nestas matérias é considerada um aditamento ao regulamento interno e segue as mesmas regras (L1321-5).
- O procedimento: o texto é «submetido ao parecer do comité social e económico» (o CSE, o órgão eleito de representação dos trabalhadores), indica a sua data de entrada em vigor, que tem de ser «posterior em um mês ao cumprimento das formalidades de publicidade», e é enviado ao inspetor do trabalho juntamente com o parecer do CSE (L1321-4).
- O CSE é também consultado sobre «a introdução de novas tecnologias» (L2312-8) e, antes da decisão, sobre os meios que permitem controlar a atividade dos trabalhadores (L2312-38), por exemplo se a ferramenta guarda um histórico por pessoa.
- Os trabalhadores são informados: nenhuma informação sobre eles pode ser recolhida por um dispositivo que não lhes tenha sido apresentado antes (L1222-4).
- As regras têm de ser proporcionadas: o regulamento interno não pode restringir os direitos e liberdades dos trabalhadores para lá do que a tarefa justifica (L1321-3). Proibir que se cole o processo de um cliente numa ferramenta para o grande público justifica-se; proibir qualquer IA, incluindo em casa, muito menos.
Abaixo de 50 trabalhadores, o regulamento interno não é obrigatório em França: a política continua a ser útil como regra do jogo, divulgada e assinada. Saber se podes aplicar sanções com base nela é uma pergunta para o teu jurista.
Formar as equipas, a segunda metade
A política diz o que fazer; a formação explica porquê. A CNIL recomenda «familiarizar os utilizadores finais com o funcionamento e os limites destes sistemas», ou mesmo «formações obrigatórias prévias» (perguntas e respostas da CNIL). Para uma PME, uma hora chega muitas vezes: como uma ferramenta de IA trata o texto que recebe, porque se engana, que dados não colar, como desligar o treino (passo a passo em IA grátis).
Em França, a CNIL, a France Num e a CPME (uma confederação de PME) publicam quatro fichas gratuitas para micro e pequenas empresas (em francês), entre elas uma sobre as precauções de utilização, que servem bem de material de formação.
As armadilhas
- Proibir qualquer IA. Os trabalhadores arriscam-se a usá-la na mesma, com as contas pessoais. A CNIL alerta para o perigo de ignorar estas utilizações não declaradas (o shadow IT), que muitas vezes revelam uma necessidade por satisfazer.
- Uma política sem lista de ferramentas. «Usar a IA com prudência» não diz nada a ninguém.
- Esquecer as utilizações de RH. O AI Act proíbe inferir as emoções de uma pessoa no local de trabalho, salvo por razões médicas ou de segurança (artigo 5.º), e classifica a triagem de candidaturas ou a avaliação de pessoal entre as utilizações de risco elevado.
- Nunca a rever. As ofertas dos fornecedores e as leis mudam: põe uma data de revisão na política e alguém responsável por ela.
Mais referências sobre os dados no trabalho: os recursos sobre confidencialidade.