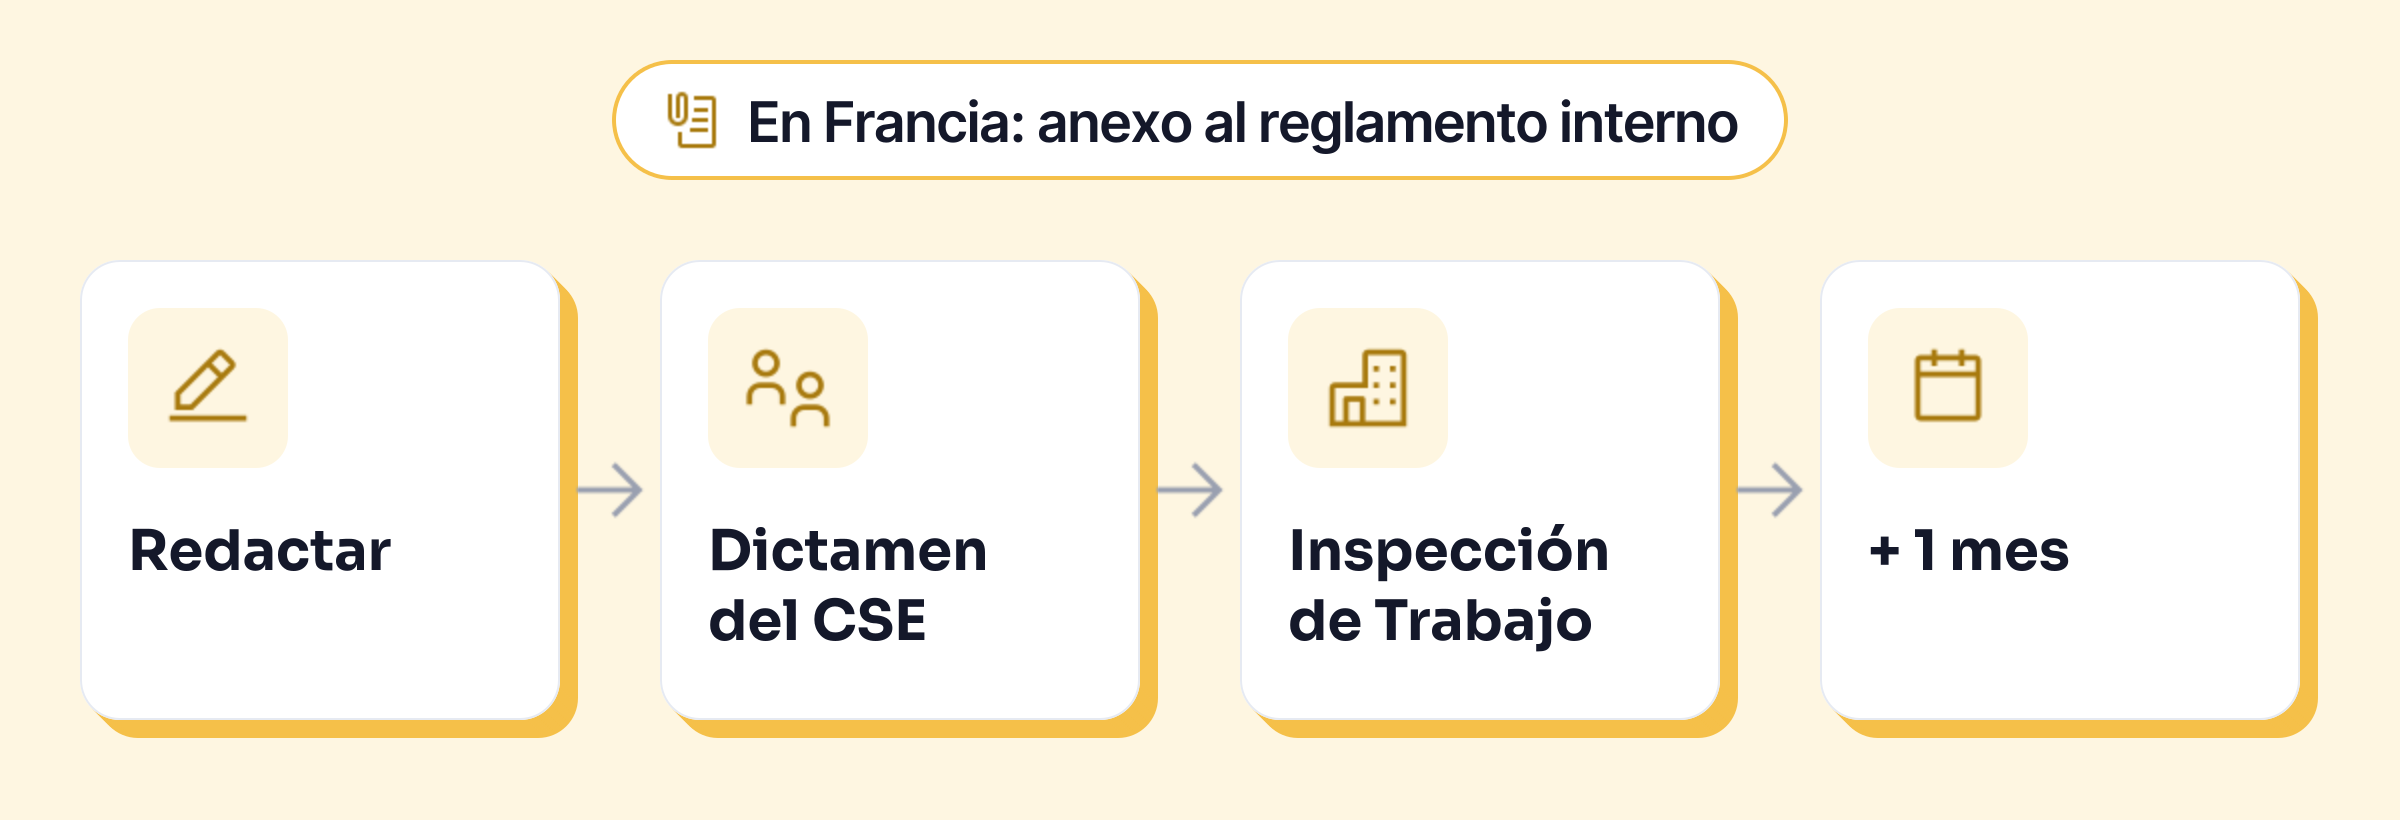
Una política de uso de la IA cabe en una o dos páginas: qué herramientas de IA están autorizadas, qué datos no se pegan nunca en ellas, qué usos están permitidos o prohibidos, la obligación de revisar, la formación y la persona a la que preguntar. Cómo se vuelve obligatoria para los empleados depende del derecho laboral de cada país: en Francia, suele anexarse al reglamento interno de la empresa, lo que exige el dictamen del comité de empresa, el envío a la inspección de trabajo y un mes de espera. Más abajo tienes una plantilla para copiar.
Los textos citados se comprobaron el 23 de octubre de 2026 en code.travail.gouv.fr, EUR-Lex y cnil.fr. Las citas de fuentes francesas están traducidas. Este artículo explica las reglas; no sustituye el consejo de un abogado, de tu delegado de protección de datos (DPD) o de la autoridad de protección de datos (la AEPD en España).
¿Es obligatoria una política de uso de la IA?
Ninguna ley exige una «política de IA» como tal. Pero hay tres razones para escribir una.
La CNIL la recomienda. La autoridad francesa de protección de datos aconseja «regular el uso de un sistema de IA generativa mediante políticas o normas internas» que definan «claramente los usos autorizados y los usos prohibidos» (preguntas y respuestas de la CNIL, en francés, 18 de julio de 2024).
El Reglamento de IA obliga a formar. El Reglamento europeo de IA (Reglamento 2024/1689) se aplica a los «responsables del despliegue», es decir, a toda empresa que utiliza un sistema de IA bajo su propia autoridad, salvo en un uso personal. Desde el 2 de febrero de 2025, su artículo 4 les pide actuar sobre la «alfabetización en materia de IA» de su personal. El reglamento ómnibus del 8 de julio de 2026 (Reglamento 2026/1744, en vigor desde el 27 de julio de 2026) suavizó la redacción: ahora las empresas deben tomar medidas para «favorecer» que su personal desarrolle esa alfabetización, y la obligación no las fuerza a garantizar un nivel concreto en cada persona. La obligación sigue ahí; una política, con una formación breve, es la forma más sencilla de cumplirla.
La empresa responde del uso que hacen sus empleados. «Es el organismo usuario el que asumirá la responsabilidad legal en caso de mal uso de la IA por parte de su personal», recuerda la CNIL. Las reglas del RGPD que se aplican se detallan en IA y RGPD.
Lo que la política debe resolver
Seis preguntas, y una respuesta clara para cada una:
- ¿Qué herramientas? Una lista con nombres. Lo que no está en ella no está autorizado para el trabajo.
- ¿Con qué cuenta? La CNIL desaconseja las cuentas creadas con un email personal y recomienda desactivar, si es posible, la reutilización de los datos por parte del proveedor.
- ¿Qué datos, nunca? Los datos personales de clientes o de compañeros, los datos de salud, los contratos, las cifras no publicadas, las contraseñas.
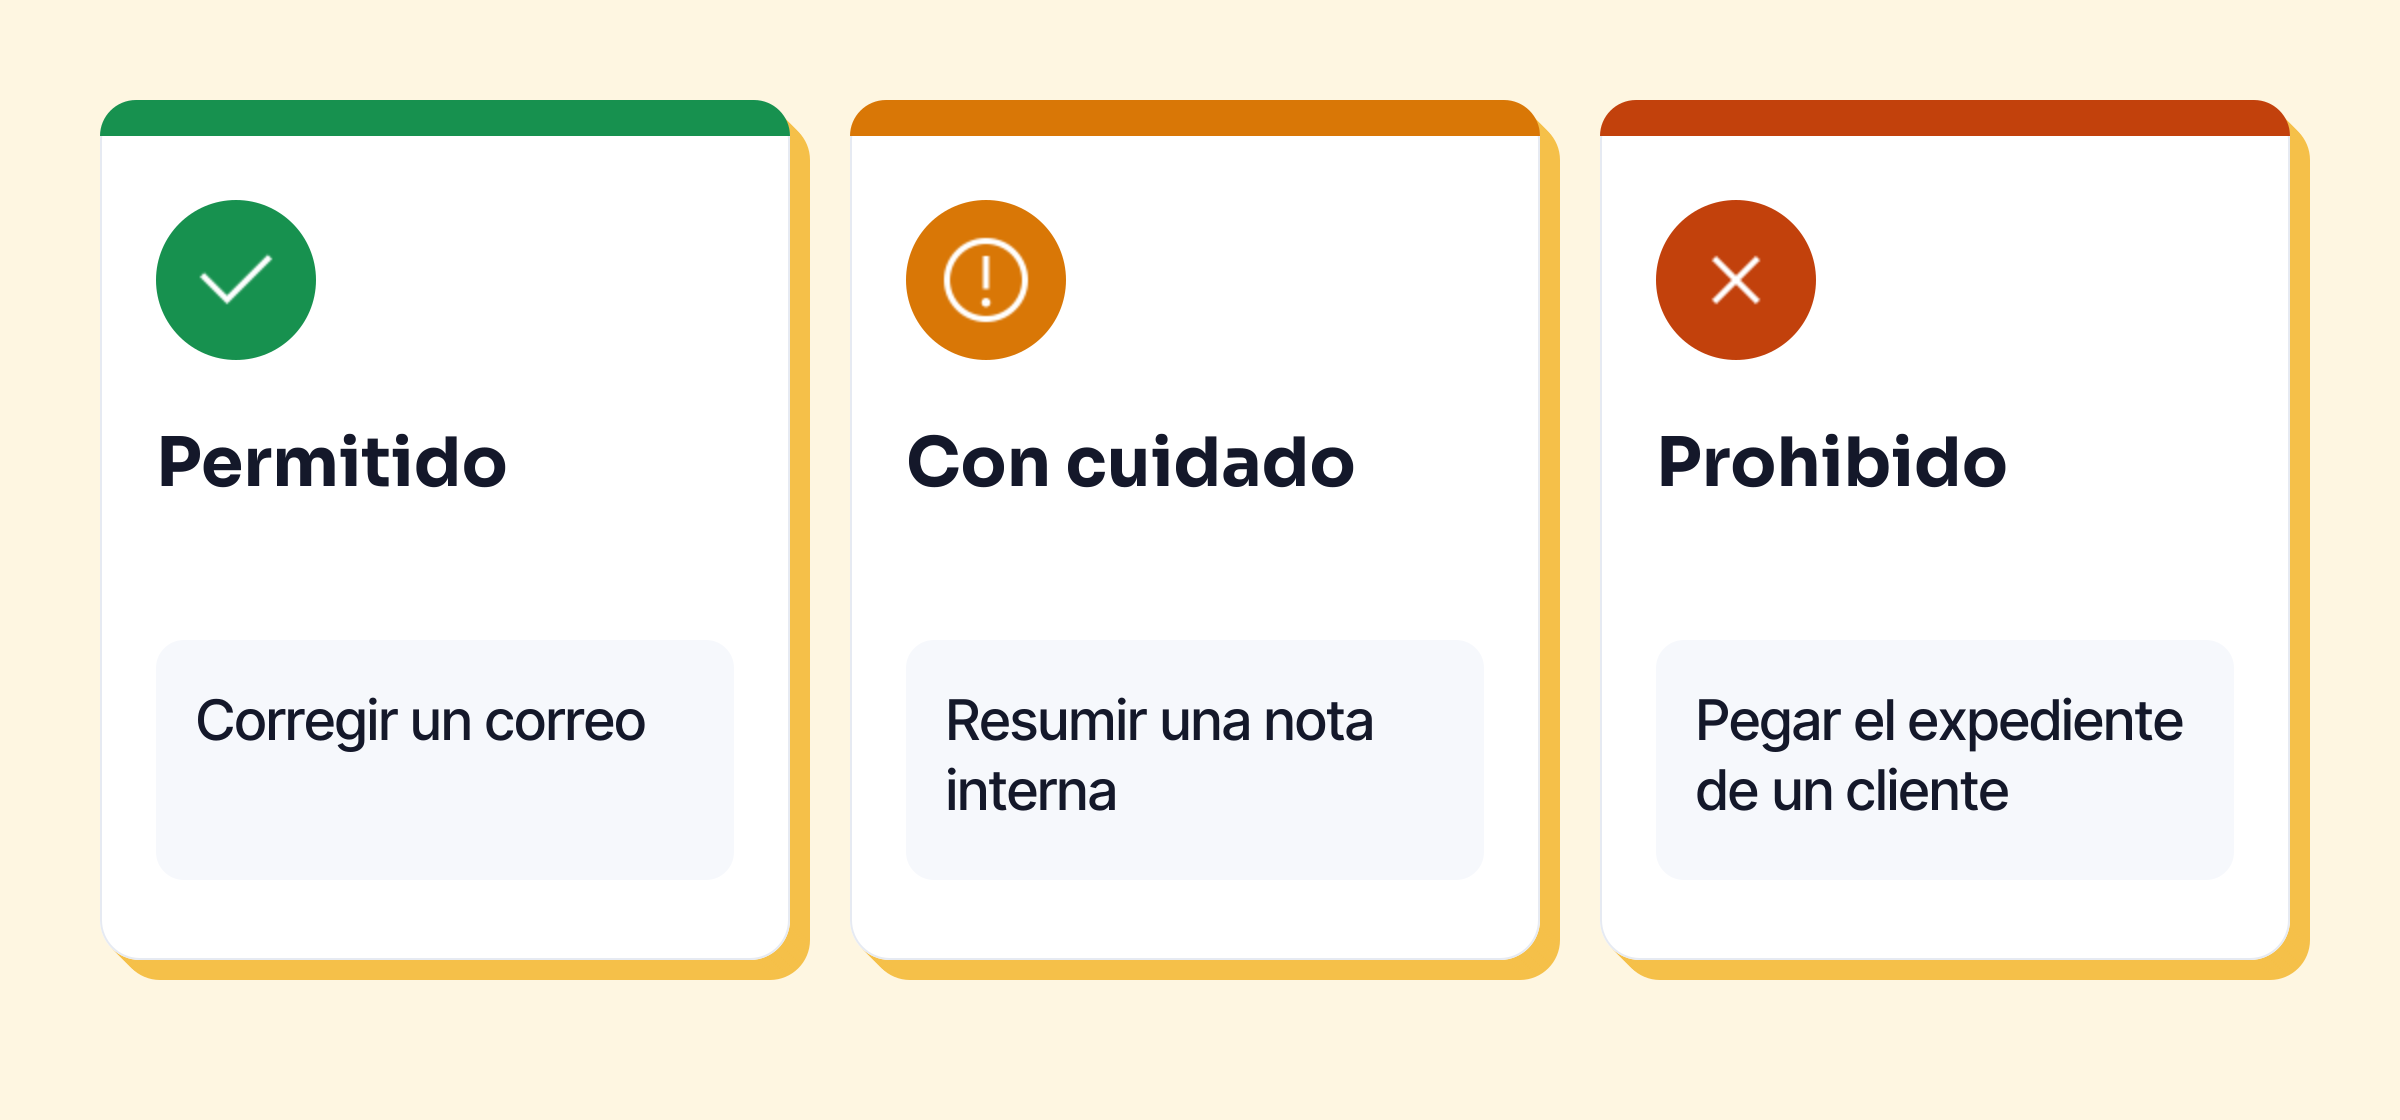
- ¿Qué usos? Lo que está permitido, lo que requiere cuidado y lo que está prohibido.
- ¿Quién revisa? Quien envía. Una IA a veces se inventa una cifra o una referencia.
- ¿A quién preguntar? Una persona de referencia con nombre, y una fecha de revisión.
Para la lista de herramientas, el criterio que cuenta es qué pasa con el texto: un contrato con el proveedor (DPA), el entrenamiento con vuestros datos desactivado y un lugar de tratamiento conocido. Los planes de ChatGPT se comparan desde este punto de vista en ChatGPT para empresas. Una IA local, que funciona en el propio equipo, resuelve la cuestión del envío: Keypop ofrece una gratis (consulta IA local).
La plantilla de política de IA para copiar
Sustituye lo que está entre corchetes y pide a tu abogado o a tu DPD que la revise antes de difundirla.
Política de uso de la inteligencia artificial — [Nombre de la empresa]
1. Objeto y ámbito. Esta política fija las normas de uso de las herramientas de inteligencia artificial (IA) generativa en el trabajo. Se aplica a todos los empleados, becarios, trabajadores temporales y proveedores que usan estas herramientas por cuenta de [Nombre de la empresa], en un equipo de la empresa o en un dispositivo personal.
2. Herramientas autorizadas. Solo pueden usarse para el trabajo las herramientas siguientes: [lista: nombre de la herramienta, plan, uso previsto]. Se usan con la cuenta profesional que facilita la empresa. Queda prohibido crear una cuenta con un email personal para un uso profesional. Cualquier solicitud para añadir una herramienta se dirige a [persona de referencia].
3. Datos que no se introducen nunca. Salvo en las herramientas marcadas como «datos internos autorizados» en la lista anterior, queda prohibido introducir o subir a una herramienta de IA:
- datos personales de clientes, candidatos o compañeros (nombre, dirección, número de expediente, situación);
- datos de salud y cualquier dato sensible en el sentido del RGPD;
- contratos, documentos marcados como confidenciales, cifras no publicadas;
- contraseñas, códigos de acceso, código fuente no público.
En caso de duda, se sustituyen los nombres por un papel («el cliente», «la candidata») o no se usa la herramienta.
4. Usos.
- Permitidos: corregir, reformular, traducir, resumir o estructurar un texto sin datos prohibidos; preparar un esquema o un primer borrador.
- Con precaución: resumir un documento interno o preparar un correo a un cliente, solo en una herramienta marcada como «datos internos autorizados».
- Prohibidos: tomar o preparar una decisión sobre una persona (contratación, evaluación, sanción) a partir de una IA; producir un documento que comprometa a la empresa sin revisarlo; hacer pasar un contenido generado por una fuente comprobada.
5. Revisión y responsabilidad. Cada usuario revisa y comprueba lo que produce con una IA antes de usarlo o enviarlo. Sigue siendo su autor y su responsable. Las cifras, los nombres, las fechas y las referencias se comprueban en su fuente.
6. Transparencia. [Opcional] Un contenido producido en gran parte por una IA y difundido fuera de la empresa lo indica cuando [norma de la empresa].
7. Formación. Antes de usar una herramienta de IA, cada usuario sigue la formación que ofrece la empresa sobre el funcionamiento, los límites y los riesgos de estas herramientas. Se actualiza [una vez al año].
8. Persona de referencia e incidencias. [Nombre, cargo, email] responde a las preguntas sobre esta política. Cualquier introducción por error de datos prohibidos se le comunica sin demora, así como a [DPD / responsable de informática].
9. Sanciones. El incumplimiento de esta política puede dar lugar a las sanciones previstas en [normas internas / convenio colectivo aplicable].
10. Entrada en vigor y revisión. Esta política entra en vigor el [fecha]. Se revisa al menos una vez al año.
Cómo darle fuerza: el procedimiento en Francia
Una política que se queda en un PDF en la intranet no obliga a nadie. Cómo se hace vinculante depende del derecho laboral de cada país. En España, depende del Estatuto de los Trabajadores y del convenio colectivo aplicable: consúltalo con un abogado laboralista antes de sancionar sobre su base. A modo de ejemplo, así funciona en Francia, donde la CNIL recomienda dar a unas normas informáticas «fuerza vinculante», por ejemplo anexándolas al règlement intérieur, el reglamento interno de la empresa (la CNIL sobre el marco para los usuarios, en francés, 14 de marzo de 2024). El Código de Trabajo francés (Code du travail) dice cómo, en páginas en francés:
- El reglamento interno es obligatorio a partir de 50 empleados, doce meses después de superar el umbral (L1311-2). Fija, entre otras cosas, las normas generales y permanentes de disciplina (L1321-1).
- Una nota de servicio o una política que impone obligaciones generales y permanentes en esas materias se considera un añadido al reglamento interno y sigue sus mismas reglas (L1321-5).
- El procedimiento: el texto se somete «al dictamen del comité social y económico» (el CSE, equivalente al comité de empresa), indica su fecha de entrada en vigor, que debe ser «un mes posterior al cumplimiento de las formalidades de publicidad», y se comunica al inspector de trabajo junto con el dictamen del CSE (L1321-4).
- El CSE también es consultado sobre «la introducción de nuevas tecnologías» (L2312-8) y, antes de la decisión, sobre los medios que permiten controlar la actividad de los empleados (L2312-38), por ejemplo si la herramienta guarda un historial por persona.
- Los empleados son informados: no puede recogerse ninguna información sobre ellos mediante un dispositivo que no se les haya presentado antes (L1222-4).
- Las normas deben ser proporcionadas: el reglamento interno no puede restringir los derechos y libertades de los empleados más allá de lo que justifica la tarea (L1321-3). Prohibir pegar el expediente de un cliente en una herramienta para el gran público se justifica; prohibir cualquier IA, incluso en casa, mucho menos.
Por debajo de 50 empleados, el reglamento interno no es obligatorio en Francia: la política sigue siendo útil como reglas del juego, difundida y firmada. Si puedes sancionar sobre su base es una cuestión para tu abogado.
Formar a los equipos, la segunda parte
La política dice qué hacer; la formación explica por qué. La CNIL recomienda «familiarizar a los usuarios finales con el funcionamiento y los límites de estos sistemas», e incluso «formaciones obligatorias previas» (preguntas y respuestas de la CNIL). En una pyme, a menudo basta una hora: cómo trata una herramienta de IA el texto que le das, por qué se equivoca, qué datos no pegar y cómo desactivar el entrenamiento (paso a paso en IA gratis).
En Francia, la CNIL, France Num y la CPME (una patronal francesa de pymes) publican cuatro fichas gratuitas para micropymes y pymes (en francés), entre ellas una sobre las precauciones de uso, útiles como material de formación.
Las trampas
- Prohibir toda IA. Lo más probable es que los empleados la usen igualmente, con su cuenta personal. La CNIL advierte contra ignorar estos usos no declarados (la «informática en la sombra» o shadow IT), que suelen revelar una necesidad no cubierta.
- Una política sin lista de herramientas. «Usar la IA con prudencia» no le dice nada a nadie.
- Olvidar los usos de recursos humanos. El Reglamento de IA prohíbe inferir las emociones de una persona en el lugar de trabajo, salvo por motivos médicos o de seguridad (artículo 5), y clasifica el cribado de candidaturas o la evaluación entre los usos de alto riesgo.
- No revisarla nunca. Las ofertas de los proveedores y los textos cambian: una fecha de revisión en la política, y alguien que se encargue de ella.
Más pistas sobre los datos en el trabajo: los recursos sobre confidencialidad.