Eine KI-Richtlinie passt auf ein bis zwei Seiten: welche KI-Werkzeuge erlaubt sind, welche Daten dort nie hineingehören, welche Nutzungen erlaubt oder verboten sind, die Pflicht zum Gegenlesen, die Schulung und eine Ansprechperson für Fragen. Wie sie für die Beschäftigten verbindlich wird, hängt vom Arbeitsrecht deines Landes ab: In Deutschland redet der Betriebsrat mit, wo es einen gibt; in Frankreich wird sie meist der Betriebsordnung angehängt, mit Stellungnahme des Personalausschusses, Meldung an die Arbeitsinspektion und einem Monat Wartezeit. Eine Vorlage zum Kopieren findest du weiter unten.
Die zitierten Texte wurden am 23. Oktober 2026 auf code.travail.gouv.fr, EUR-Lex und cnil.fr geprüft; Zitate aus französischen Quellen sind übersetzt. Dieser Artikel erklärt die Regeln; er ersetzt nicht den Rat eines Anwalts, deines Datenschutzbeauftragten oder deiner Datenschutzbehörde.
Ist eine KI-Richtlinie Pflicht?
Kein Gesetz schreibt eine „KI-Richtlinie“ als solche vor. Drei Gründe sprechen trotzdem dafür, eine zu schreiben.
Die CNIL empfiehlt sie. Die französische Datenschutzbehörde rät, „die Nutzung eines generativen KI-Systems durch interne Richtlinien oder Chartas zu regeln“, die „klar die erlaubten und die verbotenen Nutzungen“ festlegen (Fragen und Antworten der CNIL, auf Französisch, 18. Juli 2024).
Der AI Act verlangt Schulung, in jedem EU-Land. Die europäische KI-Verordnung (Verordnung 2024/1689) gilt für „Betreiber“, also jedes Unternehmen, das ein KI-System in eigener Verantwortung nutzt, außer für rein private Zwecke. Seit dem 2. Februar 2025 verlangt ihr Artikel 4 von ihnen, sich um die „KI-Kompetenz“ ihres Personals zu kümmern. Die Omnibus-Verordnung vom 8. Juli 2026 (Verordnung 2026/1744, in Kraft seit dem 27. Juli 2026) hat die Formulierung gelockert: Die Unternehmen ergreifen Maßnahmen, um die Entwicklung der KI-Kompetenz ihres Personals zu fördern, müssen aber kein bestimmtes Kompetenzniveau einzelner Personen garantieren. Die Pflicht bleibt; eine Richtlinie plus eine kurze Schulung ist der einfachste Weg, sie zu erfüllen.
Das Unternehmen haftet für die Nutzung durch seine Beschäftigten. „Es ist die nutzende Organisation, die bei einer missbräuchlichen Nutzung der KI durch ihr Personal rechtlich haftet“, erinnert die CNIL. Welche DSGVO-Regeln gelten, steht in KI und DSGVO.
Was die Richtlinie klären muss
Sechs Fragen, und auf jede eine klare Antwort:
- Welche Werkzeuge? Eine Liste mit Namen. Was nicht draufsteht, ist für die Arbeit nicht erlaubt.
- Mit welchem Konto? Die CNIL rät von Konten ab, die mit einer privaten E-Mail-Adresse angelegt wurden, und empfiehlt, die Weiterverwendung der Daten durch den Anbieter abzuschalten, wo das geht.
- Welche Daten nie? Personenbezogene Daten von Kunden oder Kollegen, Gesundheitsdaten, Verträge, unveröffentlichte Zahlen, Passwörter und Zugangscodes.
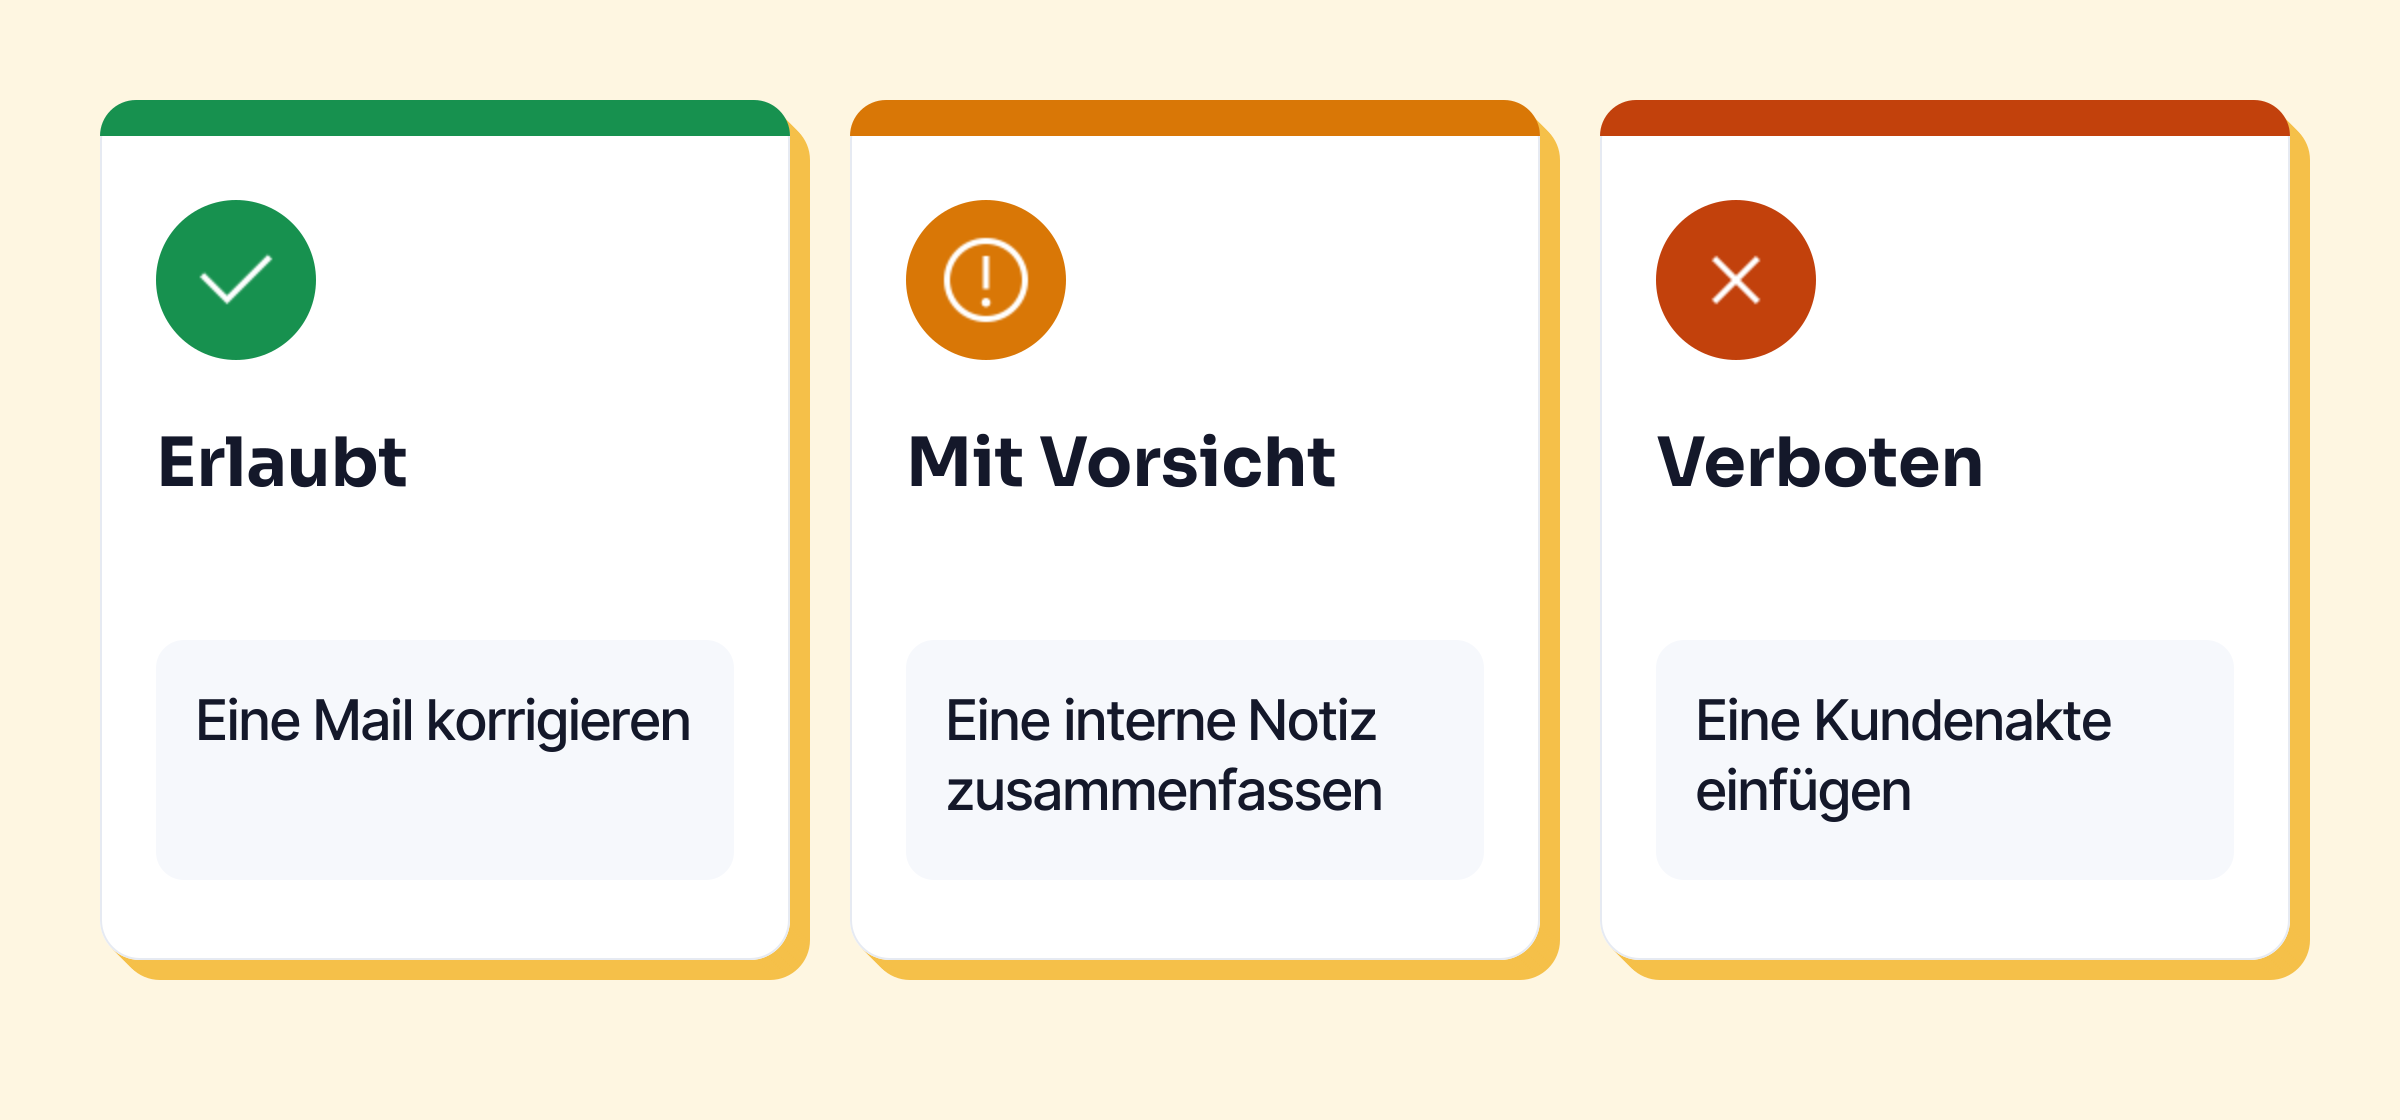
- Welche Nutzungen? Was erlaubt ist, was Vorsicht braucht, was verboten ist.
- Wer liest gegen? Wer abschickt. Eine KI erfindet manchmal eine Zahl oder eine Quelle.
- Wen fragen? Eine benannte Ansprechperson und ein Datum für die Überprüfung.
Für die Werkzeugliste zählt, was mit dem Text passiert: ein Vertrag mit dem Anbieter (Auftragsverarbeitungsvertrag, AVV), abgeschaltetes Training mit euren Daten, ein bekannter Verarbeitungsort. Die ChatGPT-Tarife sind unter diesem Blickwinkel in ChatGPT im Unternehmen verglichen. Eine lokale KI, die auf dem Rechner selbst läuft, erledigt die Frage des Versands: Keypop bietet eine kostenlos an (siehe lokale KI).
Die Vorlage für deine KI-Richtlinie
Ersetze, was in eckigen Klammern steht, und lass den Text von deinem Anwalt oder Datenschutzbeauftragten prüfen, bevor du ihn verteilst.
Richtlinie zur Nutzung künstlicher Intelligenz — [Name des Unternehmens]
1. Zweck und Geltungsbereich. Diese Richtlinie legt die Regeln für die Nutzung von Werkzeugen der generativen künstlichen Intelligenz (KI) bei der Arbeit fest. Sie gilt für alle Beschäftigten, Praktikanten, Leiharbeitskräfte und Dienstleister, die diese Werkzeuge im Auftrag von [Name des Unternehmens] nutzen, auf einem Firmenrechner oder einem privaten Gerät.
2. Erlaubte Werkzeuge. Für die Arbeit dürfen nur folgende Werkzeuge genutzt werden: [Liste: Name des Werkzeugs, Tarif, vorgesehene Nutzung]. Sie werden mit dem vom Unternehmen bereitgestellten Geschäftskonto genutzt. Ein Konto mit einer privaten E-Mail-Adresse für berufliche Zwecke anzulegen, ist nicht erlaubt. Anträge auf weitere Werkzeuge gehen an [Ansprechperson].
3. Daten, die nie eingegeben werden. Außer in den Werkzeugen, die in der Liste oben als „interne Daten erlaubt“ markiert sind, ist es verboten, in ein KI-Werkzeug einzugeben oder hochzuladen:
- personenbezogene Daten von Kunden, Bewerbern oder Kollegen (Name, Adresse, Aktenzeichen, persönliche Situation);
- Gesundheitsdaten und alle besonderen Kategorien personenbezogener Daten im Sinne der DSGVO;
- Verträge, als vertraulich gekennzeichnete Dokumente, unveröffentlichte Zahlen;
- Passwörter, Zugangscodes, nicht öffentlichen Quellcode.
Im Zweifel werden Namen durch eine Rolle ersetzt („der Kunde“, „die Bewerberin“), oder das Werkzeug wird nicht genutzt.
4. Nutzungen.
- Erlaubt: einen Text ohne verbotene Daten korrigieren, umformulieren, übersetzen, zusammenfassen oder gliedern; eine Gliederung oder einen ersten Entwurf vorbereiten.
- Mit Vorsicht: ein internes Dokument zusammenfassen, eine Mail an einen Kunden vorbereiten, nur in einem Werkzeug mit der Markierung „interne Daten erlaubt“.
- Verboten: eine Entscheidung über eine Person (Einstellung, Beurteilung, Abmahnung) auf Grundlage einer KI treffen oder vorbereiten; ein Dokument, das das Unternehmen bindet, ohne Gegenlesen erstellen; einen erzeugten Inhalt als geprüfte Quelle ausgeben.
5. Gegenlesen und Verantwortung. Jeder Nutzer liest und prüft, was er mit einer KI erstellt, bevor er es verwendet oder verschickt. Er bleibt Autor und verantwortlich. Zahlen, Namen, Daten und Quellen werden an ihrem Ursprung geprüft.
6. Transparenz. [Optional] Ein Inhalt, der weitgehend von einer KI erstellt und nach außen verbreitet wird, weist darauf hin, wenn [Regel des Unternehmens].
7. Schulung. Vor der Nutzung eines KI-Werkzeugs absolviert jeder Nutzer die vom Unternehmen angebotene Schulung zu Funktionsweise, Grenzen und Risiken dieser Werkzeuge. Sie wird [einmal im Jahr] aktualisiert.
8. Ansprechperson und Vorfälle. [Name, Funktion, E-Mail-Adresse] beantwortet Fragen zu dieser Richtlinie. Jede versehentliche Eingabe verbotener Daten wird ihr unverzüglich gemeldet, ebenso dem [Datenschutzbeauftragten / IT-Verantwortlichen].
9. Folgen bei Verstößen. Verstöße gegen diese Richtlinie können [arbeitsrechtliche Maßnahmen nach den Regeln des Unternehmens] nach sich ziehen.
10. Inkrafttreten und Überprüfung. Diese Richtlinie [, als Betriebsvereinbarung / als Anhang zur Betriebsordnung,] tritt am [Datum] in Kraft. Sie wird mindestens einmal im Jahr überprüft.
Wie die Richtlinie verbindlich wird
Eine Richtlinie, die als PDF im Intranet liegt, bindet niemanden. Wie sie verbindlich wird, regelt das Arbeitsrecht deines Landes; frag im Zweifel einen Fachanwalt für Arbeitsrecht.
In Deutschland ist der Betriebsrat der erste Ansprechpartner, wo es einen gibt. Er bestimmt nach § 87 Abs. 1 BetrVG mit bei „Fragen der Ordnung des Betriebs und des Verhaltens der Arbeitnehmer im Betrieb“ (Nr. 1) und bei der „Einführung und Anwendung von technischen Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Arbeitnehmer zu überwachen“ (Nr. 6), etwa wenn ein Werkzeug einen Verlauf pro Person speichert. In der Praxis wird eine KI-Richtlinie deshalb oft als Betriebsvereinbarung abgeschlossen.
In Frankreich empfiehlt die CNIL, einer IT-Charta „bindende Kraft“ zu geben, etwa indem man sie dem règlement intérieur anhängt, der Betriebsordnung französischer Unternehmen (CNIL, einen Rahmen für die Nutzer festlegen, auf Französisch, 14. März 2024). Das französische Arbeitsgesetzbuch (Code du travail) regelt das so, auf Seiten in französischer Sprache:
- Die Betriebsordnung ist ab 50 Beschäftigten Pflicht, zwölf Monate nach Erreichen der Schwelle (L1311-2). Sie legt unter anderem die allgemeinen und dauerhaften Regeln zur Disziplin fest (L1321-1).
- Eine Dienstanweisung oder Charta, die in diesen Bereichen allgemeine und dauerhafte Pflichten festlegt, gilt als Ergänzung der Betriebsordnung und folgt denselben Regeln (L1321-5).
- Das Verfahren: Der Text wird „dem comité social et économique zur Stellungnahme vorgelegt“ (dem CSE, dem gewählten Personalausschuss), er nennt sein Inkrafttreten, das „einen Monat nach Erfüllung der Bekanntmachungsformalitäten“ liegen muss, und er wird zusammen mit der Stellungnahme des CSE an den Arbeitsinspektor geschickt (L1321-4).
- Der CSE wird außerdem angehört zur „Einführung neuer Technologien“ (L2312-8) und, vor der Entscheidung, zu Mitteln, mit denen sich die Tätigkeit der Beschäftigten kontrollieren lässt (L2312-38), etwa wenn das Werkzeug einen Verlauf pro Person speichert.
- Die Beschäftigten werden informiert: Keine Information über sie darf mit einer Vorrichtung erhoben werden, die ihnen nicht vorher bekannt gemacht wurde (L1222-4).
- Die Regeln müssen verhältnismäßig bleiben: Die Betriebsordnung darf die Rechte und Freiheiten der Beschäftigten nicht über das hinaus einschränken, was die Aufgabe rechtfertigt (L1321-3). Das Einfügen einer Kundenakte in ein Verbraucherwerkzeug zu verbieten, ist gerechtfertigt; jede KI zu verbieten, auch zu Hause, schon viel weniger.
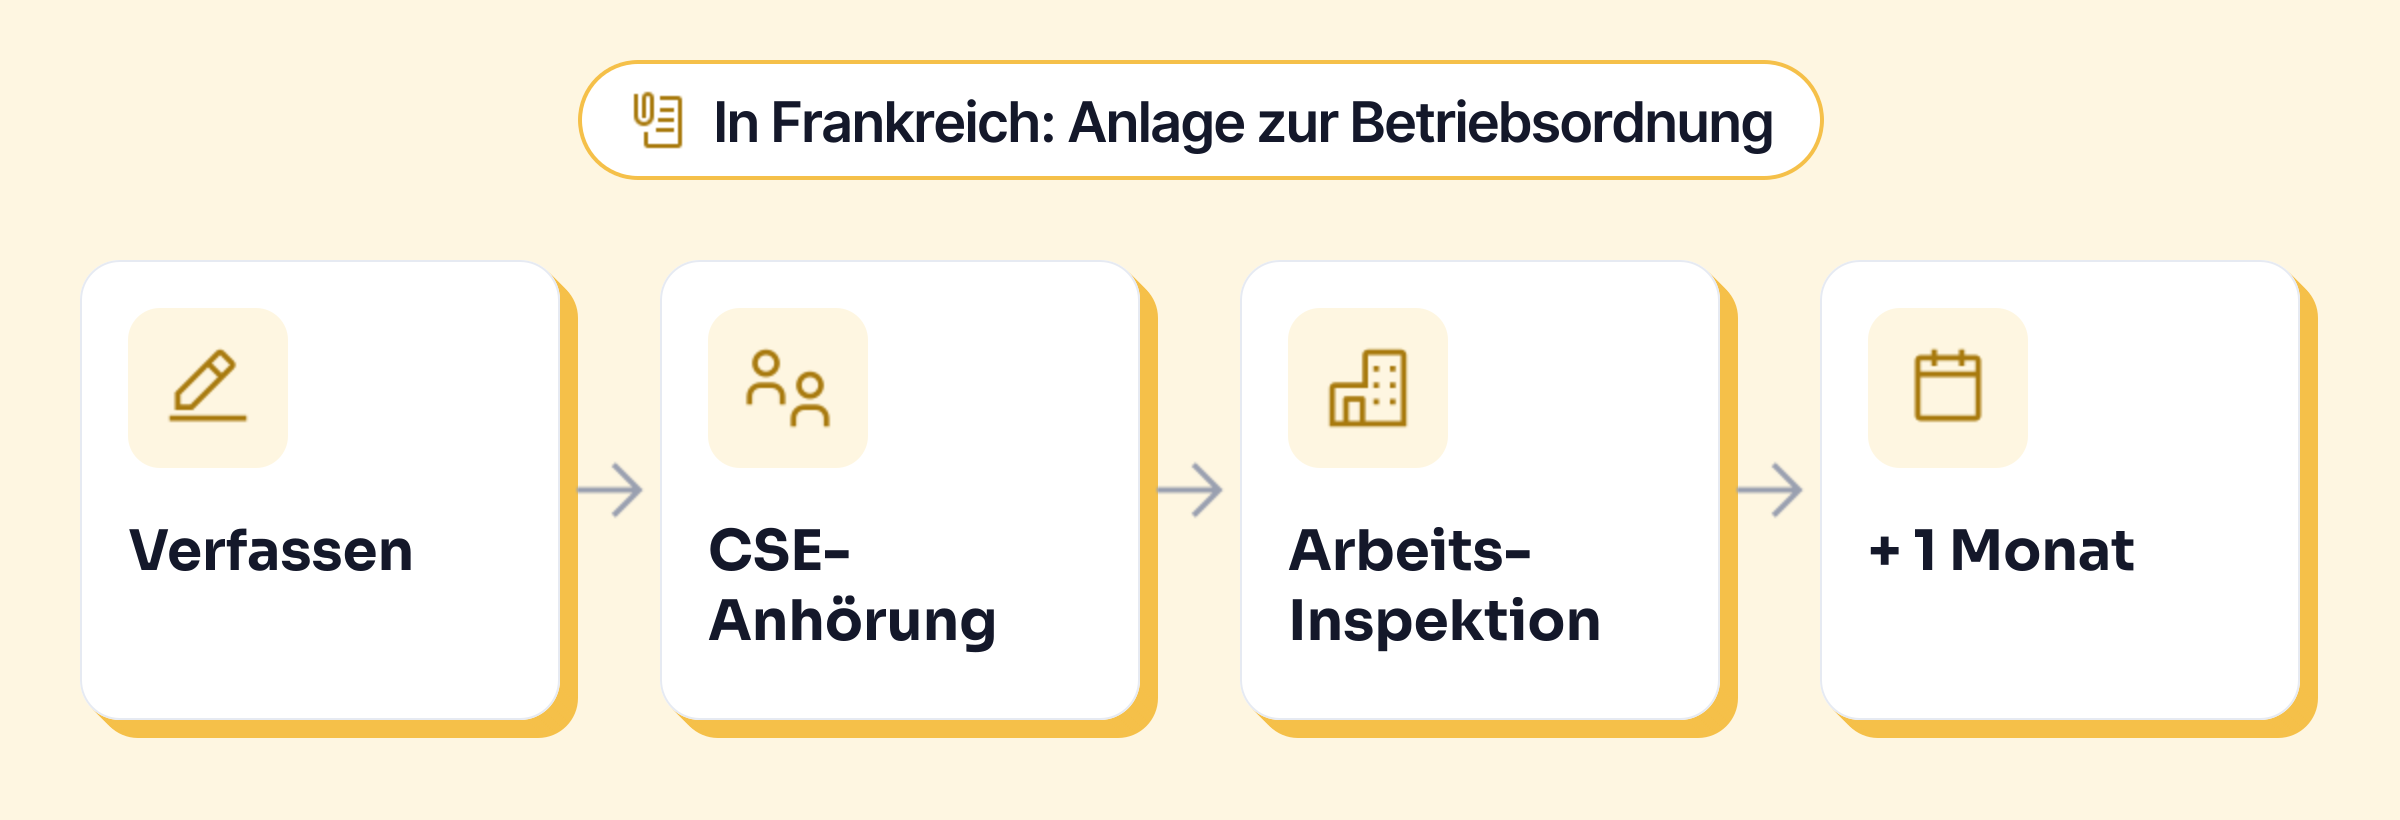
Unter 50 Beschäftigten ist die Betriebsordnung in Frankreich nicht Pflicht: Die Richtlinie bleibt als Spielregel nützlich, verteilt und unterschrieben. Ob du auf ihrer Grundlage Konsequenzen ziehen kannst, klärst du mit deinem Anwalt.
Die Teams schulen, die zweite Hälfte
Die Richtlinie sagt, was zu tun ist; die Schulung erklärt, warum. Die CNIL empfiehlt, „die Endnutzer mit der Funktionsweise und den Grenzen dieser Systeme vertraut zu machen“, bis hin zu „verpflichtenden vorherigen Schulungen“ (Fragen und Antworten der CNIL). Für ein kleines Unternehmen reicht oft eine Stunde: wie ein KI-Werkzeug den Text verarbeitet, den man ihm gibt, warum es sich irrt, welche Daten man nicht einfügt, wie man das Training abschaltet (Schritt für Schritt in kostenlose KI).
In Frankreich bieten die CNIL, France Num und der Mittelstandsverband CPME vier kostenlose Merkblätter für kleine und mittlere Unternehmen an (auf Französisch), darunter eines zu Vorsichtsmaßnahmen bei der Nutzung, gut als Schulungsmaterial.
Die Fallen
- Jede KI verbieten. Die Beschäftigten nutzen sie dann womöglich trotzdem, mit ihrem privaten Konto. Die CNIL warnt davor, diese nicht gemeldeten Nutzungen („Schatten-IT“) zu ignorieren, die oft auf einen ungedeckten Bedarf hinweisen.
- Eine Richtlinie ohne Werkzeugliste. „KI mit Vorsicht nutzen“ sagt niemandem etwas.
- Die Personalthemen vergessen. Der AI Act verbietet, am Arbeitsplatz die Emotionen einer Person abzuleiten, außer aus medizinischen oder Sicherheitsgründen (Artikel 5), und zählt die Sichtung von Bewerbungen oder die Beurteilung von Beschäftigten zu den Hochrisiko-Anwendungen.
- Sie nie wieder lesen. Die Angebote der Anbieter und die Gesetze ändern sich: Ein Überprüfungsdatum gehört in die Richtlinie, und jemand, der sich darum kümmert.
Mehr Orientierung zu Daten am Arbeitsplatz: die Ratgeber zur Vertraulichkeit.