Una policy sull’IA sta in una o due pagine: quali strumenti di IA sono autorizzati, quali dati non ci si incollano mai, quali usi sono consentiti o vietati, l’obbligo di rileggere, la formazione e la persona a cui rivolgere le domande. Come diventa vincolante per i dipendenti dipende dal diritto del lavoro del tuo Paese: in Francia, da cui parte questo articolo, di solito si allega al regolamento interno dell’azienda, con il parere del comitato del personale, la trasmissione all’ispettorato del lavoro e un mese di attesa. Più sotto trovi un modello da copiare.
I testi citati sono stati verificati il 23/10/2026 su code.travail.gouv.fr, EUR-Lex e cnil.fr; le citazioni da fonti francesi sono tradotte. Questo articolo spiega le regole; non sostituisce il parere di un avvocato, del tuo responsabile della protezione dei dati (DPO) o dell’autorità di controllo, che in Italia è il Garante per la protezione dei dati personali.
La policy sull’IA è obbligatoria?
Nessuna norma impone una «policy sull’IA» in quanto tale. Tre ragioni, però, spingono a scriverne una.
La CNIL la raccomanda. L’autorità francese per la protezione dei dati consiglia di «regolare l’uso di un sistema di IA generativa con policy o regolamenti interni» che definiscano «chiaramente gli usi autorizzati e quelli vietati» (domande e risposte della CNIL, in francese, 18/07/2024).
L’AI Act chiede di formare, in tutti i Paesi dell’Unione. Il regolamento europeo sull’IA (regolamento 2024/1689) si applica ai «deployer», cioè a chiunque usi un sistema di IA sotto la propria autorità, salvo l’uso personale non professionale. Dal 2 febbraio 2025, il suo articolo 4 chiede loro di agire sull’«alfabetizzazione in materia di IA» del personale. Il regolamento omnibus dell’8 luglio 2026 (regolamento 2026/1744, in vigore dal 27 luglio 2026) ne ha ammorbidito il testo: le aziende devono adottare misure per favorire lo sviluppo dell’alfabetizzazione in materia di IA del loro personale, senza essere tenute a garantire un livello specifico di competenza per ogni singola persona. L’obbligo resta; una policy, accompagnata da una breve formazione, è il modo più semplice di rispettarlo.
È l’azienda a rispondere di come i dipendenti usano l’IA. «È l’organizzazione utilizzatrice che ne risponderà legalmente in caso di uso scorretto dell’IA da parte del suo personale», ricorda la CNIL. Le regole del GDPR che si applicano sono spiegate in IA e GDPR.
Le domande a cui la policy deve rispondere
Sei domande, e una risposta chiara a ciascuna:
- Quali strumenti? Un elenco con i nomi. Ciò che non c’è non è autorizzato per il lavoro.
- Con quale account? La CNIL sconsiglia gli account creati con un indirizzo personale e raccomanda di disattivare, se possibile, il riutilizzo dei dati da parte del fornitore.
- Quali dati, mai? I dati personali di clienti o colleghi, i dati sanitari, i contratti, le cifre non pubblicate, le password e i codici di accesso.
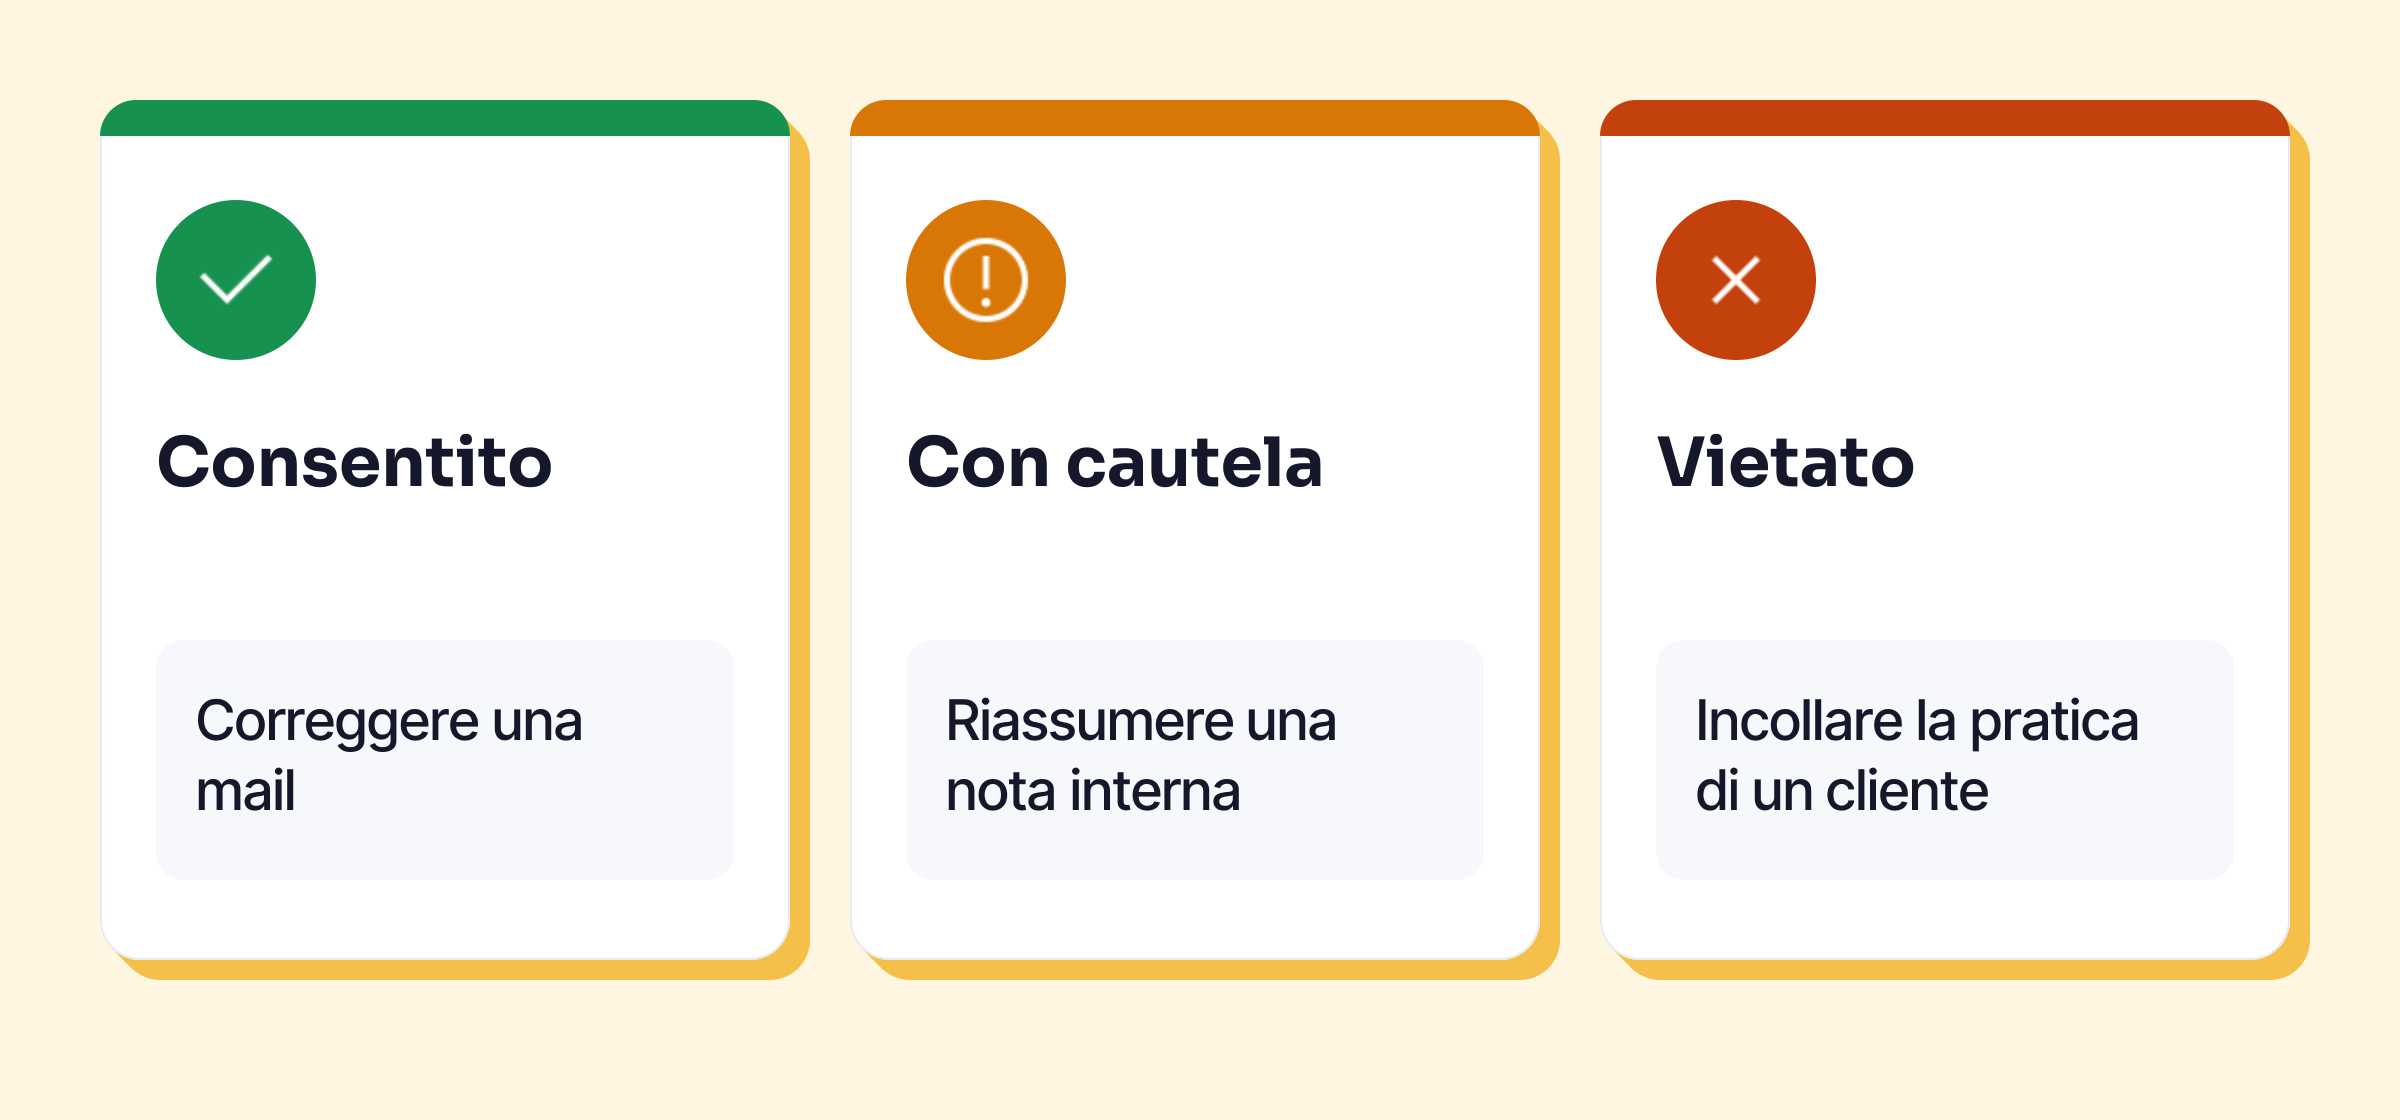
- Quali usi? Cosa è consentito, cosa richiede attenzione, cosa è vietato.
- Chi rilegge? Chi invia. Un’IA a volte inventa una cifra o un riferimento.
- A chi chiedere? Un referente con nome e cognome, e una data di revisione.
Per l’elenco degli strumenti, il criterio che conta è che fine fa il testo: un contratto con il fornitore (il DPA, accordo sul trattamento dei dati), l’addestramento sui tuoi dati disattivato, un luogo di elaborazione noto. I piani di ChatGPT sono confrontati da questo punto di vista in ChatGPT in azienda. Un’IA locale, che gira sul computer stesso, risolve il problema dell’invio dei dati: Keypop ne offre una gratis (vedi IA offline).
Il modello di policy sull’IA da copiare
Sostituisci ciò che è tra parentesi quadre, e fallo rileggere al tuo legale o al DPO prima di diffonderlo.
Policy per l’uso dell’intelligenza artificiale — [Nome dell’azienda]
1. Oggetto e ambito. La presente policy stabilisce le regole per l’uso degli strumenti di intelligenza artificiale (IA) generativa nell’ambito del lavoro. Si applica a tutti i dipendenti, stagisti, lavoratori somministrati e collaboratori esterni che usano questi strumenti per conto di [Nome dell’azienda], su un computer aziendale o su un dispositivo personale.
2. Strumenti autorizzati. Per il lavoro si possono usare solo i seguenti strumenti: [elenco: nome dello strumento, piano, uso previsto]. Si usano con l’account di lavoro fornito dall’azienda. È vietato creare un account con un indirizzo personale per uso professionale. Le richieste di aggiunta di uno strumento vanno indirizzate a [referente].
3. Dati da non inserire mai. Salvo negli strumenti indicati come «dati interni consentiti» nell’elenco qui sopra, è vietato digitare, incollare o caricare in uno strumento di IA:
- dati personali di clienti, candidati o colleghi (nome, indirizzo, numero di pratica, situazione personale);
- dati sanitari e qualsiasi categoria particolare di dati ai sensi del GDPR;
- contratti, documenti contrassegnati come riservati, cifre non pubblicate;
- password, codici di accesso, codice sorgente non pubblico.
Nel dubbio, si sostituiscono i nomi con un ruolo («il cliente», «la candidata») oppure ci si astiene.
4. Usi.
- Consentiti: correggere, riformulare, tradurre, riassumere o strutturare un testo senza dati vietati; preparare una scaletta o una prima bozza.
- Con cautela: riassumere un documento interno, preparare un’email a un cliente, solo in uno strumento indicato come «dati interni consentiti».
- Vietati: prendere o preparare una decisione su una persona (assunzione, valutazione, provvedimento disciplinare) sulla base di un’IA; produrre senza rilettura un documento che impegna l’azienda; spacciare un contenuto generato per una fonte verificata.
5. Rilettura e responsabilità. Ogni utente rilegge e verifica ciò che produce con un’IA prima di usarlo o inviarlo. Ne resta l’autore e il responsabile. Cifre, nomi, date e riferimenti si verificano alla fonte.
6. Trasparenza. [Facoltativo] Un contenuto prodotto in larga parte da un’IA e diffuso all’esterno lo dichiara quando [regola dell’azienda].
7. Formazione. Prima di usare uno strumento di IA, ogni utente segue la formazione proposta dall’azienda sul funzionamento, i limiti e i rischi di questi strumenti. La formazione è aggiornata [una volta l’anno].
8. Referente e incidenti. [Nome, ruolo, indirizzo email] risponde alle domande su questa policy. Ogni inserimento per errore di dati vietati gli viene segnalato senza ritardo, così come al [DPO / responsabile IT].
9. Sanzioni. Il mancato rispetto della presente policy può comportare i provvedimenti previsti da [codice disciplinare aziendale].
10. Entrata in vigore e revisione. La presente policy, [parte del regolamento aziendale], entra in vigore il [data]. È rivista almeno una volta l’anno.
Come renderla vincolante: l’esempio francese
Una policy che resta un PDF sulla intranet non obbliga nessuno. Come darle forza dipende dal diritto del lavoro del tuo Paese: chiedi a un giuslavorista. In Italia, per esempio, entrano in gioco lo Statuto dei lavoratori (il codice disciplinare va portato a conoscenza dei dipendenti, l’articolo 4 regola i controlli a distanza) e la legge 132/2025 sull’intelligenza artificiale, che contiene disposizioni sull’uso dell’IA nel lavoro. Le regole che seguono valgono solo in Francia: le riportiamo perché mostrano bene i passaggi a cui pensare.
La CNIL raccomanda di dare a un regolamento informatico «forza vincolante», per esempio allegandolo al règlement intérieur, il regolamento interno dell’azienda (CNIL, definire un quadro per gli utenti, in francese, 14/03/2024). Il codice del lavoro francese (Code du travail) dice come, in pagine in francese:
- Il règlement intérieur è obbligatorio dai 50 dipendenti, dodici mesi dopo il superamento della soglia (L1311-2). Fissa tra l’altro le regole generali e permanenti in materia di disciplina (L1321-1).
- Una circolare o un regolamento che stabilisce obblighi generali e permanenti in queste materie è considerato un’aggiunta al règlement intérieur, e segue le stesse regole (L1321-5).
- La procedura: il testo è «sottoposto al parere del comité social et économique» (il CSE, il comitato eletto dal personale), indica la data di entrata in vigore, che deve cadere «un mese dopo il compimento delle formalità di pubblicità», ed è trasmesso all’ispettore del lavoro insieme al parere del CSE (L1321-4).
- Il CSE è consultato anche sull’«introduzione di nuove tecnologie» (L2312-8) e, prima della decisione, sugli strumenti che permettono di controllare l’attività dei dipendenti (L2312-38), per esempio se lo strumento conserva una cronologia per persona.
- I dipendenti vanno informati: nessuna informazione che li riguarda può essere raccolta da un dispositivo che non sia stato portato prima a loro conoscenza (L1222-4).
- Le regole devono restare proporzionate: il règlement intérieur non può limitare i diritti e le libertà dei dipendenti oltre quanto giustificato dalla mansione (L1321-3). Vietare di incollare la pratica di un cliente in uno strumento consumer è giustificato; vietare qualsiasi IA, anche a casa, molto meno.
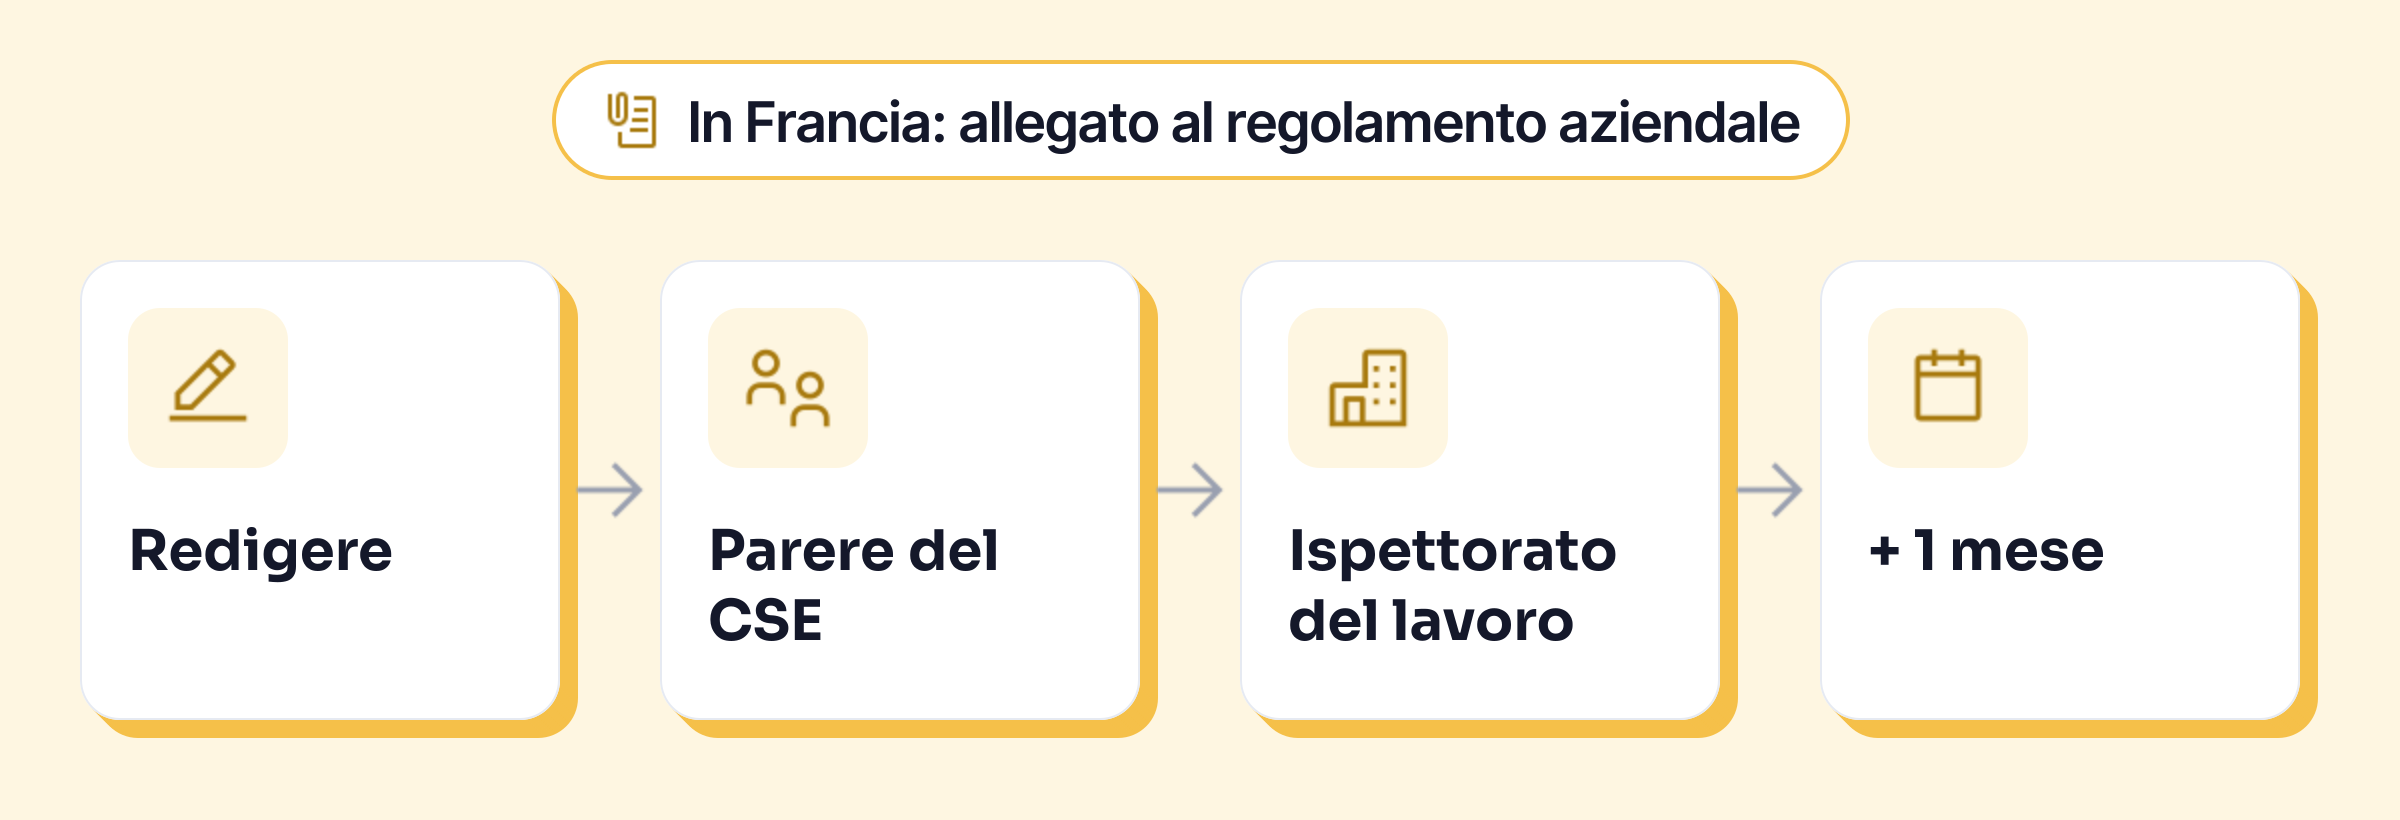
Sotto i 50 dipendenti, in Francia il règlement intérieur non è obbligatorio: la policy resta utile come regola del gioco, diffusa e firmata. Se si possano prendere provvedimenti disciplinari sulla sua base, è una domanda per il tuo legale.
Formare i team, la seconda metà del lavoro
La policy dice cosa fare; la formazione spiega perché. La CNIL raccomanda di «familiarizzare gli utenti finali con il funzionamento e i limiti di questi sistemi», o persino «formazioni obbligatorie preliminari» (domande e risposte della CNIL). Per una PMI spesso basta un’ora: come uno strumento di IA tratta il testo che gli dai, perché sbaglia, quali dati non incollare, come disattivare l’addestramento (passo per passo in IA gratis).
In Francia, la CNIL, France Num e la CPME, una federazione di piccole e medie imprese, pubblicano quattro schede gratuite per micro e piccole imprese (in francese), tra cui una sulle precauzioni d’uso, utili come materiale di formazione.
Gli errori da evitare
- Vietare qualsiasi IA. I dipendenti rischiano di usarla lo stesso, con il proprio account personale. La CNIL mette in guardia dall’ignorare questi usi non dichiarati (lo «shadow IT»), che spesso segnalano un bisogno non coperto.
- Una policy senza elenco di strumenti. «Usare l’IA con prudenza» non dice niente a nessuno.
- Dimenticare gli usi in ambito HR. L’AI Act vieta di dedurre le emozioni di una persona sul luogo di lavoro, salvo per motivi medici o di sicurezza (articolo 5), e classifica la selezione delle candidature o la valutazione del personale tra gli usi ad alto rischio.
- Non rileggerla mai. I piani dei fornitori e le norme cambiano: una data di revisione nella policy, e qualcuno che se ne occupi.
Altri riferimenti sui dati al lavoro: le risorse sulla riservatezza.